


Diffusi sono i disservizi che sono stati notificati in giro per l’Italia relativi a Poste italiane.
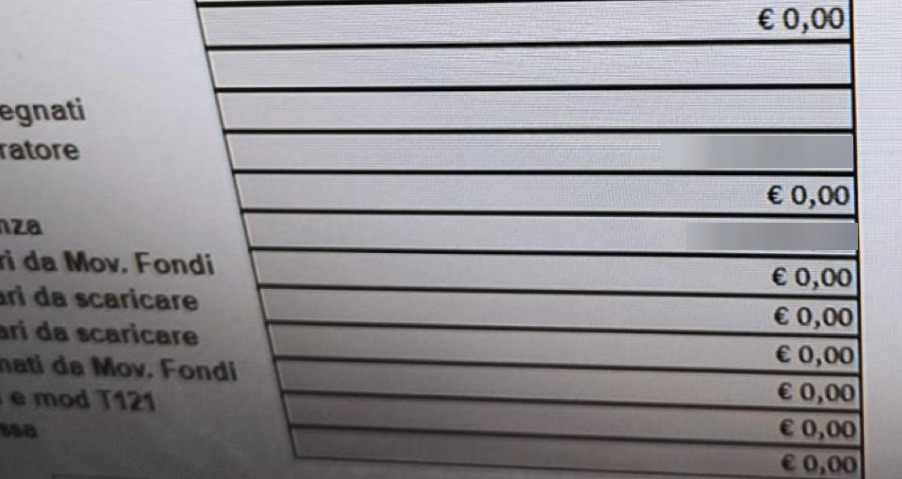
Sembra che siano state effettuate delle manomissioni interne su alcuni sistemi contabili e che siano presenti degli avvisi informali rispetto un attacco hacker in corso da parte dei filorussi.

La coincidenza tra i disservizi delle Poste italiane e l’annuncio di Killnet fa pensare che ci possa essere un collegamento, Da un avviso audio, fatto circolare all’interno di Poste, pervenuto a RHC, i dipendenti sono stati avvisati di un possibile attacco hacker:
“Buongiorno ragazzi, rapidamente, attenzione. Oggi cercate di non usare le nostre carte, le carte Bancoposta, le carte postepay e il conto online se ce lo avete. Evitate di utilizzare le App Mobile. Non posso dirvi di più perché non so niente di più, ma probabilmente siamo sotto attacco hacker. Vi basti pensare che noi in ufficio siamo fermi cautelativamente. Avvisate i ragazzi i vostri figli che hanno le postepay o i bancomat e di non usare le carte e fate girare la notizia.”
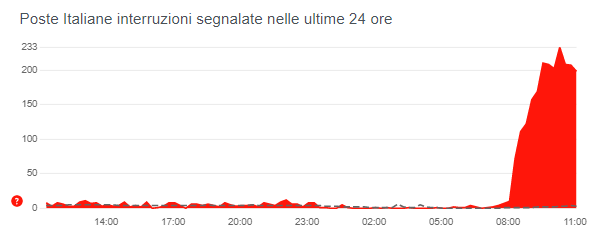
Intanto su DownDetector, molte sono le segnalazioni arrivate che stanno continuando anche dopo le 11:00
Da alcune indiscrezioni sembrerebbe che il problema sia molto ampio e collegato agli hacker filorussi del gruppo KillNet che come abbiamo visto sono tornati a minacciare le infrastrutture italiane.
Infatti hanno riportato nella giornata di sabato: “30 maggio – 05:00 il punto d’incontro è l’Italia!‘, si legge in un messaggio su Telegram inviato dal collettivo.
Successivamente Killnet ha riportato quanto segue:
“sono sempre stato interessato a una domanda: la Russia generalmente supporta le nostre attività? Dal momento che faremo un colpo irreparabile in Italia a causa della guerra con Anonymous. Saremo almeno ricordati nella nostra terra natale?”.
Questa volta, a parte l’attacco DDoS di questa mattina alla Polizia di Stato, sembrerebbe, qualora venga confermato, che gli hacker si siano intrufolati all’interno delle infrastrutture delle poste italiane creando differenti disagi.
Edit (30/05/2022 ore 11:52): in un articolo di repubblica viene riportato che Poste italiane ha fornito una precisazione al giornale dopo i disservizi lamentati dagli utenti che si è trattato di un guasto tecnico.
“Il disguido tecnico, che si è verificato stamani negli uffici postali,” è dovuto ad un aggiornamento del sistema” e non ad un attacco informatico. E’ quanto fanno sapere fonti di Poste Italiane, precisando che “il disguido è in via di risoluzione”.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]