


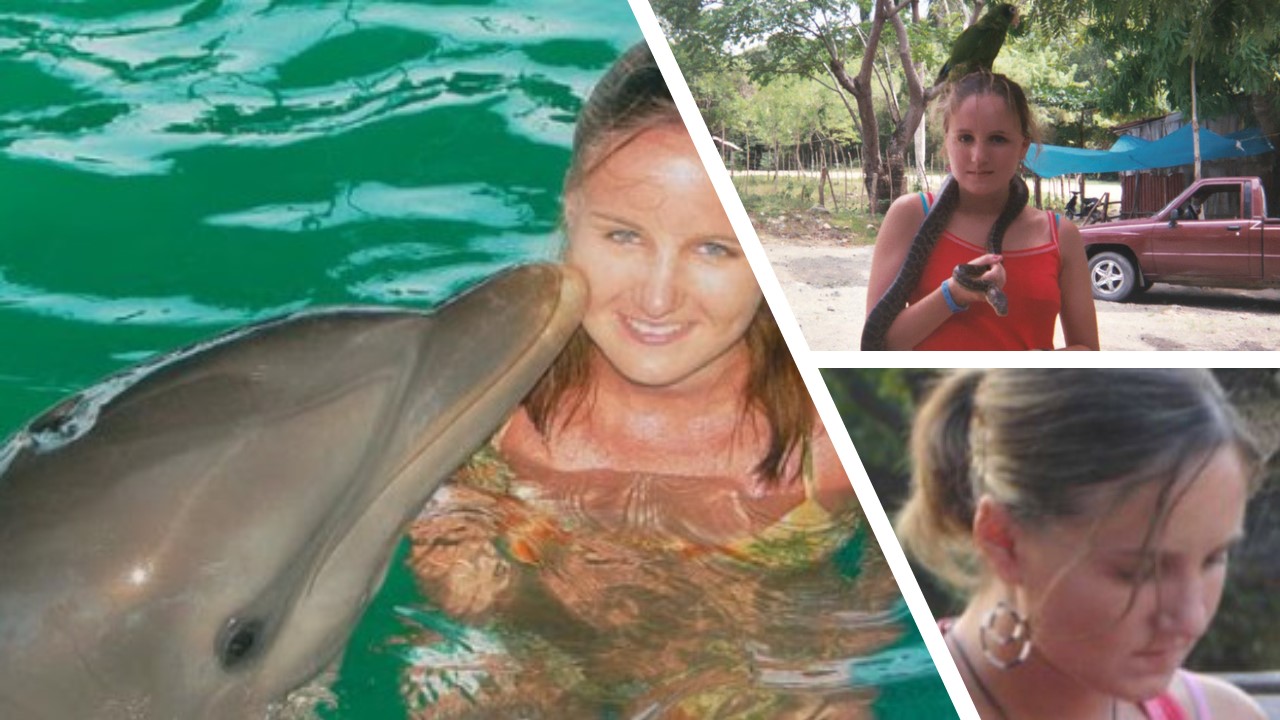
Gigabyte, è lo pseudonimo di Kimberley Vanvaeck, un’hacker belga nota per aver scritto moltissimi malware di fascia alta, oltre che per una lunga controversia con la società di sicurezza Sophos.
Gigabyte, quando aveva appena 18 anni e frequentava l’ultimo anno di liceo, è esplosa sui titoli di molti giornali scrivendo il malware Sharpei, il primo che prendeva di mira il Framwork Microsoft . NET.

Kimberly Vanvaeck è nata a Mechelen, in Belgio, nel 1984, una città a pochi chilometri a nord di Bruxelles. Iniziò a programmare giovanissima. A 6 anni già usava e programmava il suo “Commodore 64”, prestato da un parente.
Ha iniziato a programmare virus all’età di 14 anni all’interno del team “Metaphase VX” e poi “Coderz”, sempre come hobby. L’insegnante di informatica della scuola dove ha studiato rimase davvero stupito delle capacità di programmazione di Kimberly. E sebbene non condividesse questa sua passione, avevano una buona amicizia.
Aveva 17 anni nel 2001 quando la Microsoft iniziò i primi rilasci del sul Framework .NET, e quindi Kimberly, attratta dall’innovazione tecnologica, iniziò a scrivere Sharpei, il primo virus informatico scritto in codice “C#”, per il Microsoft .NET Framework.
È sempre stata una brava studentessa e anche molto attiva nel mondo accademico fuori dall’aula, partecipando a gruppi di studenti. Ha studiato informatica applicata. Al termine degli studi secondari si è recata ad Hanoi, in Vietnam, presso la Hanoi University of Technology per partecipare a un progetto di ingegneria sul traffico dati multistrato che di fatto le è servito per la sua tesi.
Si è laureata in ingegneria industriale presso la Electronics-ICT e attualmente lavora dove ha studiato, alla Erasmushogeschool Bruxelles come consulente IT.
È appassionata di kickboxing, danza e ama gli animali (soprattutto i cavalli). Gli piace la Trance e la musica House. Gigabyte non gioca ai videogiochi e il suo linguaggio di programmazione preferito è il C++.
Sharpei era composto da tre diverse parti scritte in tre diversi linguaggi di programmazione.
La parte binaria è un semplice dropper che verifica la presenza dell’ambiente .NET sulla macchina. All’avvio, prima copia se stesso in “C:\MS02-010.exe”, quindi rilascia la parte del mass-mailer scritto in Visual Basic Script in un file chiamato “Sharp.vbs”.
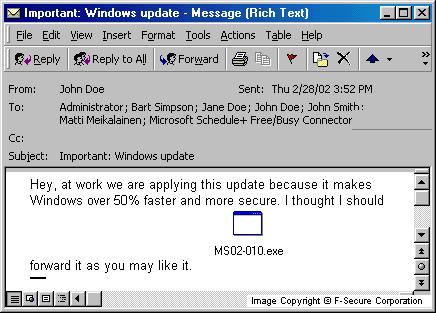
Il componente .NET viene rilasciato nella directory di Windows come “cs.exe”. Se l’ambiente .NET è disponibile, il dropper avvia il componente .NET.
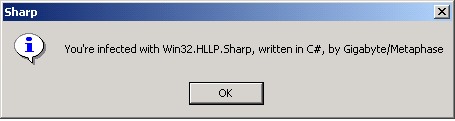
All’avvio, il componente .NET rilascia prima un piccolo file Visual Basic Script nella directory di avvio dell’utente. Lo script visualizza il seguente messaggio al successivo accesso
Il virus a questo punto infetta tutti i file EXE nella directory di sistema e in altre tre directory selezionate. Il codice del virus viene anteposto al file host. Quando il file infetto viene avviato, cerca prima di infettare altri file, quindi scrive il programma in un file temporaneo (‘temp.exe’) e lo avvia.
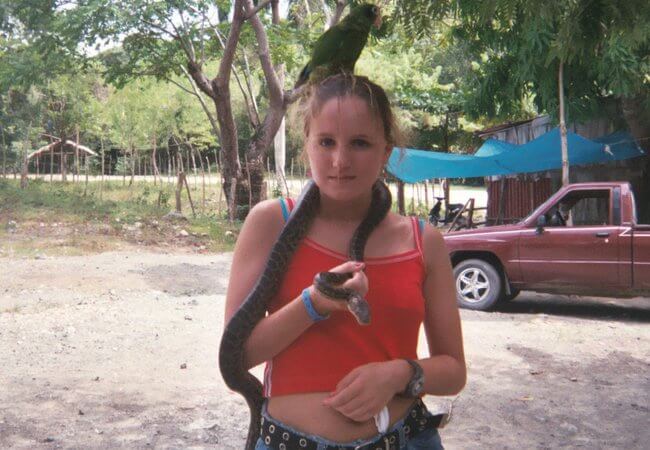
Nel mondo della scrittura di virus, molti di coloro che se ne sono occupati concordano sul fatto che Gigabyte non abbia una spinta distruttiva nello sviluppo dei suoi virus, ma piuttosto l’apprendimento e la sperimentazione.
I suoi virus sono, più di ogni altra cosa, prove di concetto (PoC) senza arrecare danni significativi ai computer.
Tanto che uno dei suoi virus (YahaSux) ha eliminato il piccolo danno che un virus rilasciato in precedenza (Yaha) era stato in grado di produrre. I virus che Gigabyte scrisse sono:
Scrivendo i suoi virus, come abbiamo detto, faceva parte di una serie di gruppi underground come “Metaphase VX” e “Coderz” ed era redattrice principale all’interno della e-zine “Coderz.Net”, dove ha scritto le introduzioni dei 3 numeri che sono stati pubblicati, oltre a numero di articoli specifici all’interno.
Gigabyte è anche nota per i frequenti scontri con l’onnipresente portavoce si Sophos Graham Cluley sulla sua analisi sociologica degli autori di virus.
La fonte del malcontento di Gigabyte, erano i commenti fatti da Cluley alcuni anni prima quando sosteneva che la maggior parte degli autori di virus erano maschi. Da allora, Gigabyte è stata in missione per dimostrare che le donne possono causare tanto caos quanto gli autori di virus maschi.
Come abbiamo detto, Gigabyte scrisse diversi malware. tutti identificati da un forte tema anti-Cluley. Uno ha lanciato un gioco su PC infetti che ha sfidato i lettori a rispondere a domande sull’uomo che l’autore aveva soprannominato “Clueless”. Un altro gioco richiedeva agli utenti infettati dal virus di staccare la testa a Cluley.
Ironia della sorte, è stata quella forte vena di auto-pubblicista in Gigabyte che l’a portata alla sua rovina. Carole Theriault, analista di sicurezza di Sophos, ha dichiarato:
“Normalmente è incredibilmente difficile rintracciare gli autori di virus, ma quando iniziano a fare coming out e si vantano di ciò che stanno facendo, spesso possono aiutarci a scoprire dove si trovano”.
Il 16 febbraio 2004, sul quotidiano “La Libre Belgique”, è uscita la notizia che una donna di 19 anni e studentessa di tecnologia era stata arrestata in Belgio, accusata di essere dietro allo pseudonimo “Gigabyte”.
È stato accusato di 11 reati di sabotaggio informatico, punibili fino a 3 anni di carcere e multe fino a 100.000 euro.
La polizia ha sequestrato 5 computer di proprietà di Gigabyte e ha chiuso il suo sito web ( http://coderz.net/gigabyte/ ) poiché si temeva che sarebbero state inviate nuove minacce.
È stata rilasciata su cauzione 24 ore dopo.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].