


Oggi gli Stati Uniti lanceranno il satellite Moonlighter, che sarà il primo banco di prova spaziale al mondo per gli hacker. 5 squadre di hacker della conferenza DEF CON cercheranno di hackerarlo da remoto tentando di prendere il controllo del satellite.
Lo scopo dell’esperimento è testare vari metodi di attacco e difesa su hardware e software nello spazio reale. Moonlighter è un piccolo satellite di tipo 3U con una massa di circa 5 kg. Misura 34 x 11 x 11 cm da piegato e 50 x 34 x 11 cm da aperto.

Il satellite verrà portato in orbita da un razzo SpaceX Falcon 9 e separato da esso dopo una passeggiata nello spazio.
Il satellite è dotato di un software speciale sviluppato per lo svolgimento di corsi di formazione ed esercitazioni nel campo della sicurezza informatica.
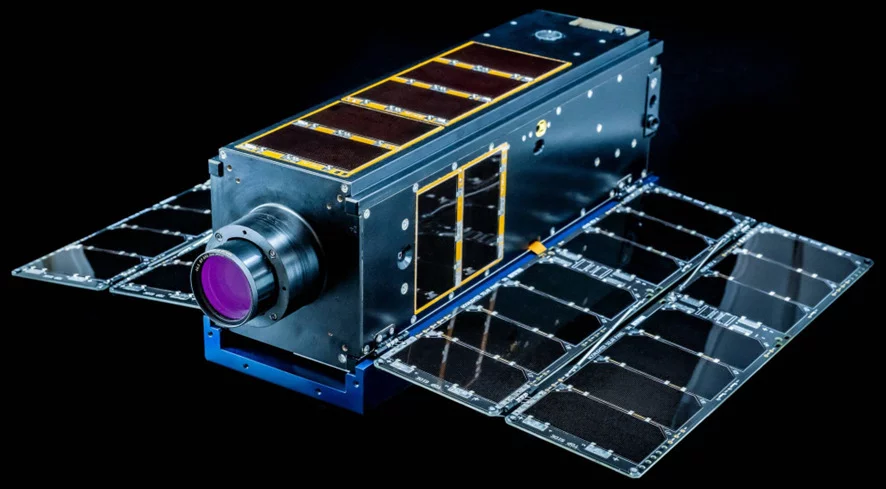
L’idea del progetto è nata dopo il concorso Hack-A-Sat , organizzato congiuntamente dall’Air Force e dalla US Space Force per il quarto anno consecutivo alla conferenza DEF CON.
Il primo test per Moonlighter si svolgerà ad agosto durante la competizione Hack-A-Sat 4 a Las Vegas. Cinque squadre che hanno superato il turno di qualificazione proveranno ad hackerare il satellite.
Le prime 3 squadre riceveranno premi in denaro: 50.000 dollari per il primo classificato, 30.000 per il secondo e 20.000 per il terzo.
L’obiettivo di Moonlighter è introdurre negli ambienti spaziali attività di controllo sulla sicurezza informatica. Inoltre, il satellite deve essere in grado di resistere a più attacchi da parte di diversi team senza perdere o danneggiare i suoi sottosistemi critici. Per fare ciò, il sistema utilizza un approccio con un ambiente software isolato (sandbox).
Si noti che durante il concorso Hack-A-Sat 2 nel 2021, lo studente dell’Università di Oxford James Pavour è stato in grado di hackerare facilmente un satellite. Per fare questo ha avuto bisogno di un software e di apparecchiature televisive del valore di 300 dollari, con cui Pavur è stato in grado di intercettare terabyte di traffico satellitare, compresi i dati riservati di alcune delle più grandi organizzazioni del mondo.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]