


I ricercatori di sicurezza di McAfee hanno scoperto una nuova versione del malware Android MoqHao (noto anche come XLoader e Wroba). Il malware viene eseguito automaticamente sui dispositivi infetti senza richiedere alcuna interazione da parte dell’utente.
MoqHao è un malware Android controllato e creato da aggressori motivati finanziariamente del gruppo Roaming Mantis. In precedenza questo malware era stato riscontrato in attacchi contro utenti provenienti da USA, Gran Bretagna, Germania, Francia, Giappone, Corea del Sud e Taiwan.

In genere, gli hacker distribuiscono il proprio malware tramite messaggi SMS che fingono di contenere informazioni sulla consegna del pacco. Una URL abbreviata porta a un sito che fornisce alle vittime un file APK dannoso (o a una falsa pagina di accesso di Apple iCloud).
MoqHao è dotato di numerose funzionalità che gli consentono di raccogliere silenziosamente le informazioni sensibili delle vittime. Sono inclusi i metadati del dispositivo, elenco dei contatti, messaggi SMS e foto.
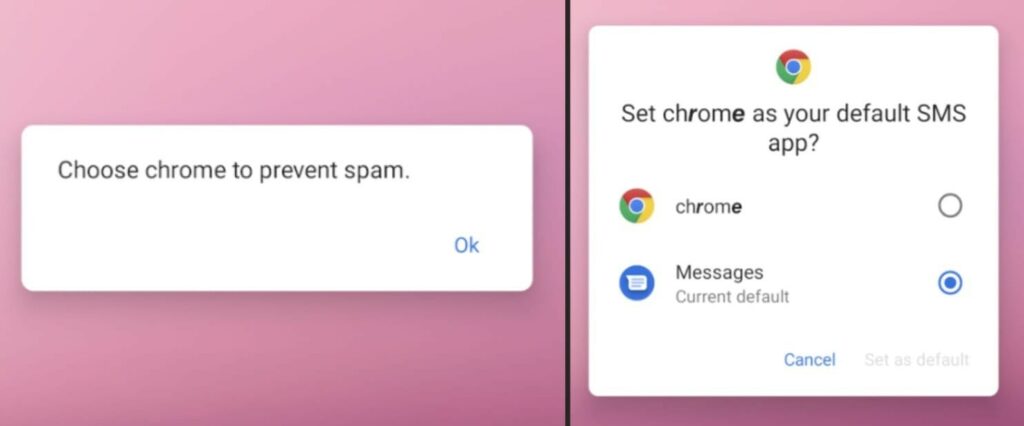
Per evitare il rilevamento, gli hacker utilizzano stringhe Unicode per mascherare APK dannosi come software legittimo, come il browser Chrome. Questo travestimento è necessario per indurre l’utente ad approvare autorizzazioni pericolose per l’app. E’ incluso l’invio e l’accesso ai contenuti SMS, e consentirne l’esecuzione sempre in background (aggiungendo eccezioni di ottimizzazione della batteria Android).
Il falso Chrome chiede inoltre all’utente di impostarsi come app SMS predefinita, sostenendo che ciò aiuterà a prevenire lo spam.
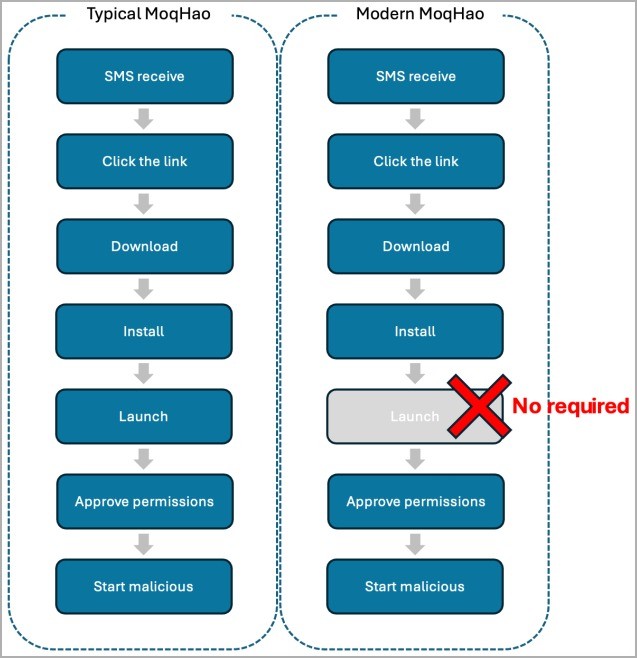
Secondo gli specialisti di McAfee, inoltre, le ultime versioni di MoqHao dimostrano la capacità di avviarsi automaticamente subito dopo l’installazione. Ciò consente al malware di funzionare segretamente in background e intercettare le informazioni riservate dell’utente.
“L’attività dannosa dell’applicazione inizia automaticamente non appena viene installata. Abbiamo già segnalato questa tecnica di attacco a Google e stanno già lavorando per implementare misure per impedire tale esecuzione automatica nelle future versioni di Android”, affermano i ricercatori.
Rileva inoltre che la nuova versione di XLoader estrae messaggi di phishing e URL mirati dai profili Pinterest. Questo consente agli hacker di eludere il rilevamento da parte di strumenti di sicurezza che monitorano fonti di traffico sospette. Inoltre, l’utilizzo di Pinterest consente di modificare rapidamente indirizzi e messaggi di phishing, senza dover rischiare di inviare un aggiornamento malware direttamente sul dispositivo.
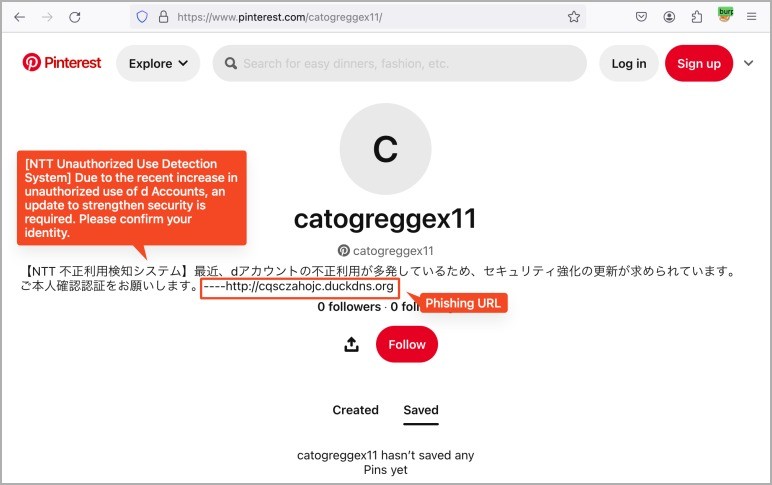
Se Pinterest non può essere contattato, il malware procede utilizzando messaggi di phishing codificati che avvisano l’utente di problemi con il proprio conto bancario che richiedono un’azione immediata.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].