


Sabato 3 maggio, un post pubblicato su un canale Telegram legato al gruppo “Mr Hamza” ha rivendicato un cyberattacco ai danni del Ministero della Difesa italiano. Il messaggio, scritto in arabo e inglese, afferma che gli hacker hanno preso di mira “l’esercito, l’aeronautica, il portale dell’educazione militare e l’Istituto di ricerca sulla difesa”.
Il testo, pubblicato alle 19:47, recita: ““In the past hour, a cyberattack was launched against the Italian Ministry of Defense. We targeted the army, the air force, the military education portal, and the Defense Research Institute. The message has been received… and there’s more to come.”
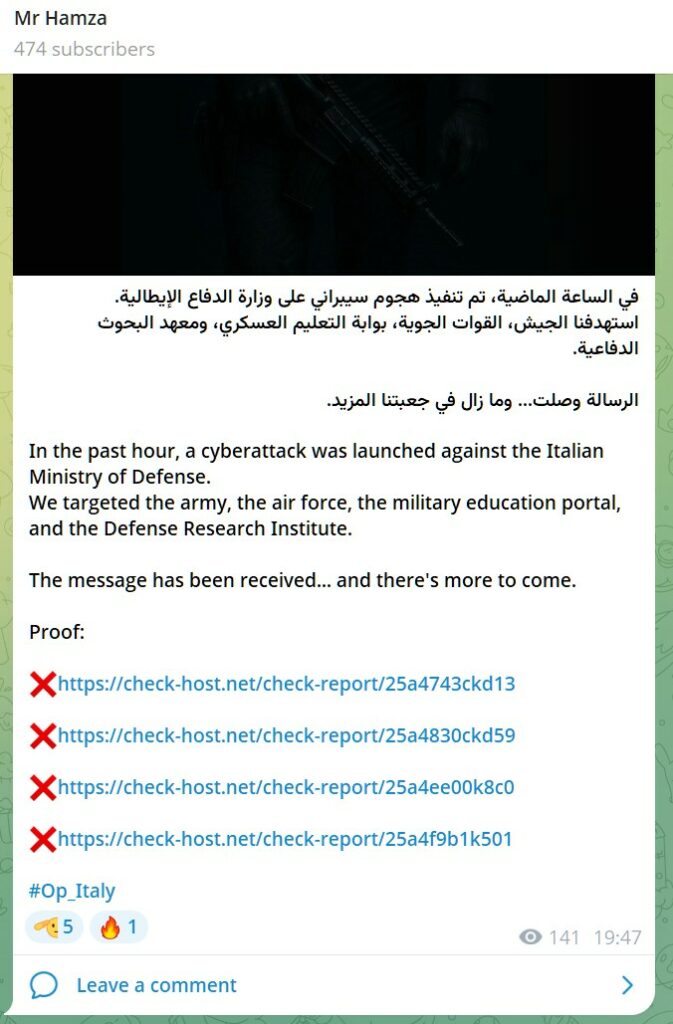

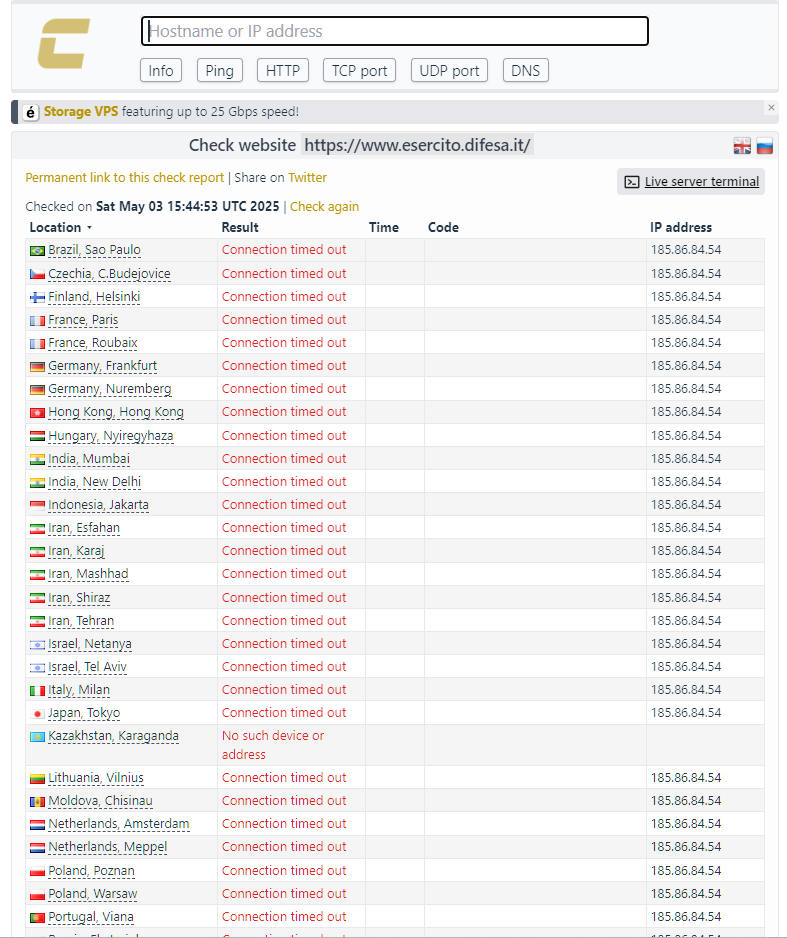
Il gruppo accompagna la rivendicazione con quattro link alla piattaforma check-host.net, un servizio utilizzato per monitorare la disponibilità online di siti e servizi. Tutti i link presentano un’icona rossa con una “X”, indicando che i servizi monitorati potrebbero essere irraggiungibili o in stato di malfunzionamento al momento della verifica.
La tempistica e la natura del messaggio suggeriscono una campagna coordinata, che il gruppo ha etichettato con l’hashtag #Op_Italy, facendo intuire un’operazione più ampia contro infrastrutture italiane.
Il nome “Mr Hamza” non è nuovo nell’ambito delle operazioni hacktiviste. Il gruppo – o individuo – è stato associato in passato a operazioni di tipo politico e ideologico, spesso caratterizzate da defacement, DDoS e divulgazione di dati rubati.
Questa operazione sembrerebbe rientrare in quel contesto, con un focus mirato su enti militari e governativi, potenzialmente come forma di protesta o ritorsione geopolitica.
Al momento non ci sono conferme ufficiali da parte del Ministero della Difesa italiano. Tuttavia, l’utilizzo di strumenti pubblici per dimostrare la riuscita dell’attacco rappresenta una prassi consolidata tra gruppi di hacktivisti, utile per costruire reputazione nel proprio network e intimidire ulteriori obiettivi.
Questo articolo si basa su informazioni, integralmente o parzialmente tratte dalla piattaforma di intelligence di Recorded Future, partner strategico di Red Hot Cyber e punto di riferimento globale nell’intelligence sulle minacce informatiche. La piattaforma fornisce analisi avanzate utili a individuare e contrastare attività malevole nel cyberspazio.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]