


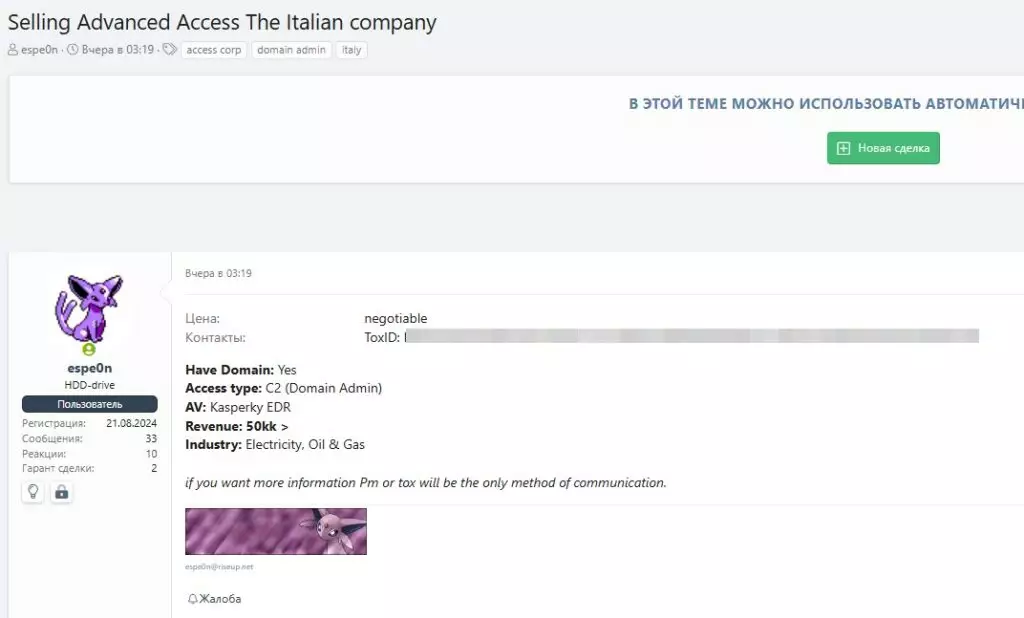
Un nuovo caso di cybercrime ha attirato l’attenzione degli esperti di sicurezza informatica. Su un noto forum underground, un threat actor in lingua russa con il nome utente “espe0n” ha messo in vendita un accesso avanzato a un’azienda italiana non specificata, operante nel settore dell’elettricità, petrolio e gas.
Il post, include dettagli tecnici sull’accesso e una descrizione che delinea chiaramente l’obiettivo del venditore: offrire una “porta d’ingresso” a criminali informatici interessati a compromettere l’azienda per scopi malevoli, come ransomware o furto di dati sensibili.

Gli Initial Access Broker (IAB) sono attori del cybercrime specializzati nella compromissione iniziale delle infrastrutture informatiche. Il loro scopo è ottenere un accesso privilegiato ai sistemi di un’organizzazione, spesso con diritti amministrativi (Domain Admin). Una volta ottenuto l’accesso, questi broker lo mettono in vendita a terzi, come gang di ransomware, che lo utilizzano per lanciare attacchi devastanti.
Questo modello di business è una componente chiave dell’ecosistema del cybercrime. Gli IAB sfruttano metodi come phishing, vulnerabilità software non patchate o credenziali rubate per ottenere gli accessi, che poi vendono su forum o canali dedicati nel dark web e nell’underground criminale. Le cyber gang ransomware, in particolare, sono tra i principali acquirenti, trasformando gli accessi iniziali in violazioni di rete complete.
Nel post pubblicato, “espe0n” ha fornito informazioni tecniche dettagliate:
La descrizione include anche la possibilità di utilizzare un “garante automatico” per la transazione, una funzione diffusa nei forum underground per tutelare venditori e acquirenti e garantire la buona riuscita dell’accordo.
L’utente ha una discreta reputazione all’interno del forum underground russo.
Gli accessi iniziali offerti dagli IAB sono estremamente preziosi per i criminali informatici. Attraverso questi accessi, è possibile:
Il ruolo degli Initial Access Broker è sempre più centrale nel panorama del cybercrime. Secondo studi recenti, il prezzo degli accessi varia in base al tipo di azienda e ai privilegi offerti, con cifre che possono raggiungere decine di migliaia di dollari. Questa collaborazione tra broker e gang ransomware dimostra la crescente sofisticazione degli attacchi e la necessità di misure preventive adeguate.
Questo episodio è un chiaro esempio di come il cybercrime si stia evolvendo verso modelli sempre più strutturati e professionali. Le aziende, in particolare quelle di settori critici come energia e gas, devono adottare strategie di difesa proattive per identificare e mitigare minacce simili.
Monitorare i forum underground e i canali di comunicazione utilizzati dai cybercriminali è fondamentale per rilevare segnali di attività illecite e agire tempestivamente.
Il mondo della cybersecurity è un campo di battaglia in continua evoluzione, e solo una combinazione di tecnologie avanzate, consapevolezza e prontezza operativa può garantire un’efficace protezione contro minacce così insidiose.
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.