Il 17 gennaio è stato pubblicato un post su un popolare forum di hacking in cui si affermava che il conglomerato manifatturiero sudcoreano Samsung è stato violato.
Ricordiamo che non è la prima violazione dei dati che subisce la Samsung. Infatti ha recentemente subito ben 2 violazioni nel 2022, una tra queste effettuata dal gruppo LAPSU$
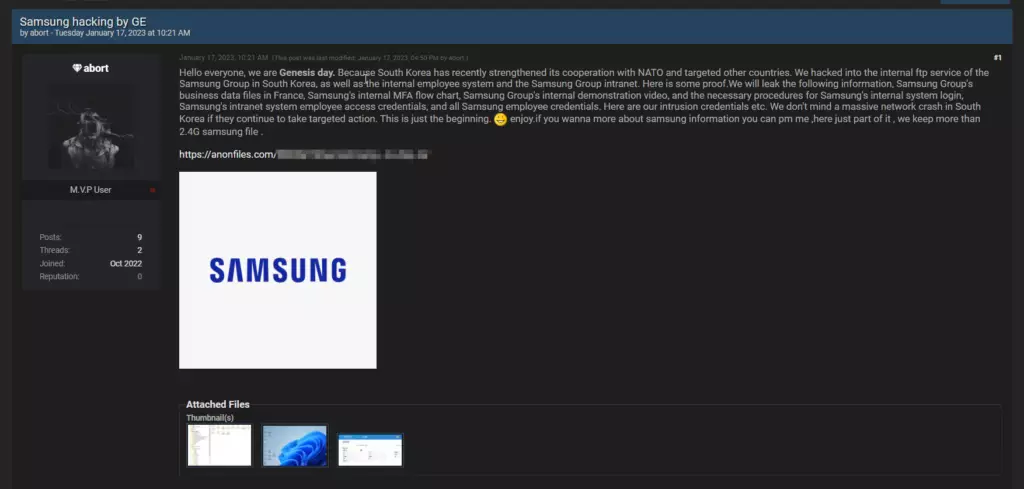
Gli aggressori, che si autodefinivano “Genesis Day”, hanno dichiarato quanto segue:
Advertising
“Poiché la Corea del Sud ha recentemente rafforzato la sua cooperazione con la NATO e ha preso di mira altri paesi, abbiamo violato il servizio FTP interno del gruppo Samsung in Corea del Sud”.
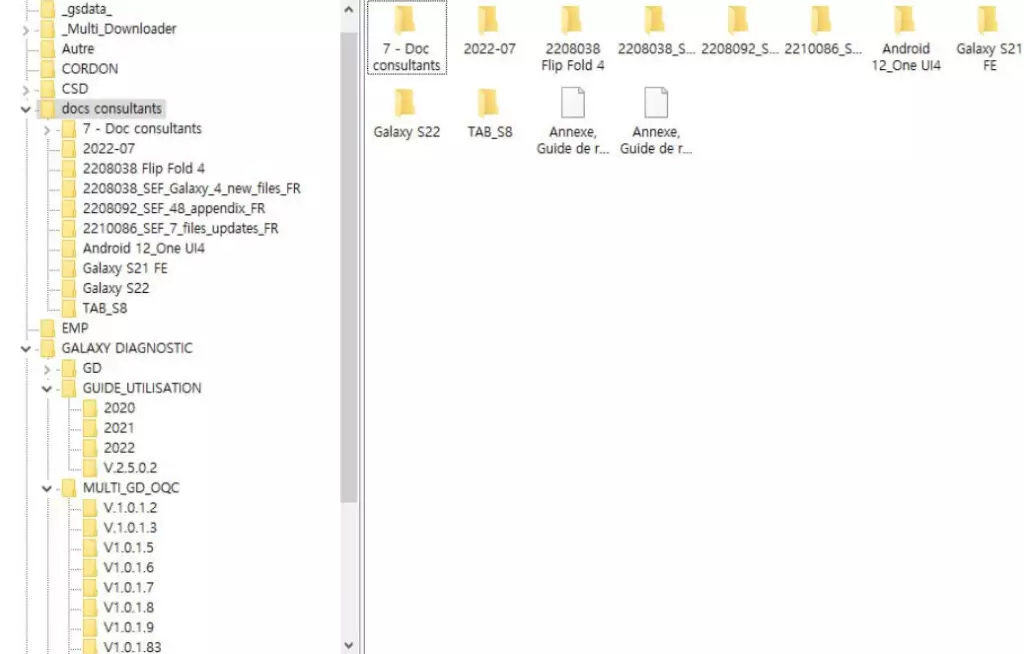
I dati trapelati, presumibilmente includono le guide di accesso aziendale di Samsung, le password dei dipendenti e diversi video di formazione.
Tuttavia, questi dati non contengono informazioni riservate, come analizzato da Cybernews che hanno contattato la Samsung che al momento ancora non ha dato un riscontro.
Sample pubblicato sul forum underground
Gli aggressori promettono di far trapelare altri 2,4 GB di dati rubati del conglomerato sudcoreano.
“Non siamo contrari a una massiccia interruzione della rete in Corea del Sud se la repubblica continua a intraprendere azioni mirate. Questo è solo l’inizio”
Advertising
hanno detto gli aggressori.
Dati della Samsung trapelati
Sebbene le motivazioni degli hacker siano probabilmente volte a soddisfare gli interessi russi, le ragioni dell’attacco specificamente a Samsung sembrano non essere del tutto chiare.
Il 17 gennaio, il New York Times ha menzionato casualmente in uno dei suoi articoli che la Corea del Sud si era rifiutata di spedire proiettili di artiglieria in Ucraina perché la mossa avrebbe violato le regole sull’esportazione di armi del paese.
Invece, il governo di Seoul ha deciso di aiutare gli Stati Uniti a rifornirsi altrove. Forse questa era la motivazione delle azioni degli hacker.
📢 Resta aggiornatoTi è piaciuto questo articolo? Rimani sempre informato seguendoci su Google Discover (scorri in basso e clicca segui) e su 🔔 Google News. Ne stiamo anche discutendo sui nostri social: 💼 LinkedIn, 📘 Facebook e 📸 Instagram. Hai una notizia o un approfondimento da segnalarci? ✉️ Scrivici
La Redazione di Red Hot Cyber fornisce aggiornamenti quotidiani su bug, data breach e minacce globali. Ogni contenuto è validato dalla nostra community di esperti come Pietro Melillo, Massimiliano Brolli, Sandro Sana, Olivia Terragni e Stefano Gazzella.
Grazie alla sinergia con i nostri Partner leader nel settore (tra cui Accenture, CrowdStrike, Trend Micro e Fortinet), trasformiamo la complessità tecnica in consapevolezza collettiva, garantendo un'informazione accurata basata sull'analisi di fonti primarie e su una rigorosa peer-review tecnica.
Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.