


Google Cloud Threat Intelligence ha annunciato il rilascio delle regole YARA, nonché una raccolta di indicatori di compromissione VirusTotal, che dovrebbero facilitare rilevare le componenti Cobalt Strike malevole.
Cobalt Strike è uno strumento commerciale legittimo creato per attività di Penetrtion Test/Red Team ed è incentrato sulla fase di post-sfruttamento.

Probabilmente è ben noto alla maggior parte dei lettori, che Cobalt Strike è stato a lungo amato dai criminali informatici, dai gruppi APT governativi fino ad arrivare agli operatori di ransomware.
Sebbene non sia disponibile per gli utenti ordinari e la versione completa costi diverse migliaia di dollari per l’installazione, gli aggressori trovano ancora modi per usarlo (ad esempio, fare affidamento su versioni vecchie, piratate, compromesse e non registrate).
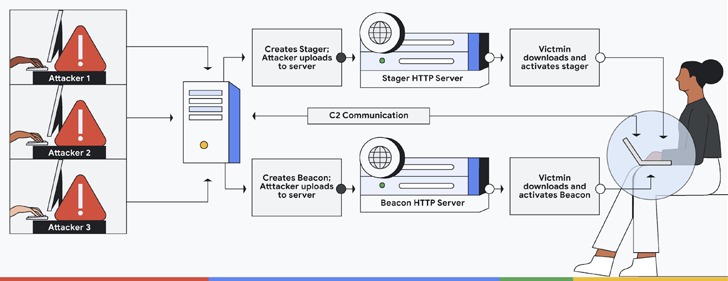
“Stiamo rilasciando un set di regole YARA open source e la sua integrazione come raccolta VirusTotal alla comunità per aiutare tutti a rilevare e identificare i componenti di Cobalt Strike e le rispettive versioni”
Ha scritto Greg Sinclair, Google Cloud Threat Intelligence Security Engineer.
“Abbiamo deciso che trovare la versione esatta di Cobalt Strike è un aspetto importante per determinare la legalità del suo utilizzo, poiché è noto che alcune versioni vengono utilizzate in modo improprio dagli aggressori”.
Come spiegato da Google, le varianti hackerate e “trapelate” di Cobalt Strike nella maggior parte dei casi sono indietro di almeno una versione, che ha permesso all’azienda di raccogliere centinaia di stager, template e campioni di beacon utilizzati dagli hacker, e sulla base di essi creare le regole YARA.
Gli esperti hanno scoperto i file JAR di Cobalt Strike dalla versione 1.44 (rilasciata intorno al 2012) alla versione 4.7, quindi hanno utilizzato i componenti per creare regole YARA.
Secondo gli esperti, ogni versione di Cobalt Strike contiene da 10 a 100 file binari di modelli di attacco. Sono riusciti a trovare 34 diverse versioni di Cobalt Strike con 275 file JAR unici. In totale, sono stati studiati più di 340 file binari, per i quali sono state create le firme di rilevamento.
“Il nostro obiettivo era rendere il rilevamento estremamente accurato in modo che la versione esatta di Cobalt Strike potesse essere identificata con sicurezza. Quando ciò è diventato possibile, abbiamo creato firme per rilevare versioni specifiche dei componenti di Cobalt Strike “
Ha affermato Google.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.