


 News
 Discover
 Newsletter
Articoli in evidenza
 Cultura
 Vulnerabilità
 Cyber News
 Innovazione
 Cyberpolitica
Ultime news
 Cybercrime
Il ransomware Linux ELF64, che colpisce VMware ESXi sta arrivando.
Un ricercatore di sicurezza informatica presso MalwareHunterTeam ha scoperto il ransomware Linux ELF64 del gruppo ransomware BlackMatter, progettato specificamente per...
Pietro Melillo - 7 Agosto 2021
 Cyber News
Amazon Kindle: basta un e-book dannoso per comprometterlo.
Un team di ricercatori di Check Point Research (CPR), una divisione di CheckPoint® Software Technologies Ltd., fornitore leader di soluzioni...
Redazione RHC - 7 Agosto 2021
 Cyber News
La CIA è in possesso di materiale classificato proveniente dai laboratori di virologia di Wuhan.
Secondo la CNN, gli Stati Uniti hanno avuto accesso ai dati genetici di 22.000 virus contenuti in un laboratorio di...
Redazione RHC - 7 Agosto 2021
 Cyber News
L’impiegato interrogato della regione Lazio è in ospedale per un malore: “È un tritacarne”.
Non abbiamo appositamente voluto parlare nell'incidente alla regione Lazio, dell'impiego 61enne di Frosinone, dipendente della regione, titolare dell'account che a...
Redazione RHC - 7 Agosto 2021
 Cyber News
RansomExx colpisce la taiwanese Gigabyte.
La cyber gang, RansomExx, dopo aver colpito la Regione Lazio e il gruppo Ermenegildo Zegna in Italia, colpisce Il fornitore...
Redazione RHC - 7 Agosto 2021
 Cybercrime
Ancora guai per la Regione Lazio. I criminali si rifanno vivi.
Sembra che i problemi non siano finiti in questa spinosa situazione nella quale è finita la Regione Lazio. Probabilmente, gli...
Marcello Filacchioni - 7 Agosto 2021
 Cybercrime
Affiliati arrabbiati di Conti Ransomware, fanno trapelare informazioni importanti.
Tutto il mondo è paese, e gli impiegati infedeli (o i pagamenti non consoni, dipende dai punti di vista), sono...
Pietro Melillo - 7 Agosto 2021
 Cybercrime
ACN avvia le assunzioni dei geni anti-cybercrime. Stipendi da Bankitalia.
L'agenzia di cybersicurezza Nazionale, dopo la nomina del "professore", Roberto Baldoni, entra nel vivo e si appresta a definire il...
Sandro Sana - 7 Agosto 2021
 Cultura
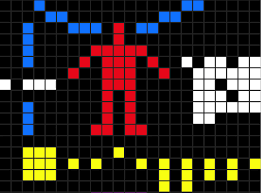
Il crittogramma di Drake: 1679 bit, per raccontare la specie umana.
Autore: Roberto Campagnola Data pubblicazione: 07/08/2021 Come abbiamo visto nell'articolo di Mario Rossano, la crittografia va di pari passo con...
Roberto Campagnola - 6 Agosto 2021
 Cyber News
RansomExx colpisce Ermenegildo Zegna, il made in italy maschile.
Un'altra vittima italiana colpita di recente da un ransomware, si tratta ancora di RansomExx, il malware che ha colpito la...
Redazione RHC - 6 Agosto 2021
 Cyber News
TIM & Sparkle portano la crittografia quantistica oltre i confini nazionali.
TIM e Sparkle, hanno portato la crittografia quantistica oltre i confini nazionali. Le due aziende hanno utilizzato le connessioni in...
Redazione RHC - 6 Agosto 2021
Cyber News
Regione Lazio: 795 account in vendita nel dark web.
Dopo un attacco informatico dove viene utilizzano un ransomware, qualora il riscatto non venga pagato (anche nel caso in cui...
Redazione RHC - 6 Agosto 2021
Numero di articoli trovati: 14664
Ransomware: rischia 40 anni di reclusione Sébastien Vachon che ha estorto 30 milioni di dollari con NetWalker
Tra i tantissimi che ce la fanno, molto pochi vengono arrestati e questi spesso ci rimettono per tutti gli altri. Quattro mesi dopo la sua condanna da parte della giustizia canadese a...


Scoperta una pericolosa vulnerabilità nell’ultima versione della libreria OpenSSL
La vulnerabilità è stata scoperta nell'ultima versione di OpenSSL 3.0.4, rilasciata il 21 giugno 2022, che interessa i sistemi x86_64 con supporto per le istruzioni AVX-512. Secondo il post sul blog di Guido...
Anche i parental control rappresentano un rischio per la sicurezza dei nostri bambini
Con oltre 85 milioni di download, le app di monitoraggio dei bambini consentono ai genitori di spiare i propri figli anche se queste, purtroppo, contengono persino collegamenti a siti Web...
Minority Report non più fantascienza. Algoritmo testato a Chicago e Los Angeles
Un algoritmo con una precisione fino a 300 metri consente di prevedere dove avverrà un crimine o un furto una settimana prima che avvenga con una precisione del 90%. Mentre...
Un dipendente di HackerOne ha rivenduto i bug fuori della piattaforma
Un dipendente di HackerOne ha rubato le segnalazioni di vulnerabilità inviate tramite la piattaforma Bug Bounty e ha cercato di raccogliere premi in denaro dai clienti della piattaforma. Il truffatore...
La multinazionale italiana FAAC group è la prima vittima di LockBit 3.0
La famigerata banda ransomware Lockbit, colpisce un'altra organizzazione italiana. Tecnicamente si tratta della prima vittima italiana colpita dal ransomware LockBit 3.0. Oggi è il turno del gruppo FAAC (Fabbrica Automatismi...
LockBit è ora il leader negli attacchi ransomware. Ma Conti?
Secondo l'ultimo rapporto del gruppo NCC, LockBit 2.0 ha mantenuto il suo primo posto tra i ransomware, con circa il 40% di tutti gli attacchi a maggio. Seguono Black Basta...
Log4Shell nei servizi VMware e Unified Access Gateway (UAG) è ancora sfruttata
La Cybersecurity and Infrastructure Agency (CISA) statunitense e il Coast Guard Cyber Command (CGCYBER) hanno avvertito i professionisti della sicurezza che la vulnerabilità di Log4Shell nei servizi VMware e Unified...
Le richieste di Windows pirata in Russia è salita alle stelle
Dopo le sanzioni inflitte dai giganti della silicon valley alla Federazione Russa, ecco che la richiesta di software pirata è salita alle stelle. Infatti, le ricerche su Google relative ai...
Gli sviluppatori di Jenkins avvertono che 29 plugin contengono 0day
Il team di sicurezza di Jenkins ha annunciato la scoperta di 34 vulnerabilità che interessano 29 plugin popolari. Peggio ancora, 29 dei problemi riscontrati sono vulnerabilità zero-day, ovvero si tratta di bug molto...
