


 News
 Discover
 Newsletter
Articoli in evidenza
 Vulnerabilità
 Cybercrime
 Cyber Italia
 Innovazione
 Vulnerabilità
Ultime news
 Cultura
Non toccate i gattini: le regole del far-web.
Autore: Ilaria Montoro. Data Pubblicazione: 3/06/2021 La prima cosa da sapere è che il motore di ricerca umano è reale....
Ilaria Montoro - 7 Giugno 2021
 Cybercrime
Assicurazione per il Ransomware: aumenti del 30% in vista.
La minaccia ransomware ha colpita il settore il mese scorso dopo che Axa, uno dei più grandi assicuratori europei, ne...
Silvia Felici - 7 Giugno 2021
 Cyber News
Hard Disk 10 volte più capienti e batterie che durano giorni, con il Grafene.
Potenza di calcolo e potere di stipare i dati su supporti fisici, stanno sempre più raggiungendo il loro limite, anche...
Redazione RHC - 7 Giugno 2021
 Cyber News
Il Cremlino non ci sta. Gli attacchi hacker Solarwinds di Nobelium sono illazioni.
Questo articolo è tratto da una rivista Russa che riporta che mentre il massiccio attacco informatico alla Federazione Russa delle...
Redazione RHC - 6 Giugno 2021
 Cybercrime
Gli Stati Uniti vogliono fare sul serio sulla minaccia Ransomware.
Il Dipartimento di Giustizia degli Stati Uniti D'America ha creato una task force per monitorare e coordinare centralmente tutti i...
Pietro Melillo - 6 Giugno 2021
 Cyber News
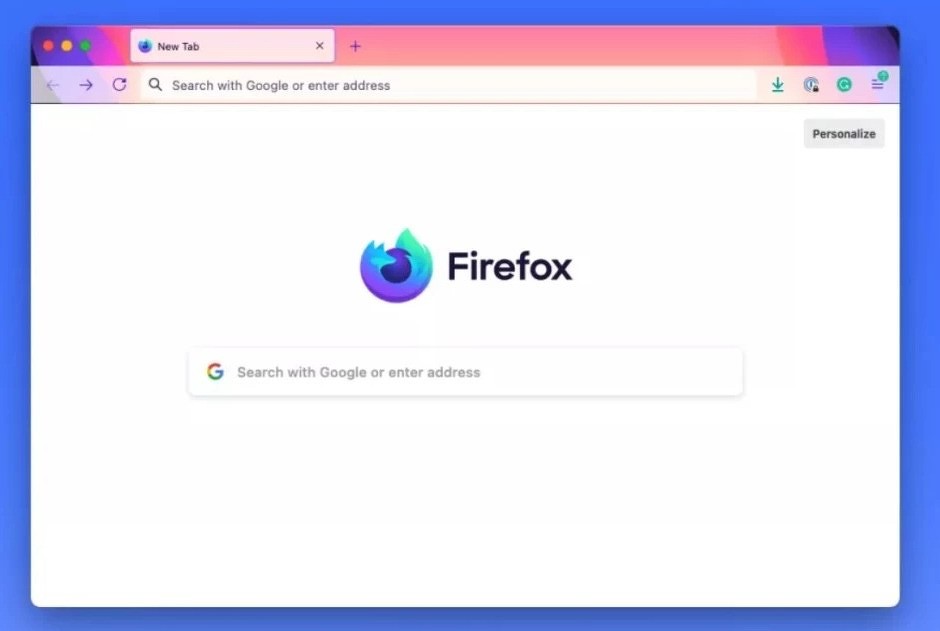
Firefox 89 è stato completamente ridisegnato.
Mozilla ha rilasciato Firefox 89 con un'interfaccia notevolmente ridisegnata. L'aspetto del browser è la cosa principale su cui gli sviluppatori...
Redazione RHC - 6 Giugno 2021
 Cyber News
Cosa succede al tuo Account Google se muori?
Se sei un utente di smartphone Android, è probabile che tu abbia eseguito il backup di tutti i dati del...
Redazione RHC - 6 Giugno 2021
 Cyber News
Cos’è il Doxing e come può cambiare la tua vita online
Doxing (abbreviazione di "dropping dox", a volte scritto come Doxxing) è l'atto di rivelare informazioni personali su qualcuno online, come...
Redazione RHC - 6 Giugno 2021
 Cybercrime
Covid-19 e Cybercrime: un cocktail esplosivo dove vige la regola “denaro facile, a bassa spesa”.
Possiamo dire che mentre il covid-19 ha fatto rallentare moltissimi aspetti della nostra vita quotidiana, ha di fatto accelerato in...
Sandro Sana - 6 Giugno 2021
 Cyber News
Jack Dorsey su bitcoin: “Non credo ci sia niente di più importante su cui lavorare”.
Jack Dorsey Il miliardario Jack Dorsey, co-fondatore di Twitter e Square, è estremamente ottimista sul futuro del bitcoin, la più...
Bajram Zeqiri - 5 Giugno 2021
 Cyber News
I dipendenti Apple si oppongono al ritorno al lavoro in ufficio.
I dipendenti Apple si sono opposti alla nuova regola, che li obbligherebbe a lavorare dall'ufficio almeno tre giorni alla settimana,...
Redazione RHC - 5 Giugno 2021
 Innovazione
L’Intelligenza artificiale aiuta i malati di Alzaimer.
Kellye Franklin, ricorda la devastazione quando suo padre, ormai 81enne, un fedele veterano dell'aviazione, una mattina ha cercato di prepararsi...
Luca Vinciguerra - 5 Giugno 2021
Numero di articoli trovati: 14670
Gli attivisti chiedono agli inserzionisti di interrompere la pubblicità su Twitter
Martedì un gruppo di attivisti ha esortato gli inserzionisti di Twitter a boicottare il servizio se, su richiesta di Musk, il filtraggio dei contenuti venisse ridotto e riempito di messaggi offensivi...


Jurassic Bug di 10 anni rilevato negli antivirus Avast e AVG
SentinelOne ha rilevato due vulnerabilità negli antivirus Avast e AVG relative al loro driver anti-rootkit comune (aswArPot.sys). Le vulnerabilità sono apparse nel codice con il rilascio di Avast 12.1, nel 2012, e per...
Un bug di sicurezza rende inefficace la cifratura di REvil, Conti e Lockbit
Lo specialista di sicurezza informatica e cacciatore di bug John Page, noto come il creatore del progetto MalVuln, ha affermato di aver trovato una serie di vulnerabilità nel comune ransomware. Questi...
Il 06 maggio 1998 viene presentato l’iMAC. Il computer che ha reinventato la Apple
Il 6 maggio del 1998, Steve Jobs presentò un nuovo e ambizioso Mac mirato specificamente ad un facile accesso a Internet. Non solo ha ridefinito il design e lo stile dei...
Nuovi ransomware sono collegati agli hacker nordcoreani di APT38
Diversi ceppi di ransomware sono stati collegati al gruppo APT38, un gruppo di hacker del governo nordcoreano noto per gli attacchi alle istituzioni finanziarie di tutto il mondo. Nell'ultima fase degli...
Un nuovo bug affligge i processori Apple M1 e A14
Gli esperti di sicurezza informatica hanno scoperto una nuova vulnerabilità nei processori Apple M1 e A14. Il difetto è presente nella nuova microarchitettura Augury Apple Silicon e non è critico, anche...
RHC è contro ogni abuso, soprattutto se perpetrato contro i minori
Autore: Roberto VillaniData Pubblicazione: 29/04/2022 Il web lo sappiamo tutti nasconde insidie e piaceri, può essere allo stesso tempo veicolo di conoscenza estrumento di drammi familiari, questo doppio uso è...
Regione Lombardia sotto attacco cyber. Tutto bloccato alla Ats Insubria
Sembra che dopo la regione Lazio e poi la regione Veneto, ora è il turno della regione Lombardia ad essere sotto la morsa del crimine informatico. Dopo l'attacco informatico all'ospedale...
Il database della Juventus è in vendita su BreachForums. 164 utenze e password dei dipendenti e vulnerabilità di accesso nel pacchetto
In un post sul famigerato forum Underground BrechForums (che sta di fatto diventando il nuovo punto di riferimento dei criminali informatici dopo la chiusura di RaidForums), un utente ha pubblicato...
F5 risolve 43 bug di sicurezza sui suoi prodotti. Un RCE con 9,8 di CVSSv3
Mercoledì, F5 ha rilasciato correzioni per 43 bug nei suoi prodotti. Delle 43 vulnerabilità, una ha una valutazione di gravità critica, 17 ha una valutazione di gravità alta, 24 ha una...
