


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyber Italia
 Cyber Italia
 Cyber Italia
 Innovazione
Ultime news
 Cyber News
Biden: i danni di Kaseya sembrano minimi
La società il cui software è stato sfruttato dall'attacco ransomware di venerdì scorso, ha affermato che meno di 1.500 aziende...
Redazione RHC - 10 Luglio 2021
 Cyber News
Cina: la giornata nazionale dell’educazione alla cybersecurity di Qian’an.
“Senza cyber security non ci sarà sicurezza nazionale, non ci saranno operazioni economiche e sociali stabili e non saranno garantiti...
Redazione RHC - 10 Luglio 2021
 Cyber News
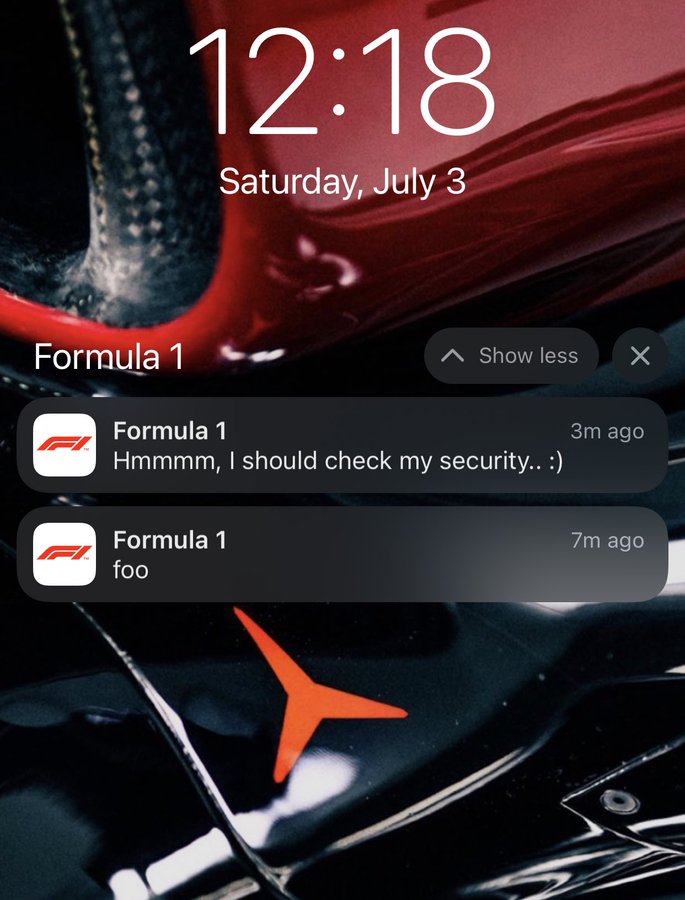
L’app ufficiale di Formula 1 è stata hackerata
L'App ufficiale della Formula 1 sembra essere stata hackerata da una persona "dispettosa", che ha inviato delle notifiche particolari agli...
Redazione RHC - 9 Luglio 2021
 Cybercrime
La botnet Mirai e i suoi discendenti. La variante mirai_ptea
La botnet Mirai, da quando è apparsa sulla scena nel 2016, è stata collegata a una serie di attacchi DDoS...
Sandro Sana - 9 Luglio 2021
 Vulnerabilità
REvil colpisce HX5 ignorando gli avvertimenti di Biden
La cyber gang REvil ha colpito un appaltatore della difesa i cui clienti includono l'esercito americano e questa è una...
Pietro Melillo - 9 Luglio 2021
 Cyber News
Cos’è il Web Scraping? Comprendiamolo meglio
Spesso abbiamo parlato di grandissimi database di utenti venduti nei forum underground e abbiamo detto che si trattava di web...
Redazione RHC - 9 Luglio 2021
 Cyber News
Pechino: Beijing University of Information Technology presenta il piano di cybersecurity.
La mattina del 2 luglio, l'università cinese Beijing Information Science & Technology University (BISTU), ha tenuto una riunione per l'avvio...
Redazione RHC - 9 Luglio 2021
 Cyber News
Esce il Nintendo Switch Oled, ma senza 4K.
Il Nintendo Switch equipaggiato con OLED di cui se ne parla da tempo è finalmente reale! Ma non è proprio...
Redazione RHC - 9 Luglio 2021
 Cyber Italia
L’Italia va in Cloud: al via la grande gara pubblica.
Lunedì scorso, i vertici del Tesoro hanno avviato una serie di consultazioni con il ministro per l'innovazione tecnologica Vittorio Colao...
Silvia Felici - 8 Luglio 2021
 Cyber News
Mosca: al via una serie di accordi di cooperazione con altri stati sulla cybersecurity.
Come abbiamo riportato nella giornata di ieri, la Russia sta avviando delle collaborazioni con le Intelligence USA, a valle degli...
Redazione RHC - 8 Luglio 2021
 Cyber News
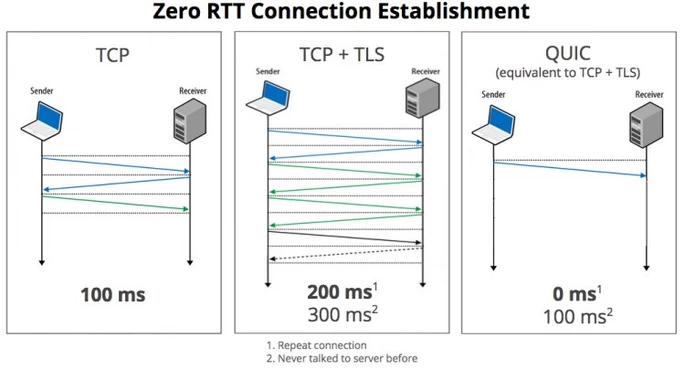
Google QUIC protocol: scopriamolo nel dettaglio.
Ne avevamo parlato di recente, con un breve articolo sul Google QUIC protocol (acronimo di Quick UDP Internet Connections), di...
Redazione RHC - 8 Luglio 2021
Cyber News
Le vittime italiane di Kaseya.
Anche in Italia iniziano ad uscire fuori le prime vittime del vasto attacco ransomware distribuito effettuato da REvil attraverso l'infrastruttura...
Redazione RHC - 8 Luglio 2021
Numero di articoli trovati: 14909
Un bug sulle Tesla consente ai ladri di rubare qualsiasi auto
Il ricercatore austriaco Martin Herfurt ha dimostrato un nuovo modo per attaccare una Tesla. Ha scoperto che è possibile aggiungere una nuova chiave magnetica NFC, facendola passare inosservata al proprietario...


CyberEurope 2022: L’Italia partecipa con le principali strutture cyber del paese
La criminalità informatica è aumentata esponenzialmente nel corso degli ultimi due anni. Soprattutto perché la pandemia di COVID ha portato molte aziende ad adattarsi alle nuove misure e i dipendenti...
Comune di Palermo: La Sispi emette un comunicato: “totale interruzione dei servizi resi”
La SISPI emette un comunicato sull'incidente ransomware subito dal Comune di Palermo. Lo porta all'attenzione su Twitter l'account del Comune di Palermo. La Sispi (fondata come Sistema Palermo Informatica e...
IWF genera hash per un milione di contenuti sugli abusi dei minori
Sono stati generati hash per un milione di immagini di abusi sessuali su minori, ha affermato la Internet Watch Foundation (IWF). L'ente di beneficenza britannico, responsabile della ricerca e dell'eliminazione...
Elon Musk vuole dettagli sullo spam e Twitter si rifiuta, ma poi li fornisce
Elon Musk accusa Twitter di rifiutarsi di fornire informazioni sul numero di spam e account falsi. Questo è diventato noto alla CNBC, che ha pubblicato le lettere dell'avvocato di Elon Musk, che...
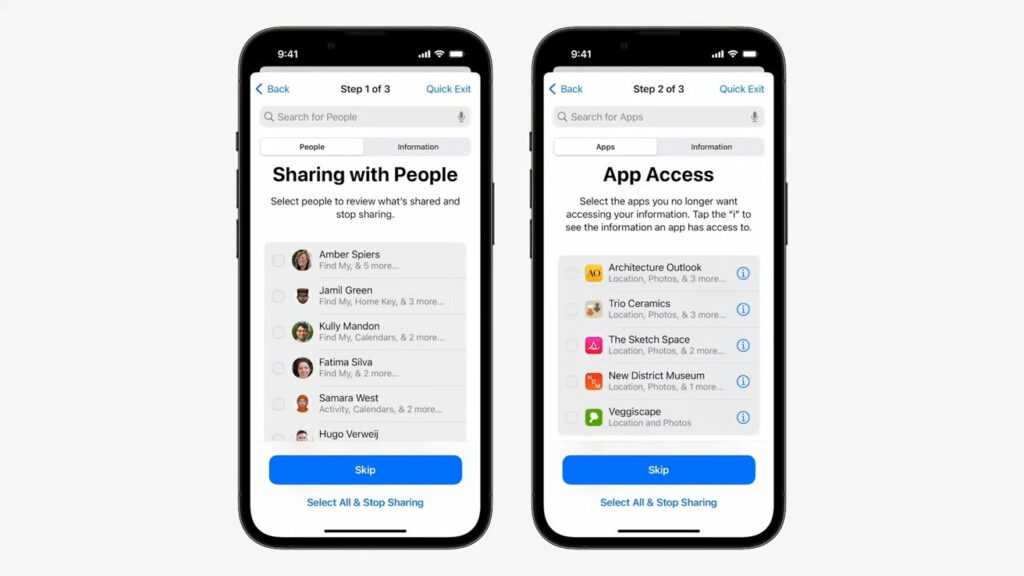
Safety Check di Apple informa chi ha accesso alle tue credenziali
L'ecosistema di app e telefoni di Apple semplifica l'utilizzo dei messaggi sul computer, la condivisione della posizione con gli amici o il controllo di dove si trovano i tuoi figli....
Le cybergang ransomware, si preoccupano della reputazione delle vittime
Gli specialisti della società di sicurezza informatica israeliana KELA hanno identificato una tendenza insolita tra i gruppi di cyber-estorsionisti: nella fase iniziale, i negoziati sul pagamento di un riscatto vengono...
Attacco al Comune di Palermo. “Impossibile pagare gli stipendi di Giugno”
Dopo che oggi abbiamo scoperto il nome della cybergang che ha attaccato il Comune di Palermo e conosciuto quando verranno pubblicati i dati (tra circa 3 giorni), notizia di poco...
Minacciava di avvelenare l’acqua se non pagato in criptovalute. La Polizia Postale arresta un 47enne di Trieste
Un uomo di 47 anni, residente a Trieste, è stato recentemente arrestato dalla Polizia Postale sulla base di una richiesta della Procura di Roma, dove minacciava di avvelenare acque minerali...
Il Comune di Palermo è stato violato da Vice Society. 3 giorni alla pubblicazione
Fino ad oggi non era chiaro chi avesse violato il Comune di Palermo, anche se tutti sapevamo che si trattasse di un Ransomware. Infatti poco fa è comparso all'interno del...
