


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Cybercrime
 Cultura
 Innovazione
 Cyber Italia
Ultime news
 Cultura
Flipside: La Nuova Mossa di Instagram per una Social Experience più “Esclusiva”!
Instagram sta testando una nuova funzionalità che offre agli utenti un'alternativa alla creazione di gallerie anonime. L'innovazione si chiama "Flipside" e...
Silvia Felici - 15 Febbraio 2024
 Cyber Italia
Attacco Informatico all’ASP Basilicata rivendicato da Rhysida. 15 bitcoin al miglior offerente per i dati sanitari online
L'epilogo di un attacco ransomware dove non è stato pagato un riscatto è la pubblicazione online dei dati o le...
Chiara Nardini - 15 Febbraio 2024
 Cyber News
Allarme sicurezza: Microsoft rivela una vulnerabilità critica in Exchange Server: occorre abilitare EPA
In un nuovo aggiornamento di sicurezza, Microsoft ha avvertito di una vulnerabilità critica in Exchange Server. Tale bug di sicurezza è stato sfruttato come...
Redazione RHC - 15 Febbraio 2024
 Cyber Italia
Gli hacker criminali di BlackBasta rivendicano un attacco informatico all’italiana Patrizia Pepe
Nella giornata di ieri, la banda di criminali informatici di BlackBasta ha rivendicato all’interno del proprio Data Leak Site (DLS)...
Pietro Melillo - 15 Febbraio 2024
 Cybercrime
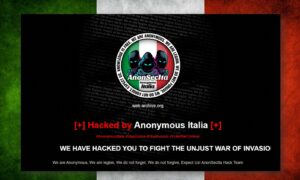
NoName057(16) attacca l’Italia? Anonymous Italia risponde con i deface
Come abbiamo visto, negli ultimi giorni il gruppo di hacktivisti filorussi di NoName057(16) sta colpendo le infrastrutture italiane utilizzando il...
Sandro Sana - 15 Febbraio 2024
 Cyber Italia
Anche LockBit sbaglia! Il post sull’attacco a Galbusera è stato aggiornato
Come avevamo riportato qualche giorno fa, LockBit aveva sbagliato target e ad essere colpita non era Galbusera S.p.A. ma un'altra...
Pietro Melillo - 15 Febbraio 2024
 Vulnerabilità
Le backdoor stanno infettando Ivanti Connect Secure e Policy Secure sfruttando il bug SSRF
Gli esperti di sicurezza hanno scoperto che l'ultima vulnerabilità 0-day CVE-2024-21893, viene utilizzata per installare la nuova backdoor DSLog sui...
Agostino Pellegrino - 15 Febbraio 2024
 Cybercrime
Phishing all’italiana: nuova campagna a tema Agenzia Delle Entrate distribuisce il malware Danabot
Il CERT-AgID ha pubblicato un avviso relativo ad una campagna malevola volta a compromettere le vittime attraverso l'utilizzo del pericoloso...
Marcello Filacchioni - 14 Febbraio 2024
 Vulnerabilità
Jurassic Tuesday: Microsoft risolve 73 Bug, Inclusi 2 Zero-Day e una Vulnerabilità Antica di 24 Anni
L'ultimo aggiornamento Patch Tuesday di Microsoft , rilasciato a febbraio 2024, ha risolto 73 vulnerabilità nel software dell'azienda. Tra questi ci sono due vulnerabilità che risultano...
Agostino Pellegrino - 14 Febbraio 2024
 Cyber News
Banche italiane nel mirino. 48mila dispositivi infettati dagli infostealer
Disattenzione, ingenuità o vera e propria frode. Sono questi i fattori scatenanti dell’impennata dei dispositivi di clienti bancari italiani infettati...
Sandro Sana - 14 Febbraio 2024
 Cyber News
Esclusivo: i ricercatori sudcoreani trovano una falla nel ransomware Rhysida, e creano un decryptor
I ricercatori sudcoreani hanno scoperto una vulnerabilità nel ransomware Rhysida, che ha permesso loro di creare un decryptor gratuito per il recupero...
Redazione RHC - 14 Febbraio 2024
 Vulnerabilità
Uno 0day su Windows Defender sfruttato attivamente da Water Hydra è stato aggiornato ieri
Windows Defender è stato aggiornato ieri a seguito di un bug 0day sfruttato attivamente. Gli attori malevoli motivati finanziariamente lo...
Agostino Pellegrino - 14 Febbraio 2024
Numero di articoli trovati: 14865
Azure Down: Problemi di Connessione Globale per i Servizi Microsoft
Un'interruzione di rete di vasta portata sta influenzando la disponibilità dell'infrastruttura di rete di Azure in tutto il mondo. "Stiamo esaminando le segnalazioni di problemi di connessione ai servizi Microsoft...


Arriva Mandrake 2.0: La Nuova Minaccia Android Diffusa sul Google Play
I ricercatori di Kaspersky Lab hanno scoperto una nuova versione del malware Mandrake Android. Il malware è stato distribuito attraverso il Google Play Store dal 2022 al 2024 sotto le spoglie di...
La Vulnerabilità Critica in Acronis Cyber Infrastructure (ACI) è sfruttata attivamente
Gli sviluppatori Acronis hanno avvisato di una vulnerabilità critica recentemente corretta che interessa Acronis Cyber Infrastructure (ACI). Si sottolinea che il problema è già stato sfruttato dagli aggressori. Precedentemente nota come Acronis...
BMW e Figure: La Rivoluzione dei Robot Umanoidi nella Fabbrica di Spartanburg
La partnership tra Figure e BMW rappresenta una pietra miliare significativa per l'azienda di robotica Figure. Questa collaborazione segna il primo accordo commerciale di Figure dalla sua fondazione nel 2022,...
Olivetti: quando l’Italia insegnava al mondo la tecnologia
La storia piano piano viene dimenticata e lascia il compito all'attualità di scriverne la nuova. Ma se chiediamo ai ragazzi di oggi che cosa sanno della Olivetti, cosa ci risponderanno?...
Attacco ai Cavi in Fibra Ottica. La Francia rimane senza rete fissa e mobile!
In Francia si è verificato un grave incidente che ha causato interruzioni diffuse di Internet in tutto il Paese. Domenica notte i cavi in fibra ottica sono stati danneggiati, provocando interruzioni delle...
Meta fa pulizia! 70.000 Account di Truffatori sono stati eliminati da Instagram e Facebook!
Meta ha annunciato un'importante operazione di pulizia degli account fraudolenti di Instagram legati a truffe finanziarie. Nel corso degli anni, gli Yahoo Boys si sono cimentati in vari tipi di...
Proteggi l’IoT: 6 Semplici Best Practices per Non Entrare a far parte di una Botnet
Negli ultimi anni, il nome Mirai è diventato sinonimo di grandi attacchi Distributed Denial of Service (DDoS). Un esempio emblematico è l'attacco Dyn DNS del ottobre 2016, che ha provocato...
La Ferrari evita una truffa deepfake! Un dirigente smaschera i falsi messaggi audio del CEO
In un incidente avvenuto ad inizio di questo mese, un dirigente della Ferrari si è trovato a ricevere messaggi insoliti che sembravano provenire dall'amministratore delegato dell'azienda, Benedetto Vigna. I messaggi...
Steganografia e Vecchie Vulnerabilità: Gli Attacchi di TA558 colpiscono anche l’Italia
Dall’inizio del 2024, gli specialisti FACCT hanno rilevato più di mille e-mail di phishing che distribuiscono malware e mirano ad aziende, agenzie governative e banche in Russia e Bielorussia. Gli esperti ritengono...
