


 News
 Discover
 Newsletter
Articoli in evidenza
 Innovazione
 Cyberpolitica
 Innovazione
 Cyberpolitica
 Vulnerabilità
Ultime news
 Cybercrime
Attacco informatico all’ospedale Niguarda? I centri prelievo sono bloccati
Questa mattina, siamo venuti a conoscenza che un ospedale italiano è stato colpito da un attacco informatico risalente al 12...
Pietro Melillo - 1 Marzo 2023
 Cybercrime
Attacco informatico all’Ospedale Universitario di Parma. A rischio dati sensibili degli utenti
Il 12 febbraio 2023 l'Azienda Ospedaliero-Universitaria di Parma è stata vittima di un attacco informatico, presumibilmente di origine russa. Attacco...
Pietro Melillo - 1 Marzo 2023
 Cyber News
Un video killer su YouTube, costringe gli smartphone Google Pixel al riavvio
Gli utenti hanno scoperto che i dispositivi Pixel alimentati dai processori Google Tensor si riavviano quando tentano di guardare una...
Redazione RHC - 1 Marzo 2023
 Vulnerabilità
La CISA mette in guardia sul bug RCE di ZK Java Framework che è in sfruttamento attivo
Il "Known Exploited Vulnerabilities Catalog" (Catalogo delle vulnerabilità note sfruttate) degli Stati Uniti è un database gestito dall'agenzia federale US...
Agostino Pellegrino - 1 Marzo 2023
 Cybercrime
20 anni dal disastro Space Shuttle Columbia. In memoria delle esplorazioni spaziali e verso nuovi confini, sempre
Sono passati 20 anni dalla mattina (ore 09:00:58) del 1º febbraio 2003, quando la navicella Space Shuttle Columbia si disintegrò...
Roberto Campagnola - 1 Marzo 2023
 Cyber News
Violazione dei dati alla Stanford University: informazioni personali di studenti a rischio
La Stanford University ha recentemente annunciato di aver subito una violazione dei dati dopo che i file contenenti informazioni sul...
Redazione RHC - 1 Marzo 2023
 Cybercrime
Il mistero dei dati dell’italiana Cassa Ragionieri. Lockbit mette online solo una parte delle informazioni
Come abbiamo riportato recentemente, un attacco informatico di tipo ransomware si è imbattuto sulla Cassa Nazionale di Previdenza ed Assistenza a...
Pietro Melillo - 28 Febbraio 2023
 Cyber News
Red Hot Cyber intervista CrowdStrike sul Global Threat Report 2023
CrowdStrike (Nasdaq: CRWD), ha annunciato oggi il rilascio del Global Threat Report 2023, la nona edizione del rapporto annuale dell’azienda leader...
Redazione RHC - 28 Febbraio 2023
 Cyber News
Tesla richiama 362.000 veicoli per un aggiornamento sul Full Self-Driving
Tesla ha sospeso il lancio del suo nuovo software beta Full-Self Driving (FSD) negli Stati Uniti e in Canada. La sospensione è dovuta...
Redazione RHC - 28 Febbraio 2023
 Cybercrime
Plauso a LastPass che pubblica un report sull’attacco informatico. I criminali installano un keylogger sul dispositivo di un dipendente
Il gestore di password LastPass ha rivelato ulteriori informazioni su quello che è già un "secondo attacco coordinato" avvenuto negli ultimi mesi,...
Marcello Filacchioni - 28 Febbraio 2023
 Cyber Italia
L’Italia ha bisogno di un Responsible Disclosure Nazionale: cambiare le normative, innovare e incentivare per proteggere
Recentemente, sui social network (sia LinkedIn che Twitter) è apparso un post dove si portava all'attenzione una segnalazione di un...
Bajram Zeqiri - 28 Febbraio 2023
 Cybercrime
Un nuovo malware sfrutta le vulnerabilità di Microsoft Exchange per il mining di criptovaluta
Il nuovo malware, soprannominato "ProxyShellMiner", sfrutta le vulnerabilità di Microsoft Exchange ProxyShell per distribuire minatori di criptovaluta e trarre profitto dagli aggressori. ProxyShell...
Marcello Filacchioni - 28 Febbraio 2023
Numero di articoli trovati: 14622
Si uccide in diretta su TikTok. La Storia di Inquisitor Ghost, un ragazzo che non ce l’ha fatta contro il cyberbullismo
Un giovane di 23 anni, originario di Bologna, aveva conquistato migliaia di seguaci su TikTok, grazie al suo straordinario cosplay di un personaggio di Call of Duty. Conosciuto come Inquisitor...


Botnet invisibili con il C2 basato su Gmail? La ricerca di HackerHood di RHC mostra come questo sia possibile
Nell'era digitale, i computer, gli smartphone e i dispositivi IoT (Internet delle cose) hanno reso la nostra vita sempre più connessa alla rete. Tuttavia, questa interconnessione presenta anche rischi significativi...
AIoT: La Magica Fusione tra Intelligenza Artificiale e Internet delle Cose
Nel mondo moderno, l’unione tra Intelligenza Artificiale (AI) e Internet delle Cose (IoT) sta dando vita a dispositivi intelligenti capaci di apprendere, analizzare e prendere decisioni autonome. Questa potente sinergia...
AtlasCross: facendo finta di essere la Croce Rossa, acquisiscono persistenza sui sistemi
Gli specialisti di sicurezza informatica di NSFocus hanno scoperto due trojan precedentemente sconosciuti chiamati DangerAds e AtlasAgent, che il gruppo AtlasCross utilizza nei suoi attacchi. Secondo lo studio gli hacker di AtlasCross dimostrano...
VLC Media Player 3.0.19. Risolti i bug di sicurezza e introdotte numerose nuove funzioni
VideoLAN ha aggiornato la sua applicazione VLC Media Player multipiattaforma alla versione 3.0.19. La nuova versione è già stata pubblicata sul sito ufficiale del progetto, ma gli utenti interessati possono scaricarla direttamente dal...
Fortinet risolve 10 bug di sicurezza che affliggono diversi prodotti. 2 Critical e 8 High
Somo state recentemente rilevate da Fortinet 10 nuove vulnerabilità in alcuni prodotti dell'azienda, 2 con gravità “critica” e 8 con gravità “alta”. Si tratta di vulnerabilità relative a: Arbitrary Code...
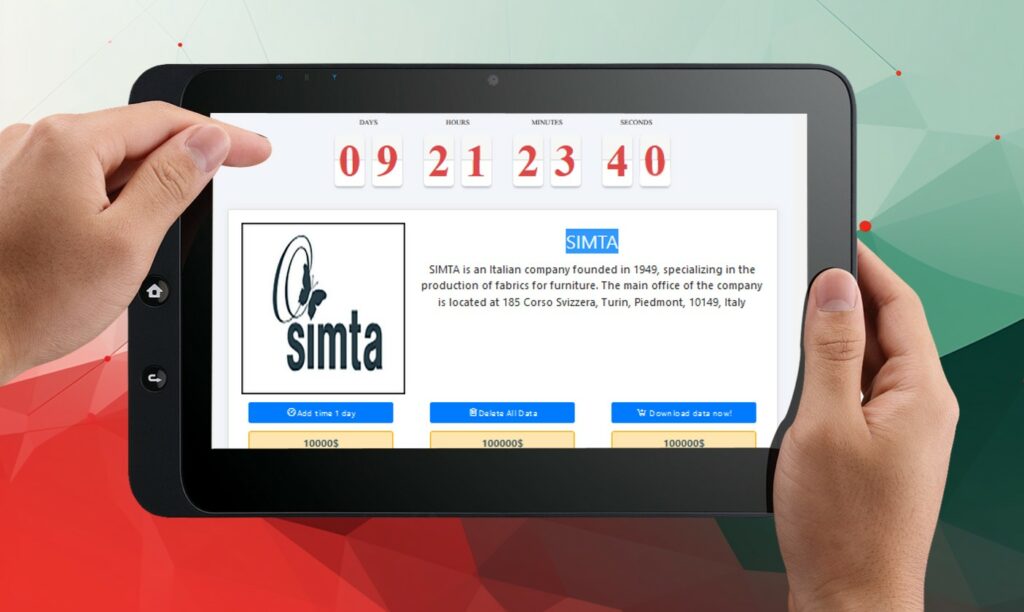
Rivendicato un attacco informatico all’italiana SIMTA da Medusa Locker. Tra 8gg la pubblicazione dei dati
La banda criminale di Medusa ransomware, nella giornata di oggi, rivendica un attacco ransomware alle infrastrutture IT dell'azienda italiana SIMTA sul suo Data Leak Site (DLS). Ancora non sappiamo con precisione...
Microsoft manda NTLM in pensione. Kerberos sarà il futuro per Windows 11
Microsoft ha annunciato l'intenzione di eliminare gradualmente l'autenticazione NTLM in Windows 11 a favore di Kerberos, introducendo nuovi meccanismi di fallback. La sicurezza è una priorità per Microsoft, dato che il sistema operativo Windows...
Con un bug 0day sull’amplificatore D-Link Wi-Fi è possibile hackerare la casa
L' amplificatore di segnale Wi-Fi D-Link DAP-X1860 che funziona con la tecnologia WiFi 6, è soggetto a una vulnerabilità che porta al Denial of Service (DoS) e all'iniezione di comandi remoti. Il gruppo...
La Botnet Mirai IZ1H9 amplia il suo arsenale. 13 nuovi exploit per dispositivi IoT sono stati integrati
La botnet, che i ricercatori rintracciano con l'identificatore IZ1H9, ha recentemente acquisito tredici nuovi exploit per attaccare router Linux, nonché dispositivi di D-Link, Zyxel, TP-Link, TOTOLINK e altri produttori. Questa...
