


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyberpolitica
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
Ultime news
 Cyberpolitica
L’Italia s’è desta? Purtroppo ancora no, ma deve farlo velocemente
Autore: Roberto VillaniData Pubblicazione: 25/05/2022 Ci fu un periodo in cui in Italia si pianificavano attività che avrebbero portato il...
Roberto Villani - 27 Maggio 2022
 Cyberpolitica
Cl0p ritorna nell’arena. Grandi aziende prestate attenzione
Sembra che il gruppo Cl0p sia tornato. Lo riporta un nuovo rapporto del Gruppo NCC. I ricercatori hanno notato un forte aumento...
Pietro Melillo - 27 Maggio 2022
 Cyber News
VMware bypass dell’autenticazione. Analizziamo come si arriva al PoC di sfruttamento
VMware ha recentemente corretto una vulnerabilità critica di bypass dell'autenticazione nei propri prodotti VMware Workspace ONE Access, Identity Manager e...
Manuel Roccon - 27 Maggio 2022
 Cybercrime
Everest rimette in vendita i dati di Ferrari, Lamborghini, Fiat Group, VAG e Brembo
Come avevamo riportato a Dicembre del 2021, la società italiana leader nel settore degli strumenti di misurazione Speroni S.p.a. era...
Silvia Felici - 27 Maggio 2022
 Vulnerabilità
Baldoni e CVCN: gara per i finanziamenti ai privati per la creazione dei laboratori. Uno sguardo sul tema 0day
E' stata finalmente varata da qualche giorno la Strategia Nazionale di Cybersicurezza. Con un documento di 30 pagine vengono definite...
Agostino Pellegrino - 27 Maggio 2022
 Cyber News
VMware acquisita da Broadcom per 61 miliardi di dollari
Broadcom sta acquisendo VMware con un accordo cash and stock da 61 miliardi di dollari. Si tratta di una delle più grandi...
Redazione RHC - 27 Maggio 2022
 Cybercrime
Verizon 2022 report: il cybercrime ha un solo obiettivo, il denaro
Martedì 24 maggio, la società di telecomunicazioni Verizon ha pubblicato il suo rapporto annuale sulle indagini delle violazioni dei dati...
Pietro Melillo - 27 Maggio 2022
 Cyberpolitica
Svelati i dettagli del recupero di RuTube dopo un attacco informatico
Autore: Carlo M. Di PietroData Pubblicazione: 23/05/2022Il Ministero dello Sviluppo Digitale della Federazione Russa ha riferito che RuTube è ancora...
Carlo Di Pietro - 27 Maggio 2022
 Hacking
HackerHood: attrarre i ragazzi all’etica hacker parte dalle prime superiori
Autore: Massimiliano BrolliData Pubblicazione: 26/05/2022 HackerHood, il progetto di hacker etici nato all'interno della Community di Red Hot Cyber, ha...
Massimiliano Brolli - 26 Maggio 2022
 Cyber News
CybersecurityUP forma i professionisti del futuro e supporta Red Hot Cyber
Fissa la data di Mercoledì 8 giugno alle 18.00 per la presentazione dei corsi di CyberSecurityUP attraverso un webinar gratuito...
Redazione RHC - 26 Maggio 2022
 Innovazione
Red TIM Research scopre una Command Injection da 9,8 di score su Resi
Il laboratorio di ricerca zeroday di TIM (Red Team Research RTR), nell’ambito delle attività di bug hunting, ha rilevato 2...
Massimiliano Brolli - 26 Maggio 2022
 Cyber News
Arriva GoodWill. Il ransomware che come riscatto chiede una buona azione.
Saresti disposo per pagare un riscatto per il ransomware di fornire vestiti alle persone senzatetto, o fornire cibo ai bambini...
Redazione RHC - 26 Maggio 2022
Numero di articoli trovati: 14637
LockBit è la banda di criminali informatici da profitto più insidiosa al mondo
Il ransomware LockBit è stato rilevato per la prima volta a settembre 2019. In precedenza era noto come ABCD a causa dell'estensione ".abcd" assegnata ai file crittografati. LockBit attualmente utilizza il malware con...


Alcune aziende in Giappone vietano ChatGPT per questioni di riservatezza dei dati
Le società giapponesi, tra cui SoftBank Corp. e Hitachi, hanno iniziato a limitare l'uso dei servizi interattivi di intelligenza artificiale come ChatGPT nelle operazioni commerciali per timori di fughe di...
Recensione NordVPN: pro e contro
NordVPN è forse il brand più conosciuto al mondo tra i fornitori di servizi VPN. Se ti è capitato di visualizzare qualche pubblicità di questo marchio o vederlo consigliato da...
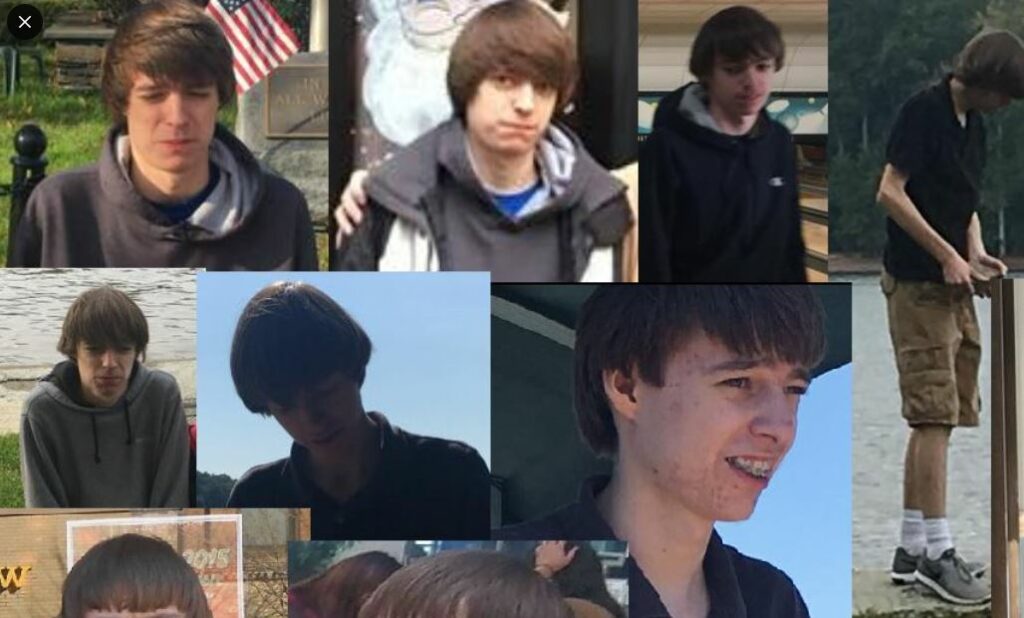
Le foto di PomPomPurin di Breach Forum. È un ragazzo molto giovane come l’amministratore di Raid Forums
Come abbiamo riportato nella giornata di ieri, l'amministratore del celebre forum underground Breach Forum è stato arrestato. Ricordiamo che Breach Forum prese il posto del famoso Raid Forum, dopo che...
Attacco informatico al Consiglio Superiore della Magistratura. Ma la notizia è che in 2 settimane non siamo riusciti a fare nulla
Gli hacktivisti di NoName057(16) ritornano nuovamente in Italia e colpiscono questa volta con un attacco DDoS il sito del consiglio superiore della magistratura. Sappiamo che questo gruppo di hacktivisti filorussi...
Emotet viene distribuita da allegati OneNote nelle mail di phishing
Il malware Emotet, si sta ora diffondendo tramite gli allegati e-mail di Microsoft OneNote nel tentativo di aggirare le ultime restrizioni di sicurezza di Microsoft e infettare più computer. Emotet è...
L’FBI sta indagando sul databreach che ha visto online i dati della camera dei rappresentati degli Stati Uniti
L'FBI sta indagando su una violazione dei dati che ha colpito membri e personale della Camera dei rappresentanti degli Stati Uniti (la camera bassa del Congresso degli Stati Uniti). Gli...
Emotet è tornata a raccogliere informazioni per nuove campagne di Spam
Gli esperti hanno notato che questa settimana Emotet ha ripreso la sua attività e dopo una "pausa" di tre mesi ha ricominciato a inviare spam dannoso. Finora, gli specialisti della...
I dispositivi di SonicWall vengono attaccati da malware che sopravvive anche dopo il riavvio
Secondo Mandiant gli hacker cinesi stanno attaccando i dispositivi SonicWall Secure Mobile Access (SMA) vulnerabili e li stanno infettando con malware che ruba le credenziali che può sopravvivere anche dopo un...
Google disponeva nel 2018 una tecnologia AI simile a ChatGPT, ma non la mise online per problemi di sicurezza
Negli ultimi mesi il chatbot ChatGPT ha fatto capolino nelle pagine di cronaca, e questo ha costretto molte aziende a mettersi al passo con OpenAI. Tra questi ci sono Microsoft, Google...
