


 News
 Discover
 Newsletter
Articoli in evidenza
 Cyber Italia
 Innovazione
 Innovazione
 Cyber Italia
 Cyberpolitica
Ultime news
 Cybercrime
L’ASP Messina è stata violata da LockBit. Dati online il 29 aprile.
Come avevamo riportato qualche giorno fa, la ASP Messina era alle prese con un incidente informatico, il quale ha costretto...
Pietro Melillo - 21 Aprile 2022
 Cyber News
DuckDuckGo e Brave browser dichiarano guerra a Google AMP
Google ha lanciato il suo protocollo Accelerated Mobile Page (AMP) nel 2015 e ha promesso che la tecnologia avrebbe portato...
Redazione RHC - 21 Aprile 2022
 Cybercrime
Hive ransomware sta utilizzando ProxyShell come vettore di attacco.
Il partner di Hive, stanno attaccando i server Microsoft Exchange non aggiornati, che contengono vulnerabilità ProxyShell per installare varie backdoor,...
Pietro Melillo - 21 Aprile 2022
 Vulnerabilità
REvil è tornato. La URL onion di Happy Blog è di nuovo online.
I server sulla rete Tor, di proprietà del gruppo di cyber-estorsionisti REvil, hanno ripreso a funzionare dopo diversi mesi di...
Pietro Melillo - 21 Aprile 2022
 Cyber News
Rubati 650.000 dollari da un portafoglio di MetaMask
Il popolare portafoglio di criptovalute software MetaMaskha pubblicato un avviso sugli attacchi di phishing tramite il servizio iCloud di Apple. ...
Redazione RHC - 21 Aprile 2022
 Cyber News
F5 riporta che gli attacchi DDoS sono sempre più estesi e complessi
Milano, 20 aprile 2022 - Gli attacchi Distributed Denial-of-service (DDoS) sono diminuiti leggermente nel 2021, ma stanno acquistando dimensioni sempre...
Redazione RHC - 21 Aprile 2022
 Cybercrime
L’italiana Ingesw colpita dal ransomware LockBit 2.0
Siamo alla seconda vittima italiana in 2 giorni da parte del gruppo di cyber estorsori di Lockbit 2.0. Questa seconda...
Pietro Melillo - 21 Aprile 2022
 Cyber News
La cybergang Shuckworm attacca le organizzazioni governative in Ucraina
Gli specialisti della società di sicurezza informatica Symantec hanno segnalato attacchi del gruppo di criminali informatici Shuckworm (Armageddon o Gamaredon)...
Redazione RHC - 21 Aprile 2022
 Cyber News
Le App di videoconferenza “ascoltano” le persone anche con il microfono disattivato.
Vi sarà accaduto che durante una conferenza qualcuno vi abbia detto "stai parlando con il microfono muto", in quanto ha...
Redazione RHC - 20 Aprile 2022
 Vulnerabilità
3 bug rilevati sul firmware UEFI di Lenovo. Milioni di dispositivi in pericolo.
Lenovo ha corretto tre vulnerabilità (CVE-2021-3970, CVE-2021-3971 e CVE-2021-3972) nel firmware UEFI che potrebbero consentire la distribuzione e l'esecuzione di...
Agostino Pellegrino - 20 Aprile 2022
 Cybercrime
L’italiana Jannone colpita dal ransomware Lockbit 2.0
La famigerata banda ransomware Lockbit 2.0, sembra che in questi giorni sia tornata attiva sulle infrastrutture pubbliche e private italiane....
Pietro Melillo - 20 Aprile 2022
 Cybercrime
Netflix: 100 milioni di famiglie condividono la password. Repressioni in arrivo
Netflix, la più grande azienda di streaming video al mondo, ha avvertito che sta arrivando una repressione globale sulla condivisione...
Pietro Melillo - 20 Aprile 2022
Numero di articoli trovati: 14900
Un nuovo malware sfrutta le vulnerabilità di Microsoft Exchange per il mining di criptovaluta
Il nuovo malware, soprannominato "ProxyShellMiner", sfrutta le vulnerabilità di Microsoft Exchange ProxyShell per distribuire minatori di criptovaluta e trarre profitto dagli aggressori. ProxyShell è il nome comune di tre vulnerabilità di Microsoft Exchange...


Campagna malevola ai danni dell’INPS in corso. Scopriamo questo tipo di frodi e come proteggerci
L'Istituto Nazionale Previdenza Sociale (INPS) ha reso noto ieri, all'interno dei social network, di una campagna di phishing bancario che esorta la vittima al saldo di presunti contributi non pagati....
Activision sotto attacco: I criminali pubblicano 19.444 informazioni sui dipendenti gratuitamente
Un attore di minacce ha reso pubblici i presunti dati rubati all'editore di giochi americano Activision, rivelando informazioni e dati sensibili per le operazioni di phishing. Secondo i post sul...
Edge aggiunge una VPN su suo browser. Ma attenzione, non sostituisce una VPN tradizionale
Microsoft Edge sta distribuendo la funzionalità VPN integrata chiamata "Edge Secure Network" ad una cerchia di utenti selezionati, dopo un periodo di sviluppo di quasi un anno. L'Edge Secure Network...
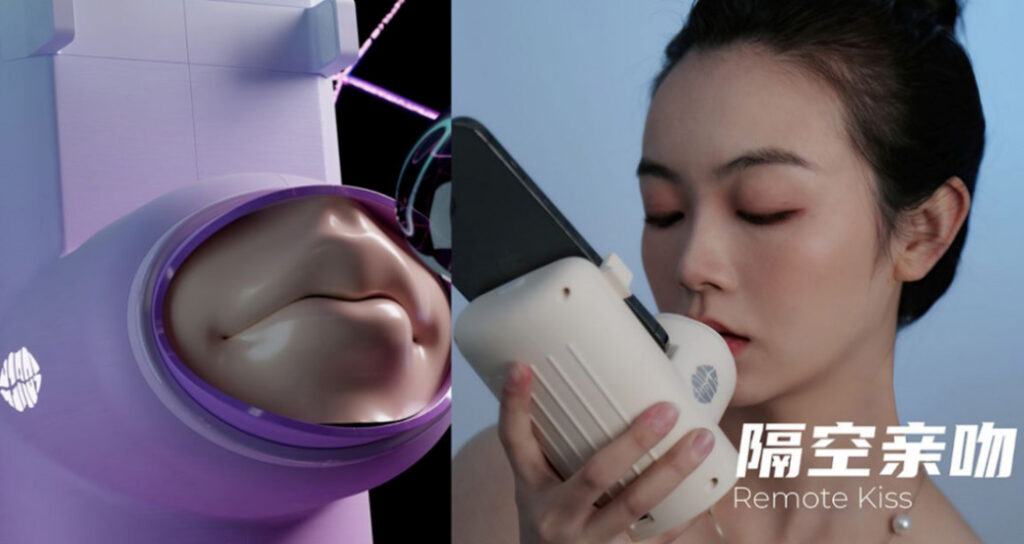
La Cina crea la “macchina dei baci”. Sensazioni elettroniche presto in arrivo
Un dispositivo cinese che consente di condividere la "reale" intimità fisica in una relazione a distanza ha suscitato scalpore tra gli utenti cinesi dei social media. Si sostiene che il...
Delle false ChatGPT sono state rilevate online. L’inganno del software che ruba le tue informazioni
Il chatbot ChatGPT di OpenAI è stato un fenomeno che ha preso d'assalto Internet. Che si tratti di comporre poesie, scrivere saggi per studenti universitari o trovare bug nel codice...
Il sistema di autenticazione ID di Apple fallisce: utenti di iPhone a rischio di furto e frode
Il Wall Street Journal ha recentemente riportato di un incidente avvenuto alla fine dello scorso anno negli Stati Uniti. Un aggressore sconosciuto per strada ha strappato un iPhone 13 Pro Max a...
Il ransomware è in calo grazie alle forze dell’ordine, a violazioni interne nelle cybergang e a migliori investimenti
I criminali informatici che operano nel ransomware as a service (RaaS), hanno affrontato ostacoli significativi nell'ultimo anno, con conseguente calo degli attacchi riusciti. Secondo il WSJ, Mandiant ha rilevato una flessione del...
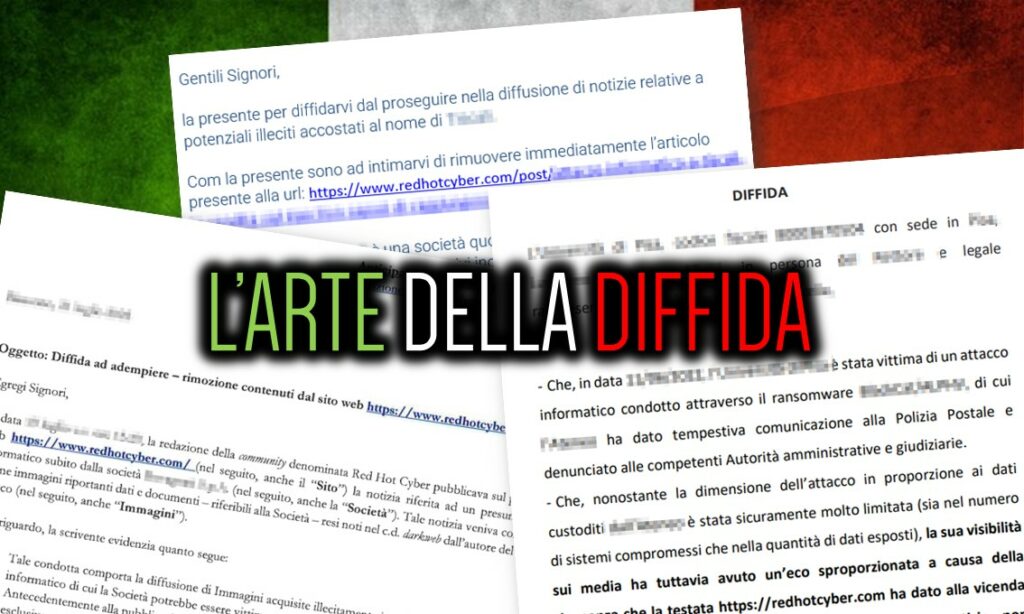
Giornalismo e querele: sentenza storica che assolve il giornalista e condanna il querelante
Una storia semplice, iniziata con una causa per diffamazione verso un giornalista che aveva riportato dei fatti di cronaca, che poi è finita con l'accusa del querelante. L'ex consigliere della...
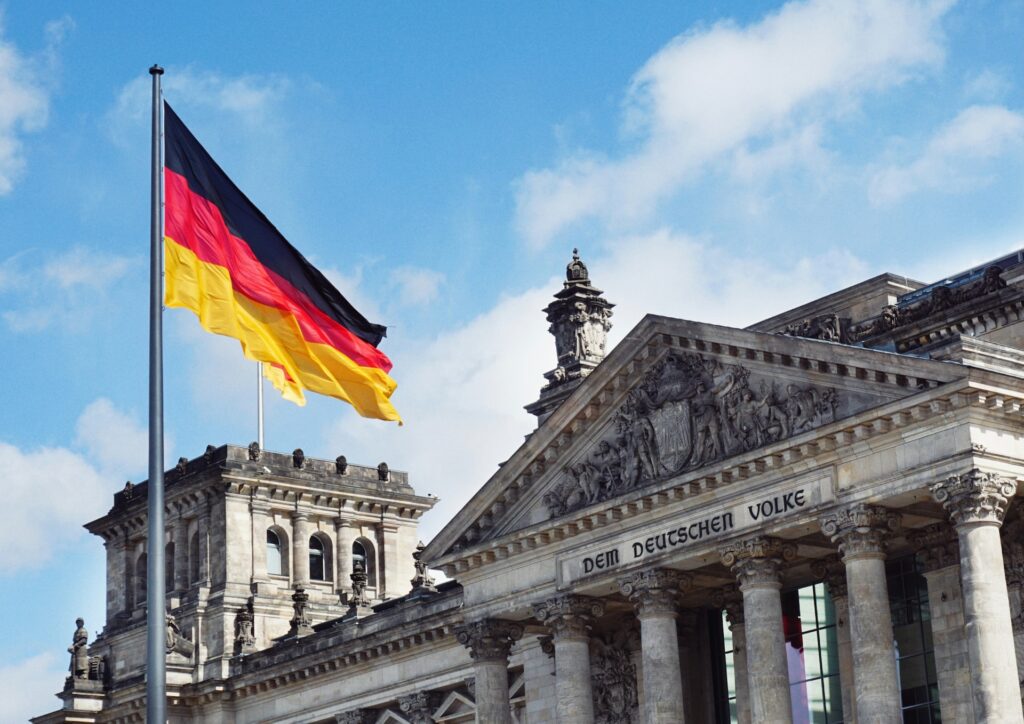
Allerta in Germania per imminenti attacchi informatici russi
Il ministro dell'Interno tedesco Nancy Feiser ha avvertito di un aumento del rischio di attacchi informatici da parte di hacker russi. Lo riporta The Guardian. Secondo il ministro, la crescente minaccia è legata...
