News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Il Premio Nobel Geoffrey Hinton Avverte: L’IA Potrebbe Superare l’Umanità. Siamo Pronti?
Geoffrey Hinton, noto come uno dei pionieri dell'intelligenza artificiale (IA), ha suscitato grande interesse quando ha lasciato Google e ha espresso preoccupazioni crescenti riguardo ai rischi dell'IA avanzata. Secondo Hinton,...


Ecco come Chat-GPT sa tutti di noi! Quando l’AI Diventa il Nemico degli Hacker
OpenAI, lo sviluppatore del popolare chatbot ChatGPT, ha presentato un rapporto sull'effetto insolito (e persino divertente) dell'utilizzo dell'intelligenza artificiale per scopi dannosi. Si scopre che i recenti tentativi da parte degli aggressori di...
Scoperti Siti AI per Deepfake: Ma dietro si Nasconde FIN7 e un Malware Micidiale!
Secondo gli specialisti di Silent Push, il gruppo di hacker FIN7 ha lanciato una rete di siti con falsi generatori di contenuti AI per adulti. I visitatori di tali risorse vengono infettati...
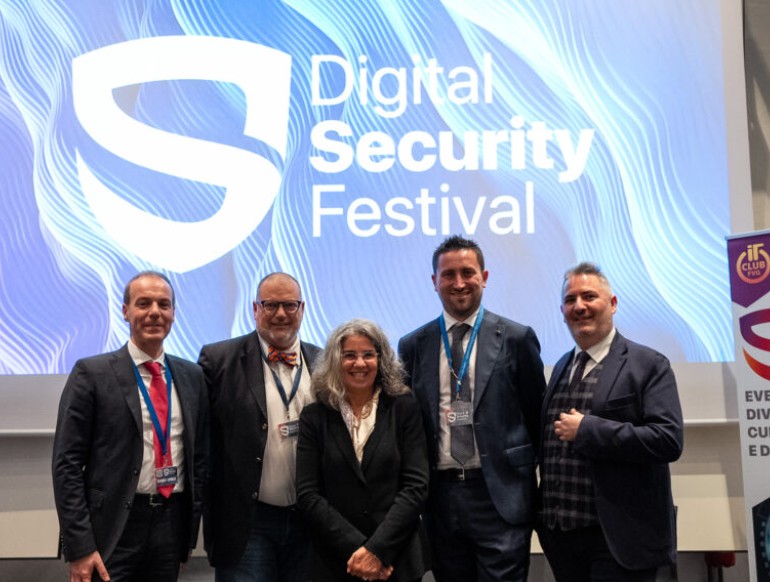
Digital Security Festival 2024: Il design umanocentrico all’innovazione tecnologica
L’edizione 2024 del Digital Security Festival è alle porte: dal 18 ottobre al 8 novembre il tour toccherà 5 province nel Nordest, rinnovando i propositi dell’edizione dello scorso anno per...
Rivoluzione Nucleare: Come Google vuole Ridisegnando l’Energia per l’IA e i Data Center
L'energia nucleare, una volta considerata in declino, sta tornando sotto i riflettori, soprattutto grazie all'interesse di giganti tecnologici come Google. Il settore tecnologico sta riconoscendo il potenziale del nucleare per...
Mattarella convoca il Consiglio Supremo di Difesa. Focus su Medio Oriente, Ucraina e Sicurezza Nazionale
Il Presidente della Repubblica, Sergio Mattarella, ha convocato il Consiglio Supremo di Difesa per il 23 ottobre al Quirinale. Durante questa riunione cruciale, saranno affrontati diversi temi legati alla sicurezza...
1.225 Qubit Non Bastano! Eseguire Doom è ancora un sogno per un Computer Quantistico
Un recente esperimento ha cercato di eseguire "Doom", il classico videogioco del 1993, su un computer quantistico di avanguardia. Questo tentativo, denominato "Quandoom", è stato portato avanti da un programmatore...
Ancora bug critici per GitLab! Aggiornamenti di Sicurezza per Community ed Enterprise Edition
GitLab ha rilasciato aggiornamenti di sicurezza per Community Edition (CE) ed Enterprise Edition (EE) per risolvere otto vulnerabilità, incluso un bug critico che potrebbe consentire l'esecuzione di pipeline CI/CD su rami...
La Cybersecurity la si paga sempre! 52 milioni di dollari è il conto salato per Marriott International
Marriott International e la sua controllata Starwood Hotels pagheranno 52 milioni di dollari e istituiranno un programma completo di sicurezza delle informazioni come parte di un accordo sulle massicce violazioni...
La storia di Michael Stoll: il programmatore che sottrasse milioni un centesimo alla volta
Nel vasto mondo delle frodi finanziarie e della sicurezza informatica, la storia di Michael L. Stoll rappresenta un esempio illuminante di come un singolo individuo, armato di conoscenze tecniche e...
Ultime news
 Cybercrime
Codice sorgente ransomware INC in vendita: cybercriminali divisi e nuove minacce
I ricercatori hanno notato che il codice sorgente del ransomware INC (noto anche come Inc Ransom), che operava nell'ambito dello...
Marcello Filacchioni - 16 Maggio 2024
 Cyber Italia
Epilogo dell’attacco alla SYNLAB: Black Basta pubblica i dati nel Dark & Clear Web
Il 18 aprile è una data che resterà impressa nella memoria di Synlab Italia e dei suoi pazienti. Quel giorno,...
Pietro Melillo - 16 Maggio 2024
 Diritti
Digital Crime: la detenzione e diffusione abusiva dei codici di accesso ai sistemi informatici
Art.615-quater c.p. : Chiunque al fine di procurare a sé o ad altri un profitto o di arrecare ad altri...
Paolo Galdieri - 16 Maggio 2024
 Cyber News
Html e JavaScript dietro le sbarre. Aumenta l’autostima nei detenuti studiando informatica
I ricercatori del Computer Science and Artificial Intelligence Laboratory del MIT e gli scienziati dell’Università del Massachusetts Lowell hanno scoperto...
Redazione RHC - 16 Maggio 2024
 Cyber News
Brokewell trasforma il tuo smartphone Android in uno strumento di sorveglianza
ThreatFabric ha identificato una nuova applicazione dannosa, Brokewell, in grado di registrare ogni attività sul dispositivo, dai clic all'immissione di testo e...
Redazione RHC - 15 Maggio 2024
 Cybercrime
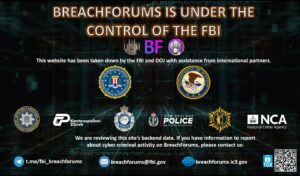
Sequestrato il Forum Underground Breach Forums. Dove rinascerà la prossima istanza?
Dopo quattro giorni dalla pubblicazione dei dati della Europol sul famigerato forum underground Breach Forums, lo stesso viene sequestrato dalle...
Pietro Melillo - 15 Maggio 2024
 Cybercrime
La Botnet Ebury ha infettato 400.000 server Linux in 15 anni
Secondo un recente rapporto di ESET, la botnet Ebury ha infettato quasi 400.000 server Linux dal 2009. Alla fine del 2023 erano ancora a rischio circa 100.000 server. I...
Sandro Sana - 15 Maggio 2024
 Cybercrime
Scoperto nuovo malware PhantomDL collegato al temibile gruppo PhantomCore
Gli specialisti FACCT hanno parlato della scoperta di un nuovo loader chiamato PhantomDL (o PhantomGoDownloader) precedentemente sconosciuto. L'analisi dei campioni identificati...
Marcello Filacchioni - 15 Maggio 2024
 Cyberpolitica
Emergenza Internet in Africa: Cavi sottomarini danneggiati e connessioni interrotte
Nuovi danni ai cavi sottomarini che forniscono internet ai Paesi africani hanno sollevato nuovi timori sulla vulnerabilità delle reti del...
Sandro Sana - 15 Maggio 2024
 Cyber News
Rivoluzione nel Kernel Linux: Microsoft introduce le astrazioni Rust per VFS!
Alla fine del 2023, sono state introdotte le astrazioni Rust per il codice VFS (Virtual File System) del kernel Linux. Queste patch, sviluppate...
Redazione RHC - 15 Maggio 2024
 Cyber News
Muri digitali: il confronto tecnologico tra Stati Uniti e Cina è la nuova guerra fredda
Una nuova ricerca mostra che i progressi della Cina in settori quali l’intelligenza artificiale, il 5G e l’informatica quantistica stanno...
Massimiliano Brolli - 15 Maggio 2024
 Cyber News
AgentTesla sempre più evasivo. L’utilizzo del CLR .NET consente attacchi fileless
Nell'ambito della recente campagna malware AgentTesla, discussa in dettaglio da SonicWall, gli aggressori hanno utilizzato macro VBA nei documenti Word per eseguire un attacco fileless...
Redazione RHC - 15 Maggio 2024