News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Google Chrome: un nuovo 0-day sfruttato attivamente è stato corretto. Si tratta di un integer overflow
Google ha rilasciato un altro aggiornamento di sicurezza per il browser Chrome che corregge la seconda vulnerabilità zero-day sfruttata dai malintenzionati del 2023. La nuova versione 112.0.5615.137 corregge un totale...


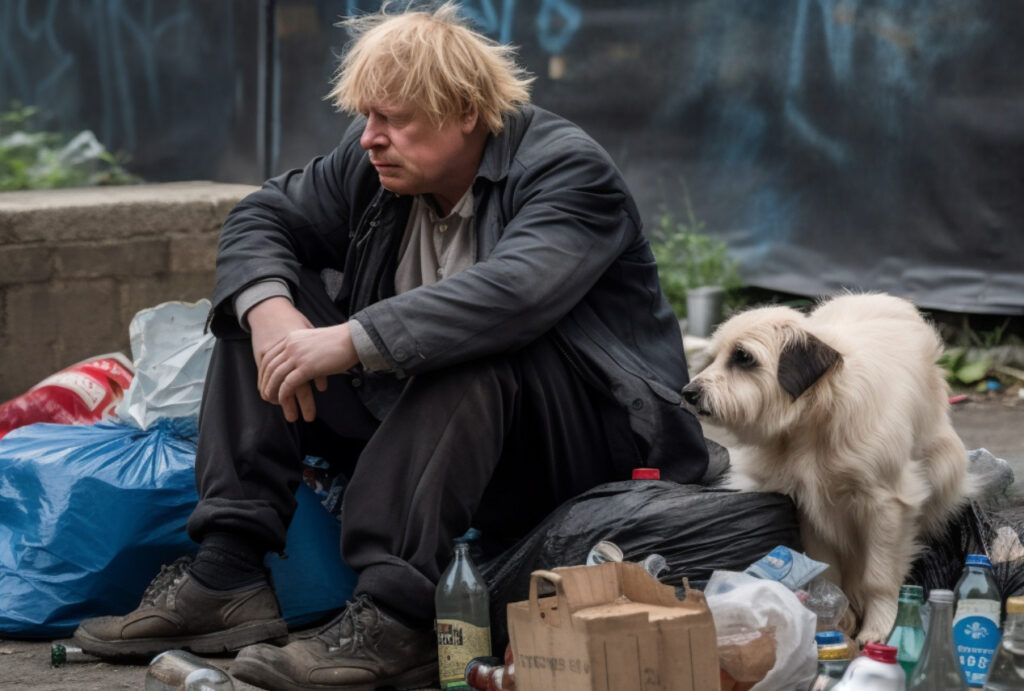
Boris Johnson cade in depressione! Ma no, è solo una immagine creata da una AI
Negli ultimi anni, l'uso di intelligenza artificiale (AI) nella creazione di immagini ha fatto grandi progressi, ma con esso sono emersi anche problemi di disinformazione e manipolazione delle immagini. L'uso...
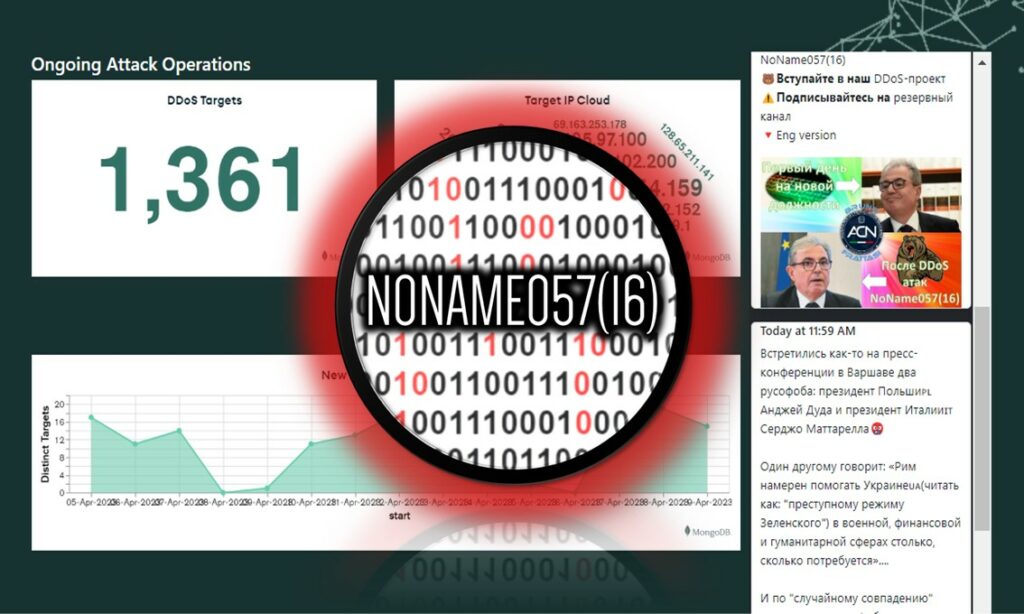
Be42Late crea una dashboard per monitorare le attività di NoName057(16)
Da quando è iniziato il conflitto in Ucraina, lo scenario delle minacce digitali è cambiato drasticamente. Nuovi soggetti altamente preparati hanno fatto la loro comparsa sullo scacchiere digitale e su...
L’hacker della Nintendo è uscito di prigione. Dovrà risarcire 10 milioni di dollari alla casa dei giochi
L'hacker della console Nintendo Gary Bowser, condannato a due anni, è stato rilasciato in anticipo per buona condotta. Tuttavia, è probabile che dovrà pagare denaro al produttore giapponese per il resto...
La corsa ai Chip AI si fa serrata. Microsoft scende in campo per creare le sue CPU per alimentare Chat-GPT
Secondo alcuni media, Microsoft sta sviluppando i propri chip per eseguire complesse attività di intelligenza artificiale che verranno utilizzate per addestrare modelli linguistici di grandi dimensioni. Ciò contribuirà a evitare...
Elon Musk sta creando TruthGPT. “Approccio alternativo per impedire all’umanità di autodistruggersi”
In un'intervista con Fox News, Elon Musk ha parlato dello sviluppo di un'alternativa a ChatGPT chiamata TruthGPT, un'intelligenza artificiale che si concentra sulla ricerca della verità. Musk ha sottolineato la necessità di un...
La nuova cybergang RaaS RTM Locker promette di rimanere nell’ombra ma colpire massivamente
Piccole e medie imprese tremate, sta arrivando RTM Locker. I ricercatori di sicurezza informatica della società di sicurezza Trellix hanno dettagliato le tattiche di un nuova cyber gang emergente chiamata RTM Locker...
Attacco informatico alla Coldiretti. Tra 10 giorni Play ransomware minaccia di pubblicare i dati
La banda di criminali informatici Play, rivendica un attacco ransomware ad una organizzazione italiana. Oggi è il turno della Coldiretti che si trova a combattere con il ransomware. Play avvia il...
Balada Injector ha infettato più di un milione di siti Web WordPress
Gli esperti di sicurezza informatica stimano che oltre un milione di siti Web basati su WordPress siano stati infettati come parte della campagna malware Balada Injector, in corso dal 2017 . Questa...
Kaspersky passa dagli Antivirus al rilevamento dei Droni
Gli specialisti di Kaspersky Lab hanno creato Kaspersky Antidrone Portable, un dispositivo compatto che può funzionare sia in modo indipendente che come parte di sistemi più grandi di rilevamento droni. Ad...
Ultime news
 Cyber News
Alla scoperta dei Broker di Accesso (IaB). Cosa sono e cosa vendono nelle underground
Spesso abbiamo parlato di come funzionano gli attacchi ransomware e di come funziona la piramide del ransomware as a service...
Marcello Filacchioni - 1 Luglio 2022
 Cybercrime
L’italiana Amalfitana Gas Srl colpita da Everest
La famigerata banda Everest, colpisce un'altra organizzazione italiana. Oggi è il turno dell’italiana Amalfitana Gas Srl, che si trova a...
Pietro Melillo - 1 Luglio 2022
 Cybercrime
La gang 8220 installa malware su Linux. Sfruttate le falle di Confluence e Weblogic
La cyber gang 8220 ha aggiornato la sua suite di malware per hackerare i server Linux e installare cryptominer come...
Marcello Filacchioni - 1 Luglio 2022
 Cybercrime
Rilasciato il decryptor per Hive ransomware (dalla versione 1 alla 4)
Buone notizie per le vittime del ransomware Hive: l'agenzia sudcoreana per la sicurezza delle informazioni KISA ha rilasciato uno strumento gratuito per...
Pietro Melillo - 1 Luglio 2022
 Cyber News
killnet manda offline il sito per il pagamento delle tasse USA
Killnet, il famigerato gruppo hacktivista filorusso, ieri sera ha preso di mira il sito PayUsaTax rendendolo irraggiungibile. Gli hacktivisti hanno...
Redazione RHC - 1 Luglio 2022
 Cyber News
Con Microsoft Edge WebView2 puoi rubare cookie e bypassare la MFA
Un esperto di sicurezza delle informazioni noto come mr.d0x ha sviluppato una nuova tecnica di attacco che abusa delle applicazioni Microsoft Edge...
Redazione RHC - 1 Luglio 2022
 Vulnerabilità
BlackBasta è composto da ex membri di Conti e REvil
Recentemente, è stata rilevata l'attività di un nuovo gruppo di hacker chiamato Black Basta, formatosi nell'aprile 2022, presumibilmente da ex membri...
Pietro Melillo - 1 Luglio 2022
 Cyber News
PSRansom: una simulazione opensource di una infezione da ransomware
Questo progetto chiamato PSransom, ci permette di simulare una infezione di un ransomware generico utilizzando solo PowerShell. Inoltre, saremo in...
Redazione RHC - 1 Luglio 2022
 Cyberpolitica
Ransomware data Room – Giugno 2022
Autore: Dott. Luca Mella, Cyber Security Expert (founder doubleextortion.com) Negli ultimi anni, il fenomeno del ransomware è stato tanto dirompente da influire...
Luca Mella - 1 Luglio 2022
 Cybercrime
Creators Youtube, attenzione a YTStealer! Il vostro canale potrebbe essere venduto nelle underground
Gli esperti di Intezer hanno scoperto un nuovo malware YTStealer che ruba i token di autenticazione e i canali YouTube. YTStealer simula software...
Bajram Zeqiri - 30 Giugno 2022
 Cyber News
CWE TOP25 2022. pubblicate le classi di debolezza del software più pericolose
Gli specialisti di MITRE hanno pubblicato un elenco dei 25 problemi più comuni e più pericolosi di quest'anno. Tali bug possono potenzialmente esporre...
Redazione RHC - 30 Giugno 2022
 Cyber News
Campagna di phishing ai danni del Monte Paschi di Siena. Attenzione!
Rilevata una campagna di phishing ai danni di obiettivi bancari italiani, tra i quali il Monte dei Paschi di Siena (MPS)....
Redazione RHC - 30 Giugno 2022