


Qualche giorno fa avevamo riportato dell’attacco informatico alla Ats Insubria e che tutti i sistemi erano risultati bloccati a causa di un ransomware, anche se molti dettagli non erano trapelati.
Il direttore generale di Ats Insubria Lucas Maria Gutierrez, subito dopo l’incidente ha detto che risultava impossibile qualsiasi intervento e non si potevano prenotare o consultare i servizi dell’azienda.

Ricordiamo che ATS Insubria è una tra le agenzie di tutela della salute della regione Lombardia.
Il sistema socio-sanitario della Lombardia comprende otto Agenzie di Tutela della Salute (ATS), ventisette Aziende Socio Sanitarie Territoriali (ASST), per effetto della legge regionale n. 23 dell’11 agosto 2015, l’AREU, nonché diversi altri tipi di strutture soggette alla programmazione socio-sanitaria regionale.
Notizia delle ultime ore che sul data leak site (DLS) di BlackByte è apparso un avviso dove viene riportato il countdown a 20 giorni, dopo di che tutti i dati dell’azienda esfiltrati dalle sue infrastrutture informatiche verranno resi scaricabili gratuitamente online riportando il consueto “Lucchetto rosso”.
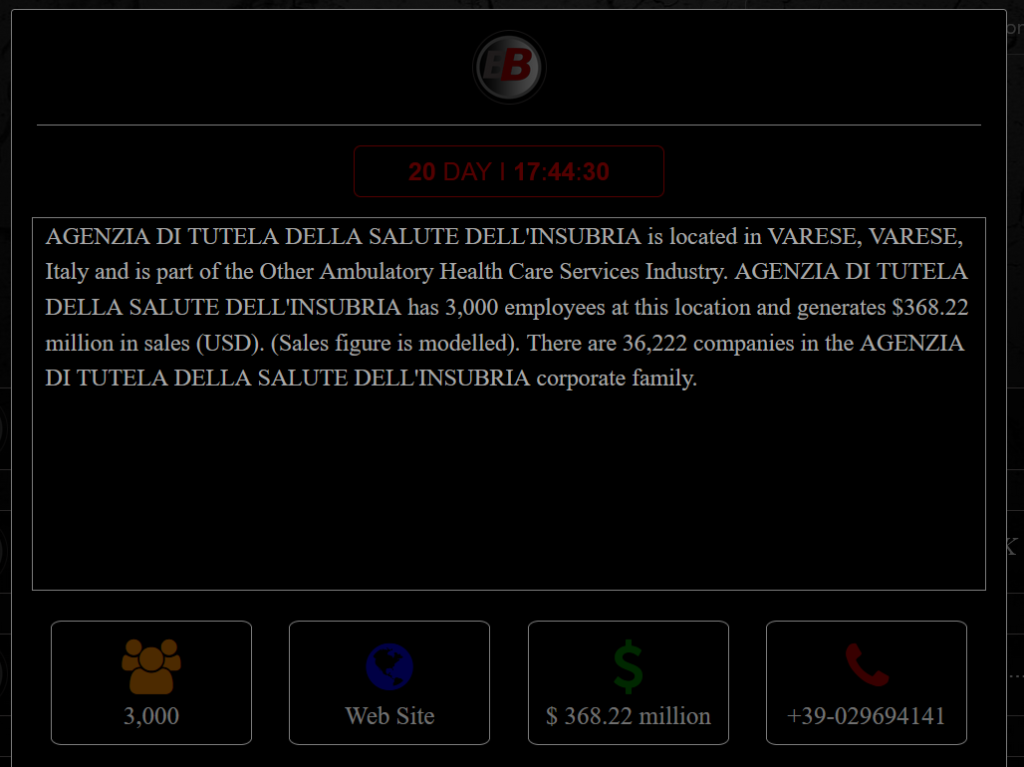
Accedendo al post, possiamo vedere una descrizione dell’ATS ed informazioni relative al suo fatturato, al numero dei dipendenti, il suo sito e il numero di telefono per un contatto.
Scendendo più giù, vengono riportati 450MB di dati come samples, ovvero come “saggio” della bontà dei dati prelevati dell’azienda, per generare maggiore pressione e per tentare di far pagare il riscatto all’organizzazione prima della pubblicazione complessiva dei dati che avverrà tra 20 giorni.
All’interno del post sul DLS, è presente la possibilità di scaricare un samples messo a disposizione dalla gang che contiene 450MB di informazioni.
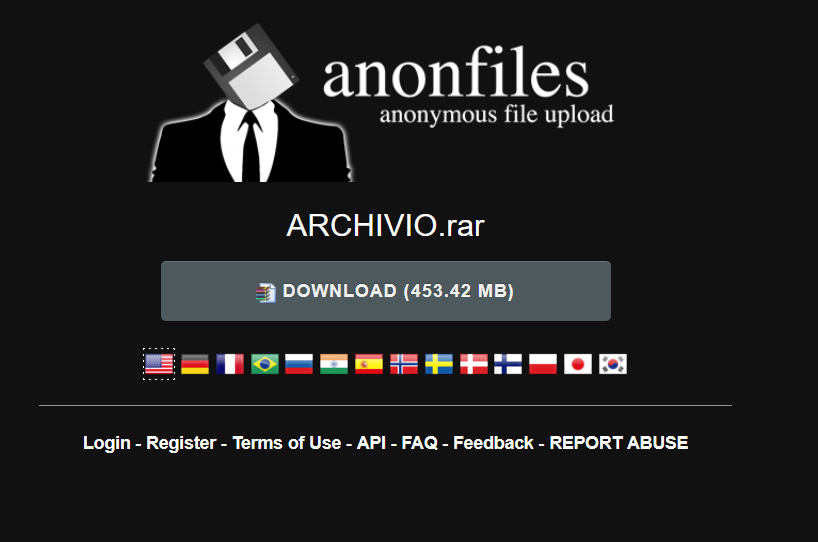
Una volta cliccato sul link, veniamo riportati alla pagina di download del servizio anonfiles, dove è possibile inserire dei file che potranno poi essere scaricati da chiunque nel web.
Andando ad analizzare i file contenuti all’interno del file .rar, ci troviamo di fronte a questa lista di directory e la sensazione non è delle migliori.
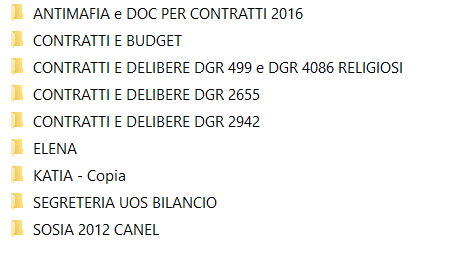
I dati contenuti in questo archivio spaziano da informazioni molto sensibili, come i dati dei disabili cronici, i documenti di identità delle persone, estratti e consuntivi di budget, documenti relativi all’antimafia, contratti e delibere di varia natura.
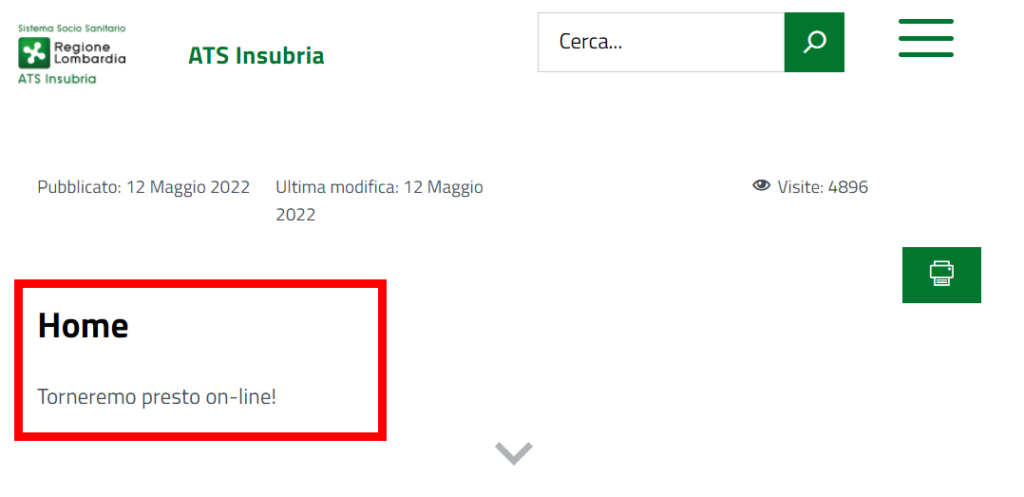
Nel mentre dall’ATS ci fa sapere che torneranno presto online, infatti il sito per il momento presenta solo una homepage con questo messaggio


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]