


Con un messaggio arrivato recentemente ad alcuni clienti, Enel informa che in data 27 Aprile 2022, una sua società di nome Network Contacts SpA, ha subito un attacco informatico.
I dati trafugati da tale azienda, da quanto riporta il comunicato sono relativi a Nome, Cognome, codice fiscale, partita IVA, indirizzo postale, numero di telefono e indirizzo di email.

L’azienda fornitrice, sempre nel comunicato di Enel agli interessati, riporta che ha “adottato immediatamente tutte le misure per bloccare tale attacco” e quindi ha “messo in sicurezza i propri sistemi informatici per evitare il ripetersi di tali eventi”.
Viene riportato inoltre che l’azienda ha assicurato “la tutela dei dati personali di cui è in possesso” e che sono state allertate le autorità competenti.
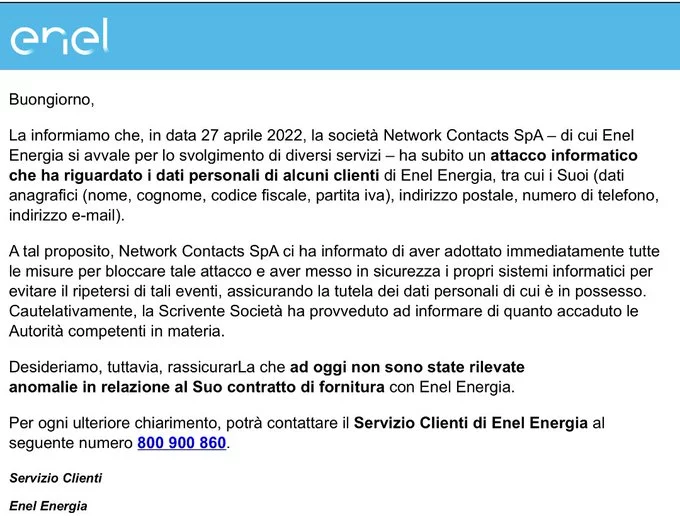
Il comunicato inoltre riporta un numero verde, dove gli interessati possono chiamare per avere ulteriori ragguagli sull’accaduto.
In questo periodo storico, molto spesso stiamo assistendo a continue perdite “collaterali” di dati, che non avvengono con esfiltrazioni dalle infrastrutture IT delle aziende, ma da aziende di terze parti.
Tutto questo ci porta all’attenzione che i fornitori sono un “tallone di Achille” nella sicurezza informatica aziendale e occorre prestarne la massima attenzione.
Gli attacchi supply chain possono avvenire in variegate forme: vulnerabilità sui sistemi, malware o impiegati infedeli, e le attività di controllo da applicare a tali aziende spesso si poggiano sulla corretta stipula di clausole contrattuali.
Oggi più che mai occorre investire sull’approfondire tutto questo, in quanto sui giornali ci va il brand dell’azienda cliente, in quanto i dati sono i suoi e non del fornitore.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]