


Su uno dei forum del crimine informatico è apparso un annuncio sulla vendita del codice sorgente e di una versione hackerata del builder del ransomware Zeppelin. Per tutta la merce i criminali informatici chiedono 500 dollari. I ricercatori del KELA hanno attirato l’attenzione sul post dei venditori.
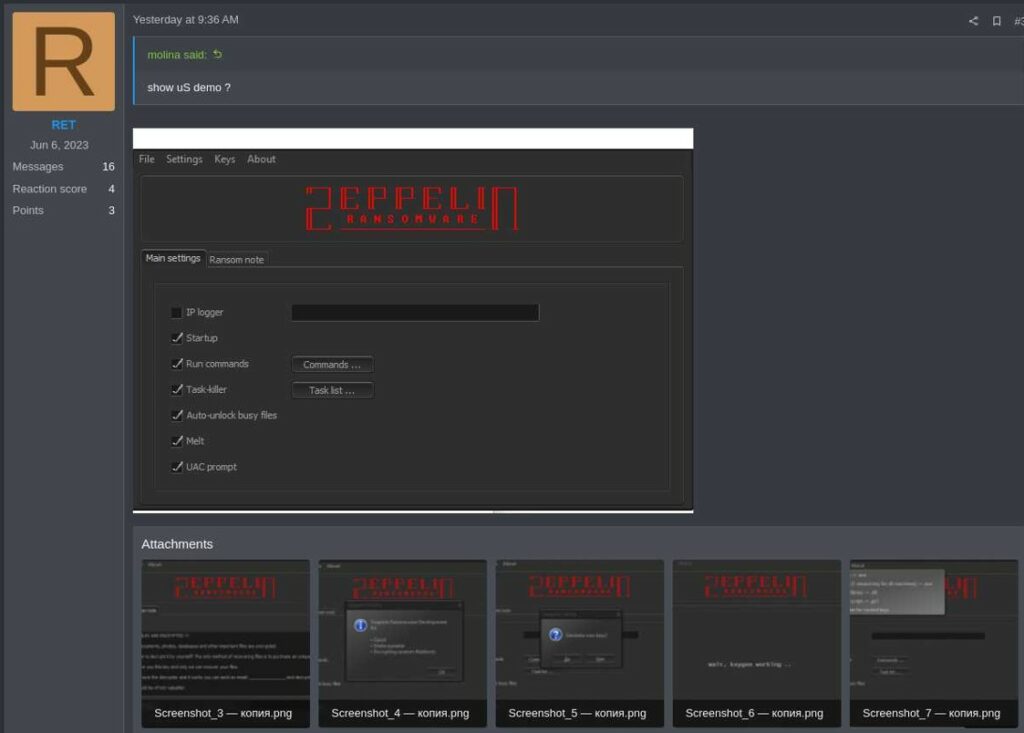
L’unica conferma sono gli screenshot pubblicati, ma nessuno ha ancora controllato cosa sia esattamente presente nell’archivio esposto. Chiunque acquisti il builder e il sorgente non solo potrà utilizzare il modello ransomware-as-a-service, ma anche scrivere un nuovo ransomware basato su Zeppelin.
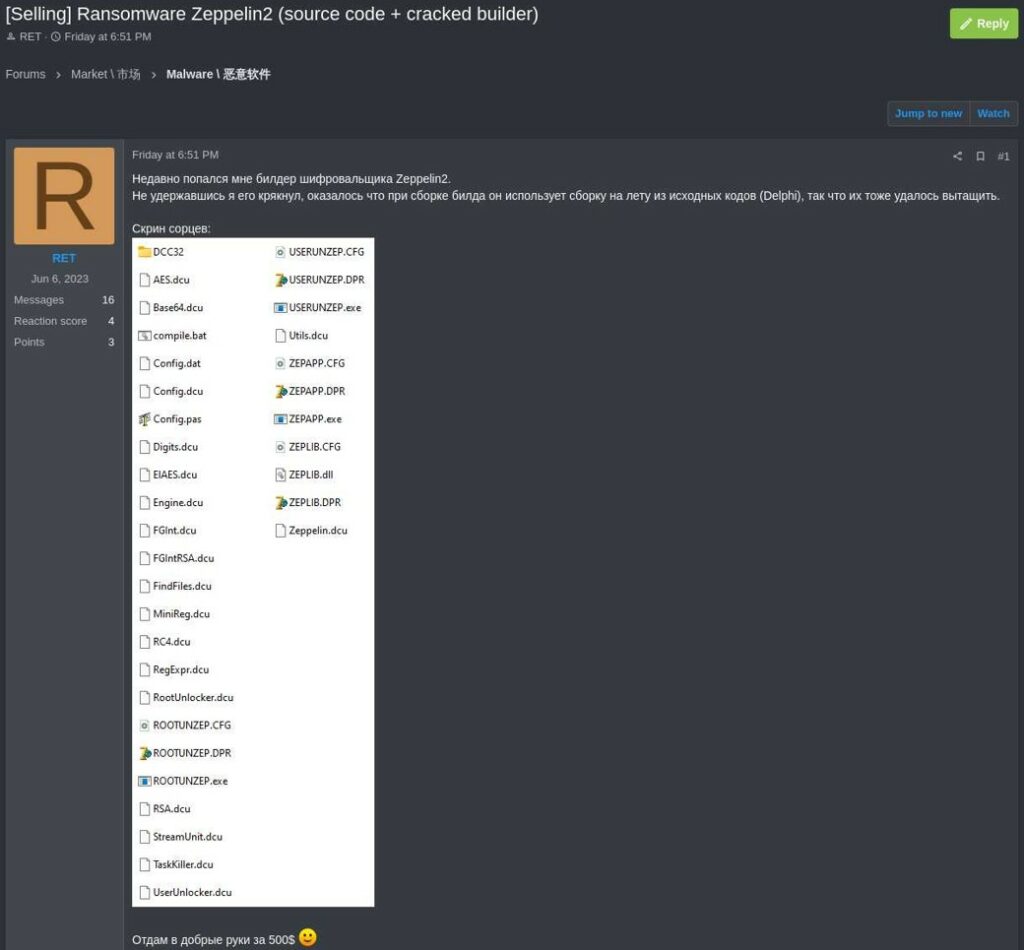

L’annuncio di vendita è stato pubblicato da un account con il nickname “RET”. Il post sottolinea che il venditore non ha nulla a che fare con i creatori di Zeppelin, presumibilmente sono semplicemente riusciti a hackerare una delle versioni del builder.
I criminali informatici vogliono vendere l’archivio a una sola persona.
Ricordiamo che a novembre 2022, gli specialisti della società americana Unit 221B riuscirono ad acquisire le chiavi di crittografia di Zeppelin. La società ha individuato difetti potenzialmente sfruttabili all’interno di Zeppelin dopo aver letto un’analisi del malware di Blackberry Cylance nel dicembre 2019.
I ricercatori hanno notato che Zeppelin utilizzava una chiave RSA-512 effimera per crittografare la chiave AES che bloccava l’accesso ai dati crittografati. La chiave AES veniva memorizzata nel piè di pagina di ciascun file crittografato, quindi se la chiave RSA-512 veniva violata, i file potevano essere decrittografati senza pagare l’aggressore.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]