


Gli esperti di Cyble Research and Intelligence Labs (CRIL) hanno scoperto tre nuovi ceppi di ransomware: AXLocker, Octocrypt e Alice.
AXLocker crittografa i file delle vittime e ruba i token Discord dal computer infetto.

L’analisi del codice ha mostrato che utilizzando la funzione startencryption(), il malware cerca i file necessari ordinando le directory disponibili sull’unità C:\. AXLocker e prende di mira solo i file con un’estensione specifica ed esclude alcune directory dall’elenco dei file da crittografare.
Il malware utilizza l’algoritmo di crittografia AES per crittografare i file. A differenza di altri ransomware, non cambia il nome o l’estensione di quello crittografato.
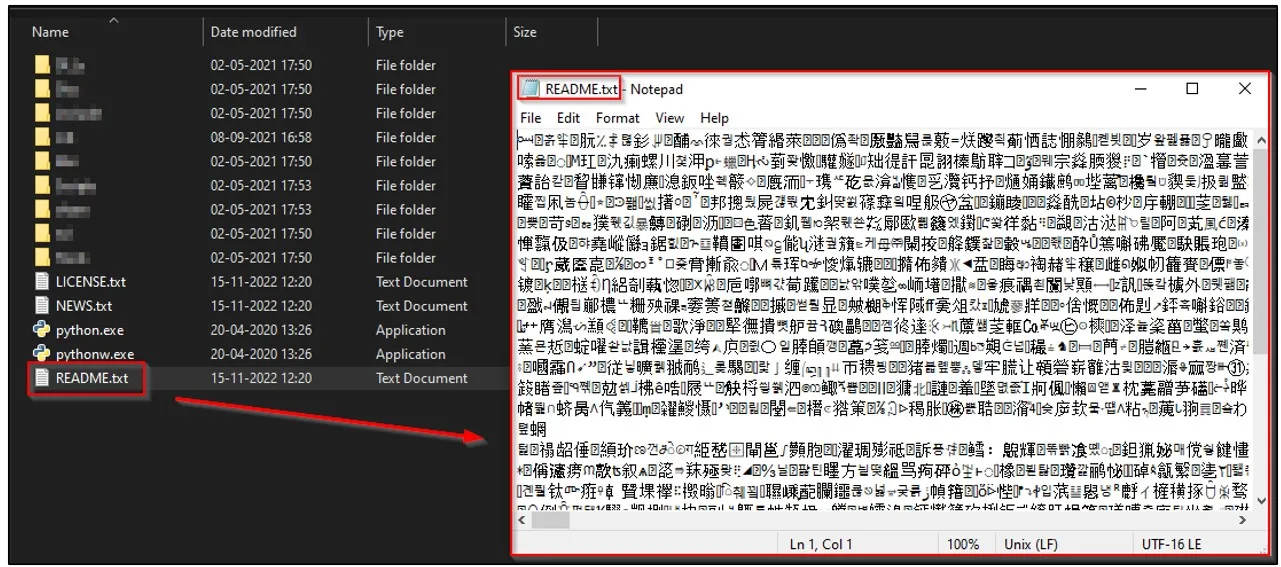
Dopo aver crittografato i file necessari, AXLocker raccoglie e invia agli aggressori il seguente set di informazioni:
Il malware utilizza espressioni regolari per cercare i token Discord nei file di archiviazione locale e quindi li invia al server Discord degli aggressori insieme ad altre informazioni.
Al termine della crittografia dei dati e della raccolta delle informazioni, AXLocker visualizza una finestra contenente una nota con le istruzioni e la richiesta di contattare gli operatori.
La nota non specifica l’importo che la vittima deve pagare per la decrittazione dei propri dati.
Oltre ad AXLocker, i ricercatori di Cyble hanno scoperto anche altri due ransomware:
E anche se tutti i suddetti ransomware sono più rivolti agli utenti ordinari, gli esperti ritengono che possano rappresentare una minaccia anche per le grandi aziende.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]