


Echelon Stealer è un malware di tipo infostealer che è stato scoperto per la prima volta nel 2018 ed è ancora attivo. Attualmente condiviso come strumento open source su GitHub, Echelon Stealer offre diverse funzionalità avanzate per l’estrazione di dati sensibili.
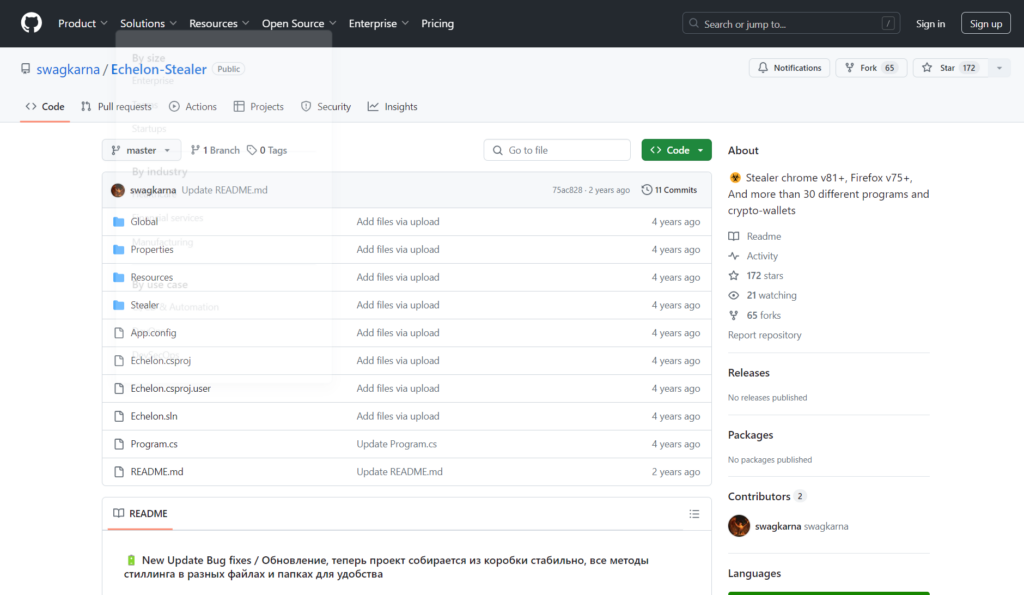
Nonostante sia presentato come progetto educativo, il suo potenziale per l’uso malevolo è significativo.

Un infostealer è un tipo di malware progettato specificamente per rubare informazioni sensibili dai dispositivi infettati. Questi malware possono raccogliere una vasta gamma di dati, tra cui:
Gli infostealer sono spesso distribuiti attraverso campagne di phishing, allegati email malevoli, download di software compromesso e altre tecniche di ingegneria sociale. Una volta installato, l’infostealer raccoglie i dati e li invia a un server controllato dagli attaccanti, permettendo loro di sfruttare queste informazioni per vari scopi illeciti, come il furto d’identità, frodi finanziarie e accesso non autorizzato a sistemi e reti.
Echelon Stealer è in grado di estrarre dati da vari browser e applicazioni. Tra i browser supportati troviamo tutti quelli basati su Chromium, Edge e Gecko (come Mozilla Firefox). Le funzionalità di estrazione includono:
VPN e Portafogli Criptovalute
Echelon Stealer può anche raccogliere dati da varie applicazioni VPN e portafogli di criptovalute, tra cui:
Funzionalità Aggiuntive
Oltre alle capacità di raccolta dati, Echelon Stealer include altre funzionalità come:
Aggiornamenti Recenti
L’ultimo aggiornamento del progetto ha incluso varie correzioni di bug e ha reso il progetto più stabile. Ora tutti i metodi di estrazione sono organizzati in diversi file e cartelle per una maggiore comodità.
Dichiarazione di Non Responsabilità
Il creatore di Echelon Stealer ha chiaramente indicato che il progetto è scritto esclusivamente per scopi educativi e non si assume alcuna responsabilità per l’uso del progetto o di qualsiasi sua parte del codice. Questo avviso è essenziale, poiché l’uso improprio di tali strumenti può portare a gravi conseguenze legali ed etiche.
Echelon Stealer rappresenta un esempio di come gli strumenti open source possano essere utilizzati sia per fini legittimi che malevoli. È fondamentale che tali strumenti siano utilizzati con consapevolezza e responsabilità. La comunità di sviluppatori e ricercatori di sicurezza deve rimanere vigile e collaborativa per mitigare i rischi associati a questi strumenti e per promuovere un uso etico della tecnologia.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]