


Microsoft ha corretto un bug di FabricScape nel framework dell’applicazione aziendale Service Fabric (SF) che consente a un utente malintenzionato di elevare i privilegi di root, assumere il controllo di un host e compromettere un intero cluster di Service Fabric.
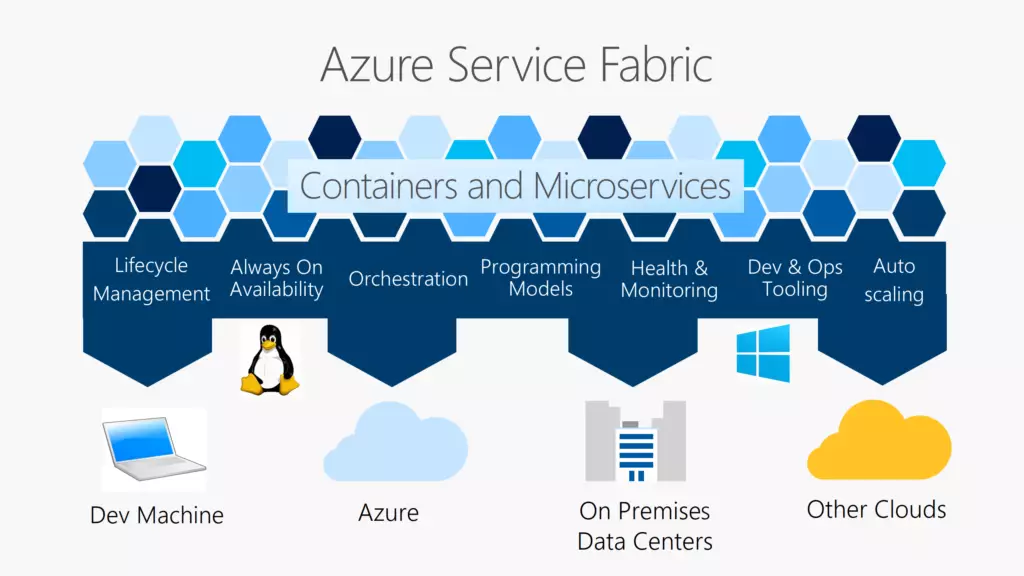
Azure Service Fabric è una piattaforma di sistemi distribuiti che semplifica la creazione di pacchetti, la distribuzione e la gestione di microservizi e contenitori scalabili e affidabili. Service Fabric affronta anche le sfide significative nello sviluppo e nella gestione di applicazioni cloud native.

Un elemento chiave di differenziazione di Service Fabric è la sua forte attenzione alla creazione di servizi con stato. È possibile utilizzare il modello di programmazione di Service Fabric o eseguire servizi con stato in contenitori scritti in qualsiasi linguaggio o codice. Puoi creare cluster di Service Fabric ovunque, inclusi Windows Server e Linux in locale e altri cloud pubblici, oltre ad Azure.
La vulnerabilità FabricScape CVE-2022-30137 è stata scoperta dai ricercatori dell’Unità 42 di Palo Alto Networks.
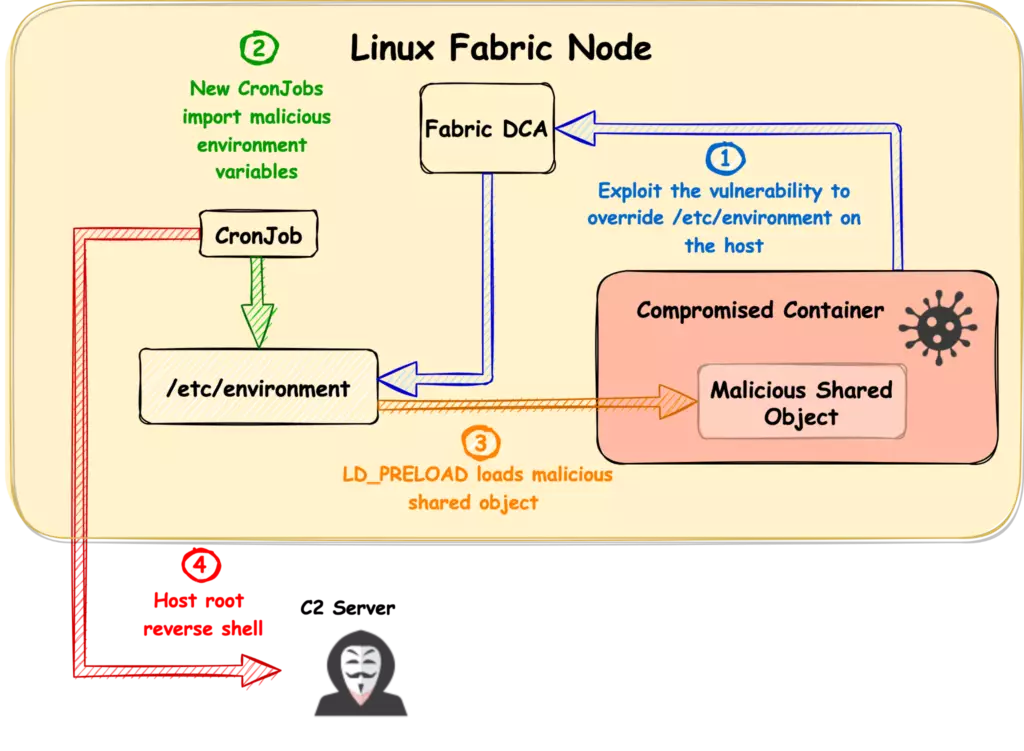
Il bug consente a un utente malintenzionato di sovrascrivere i file nel file system del dispositivo con contenuti dannosi creando collegamenti simbolici per eseguire il codice.
“Microsoft incoraggia i clienti a continuare a esaminare tutti i carichi di lavoro containerizzati a cui è consentito accedere ai propri cluster“
ha affermato Microsoft .
Redmond ha risolto la vulnerabilità rilasciando l’aggiornamento cumulativo di Microsoft Azure Service Fabric 9.0 il 14 giugno.
I clienti che hanno abilitato gli aggiornamenti automatici sui propri cluster Linux non devono intraprendere ulteriori azioni.
Tuttavia, gli utenti di Azure Service Fabric senza aggiornamenti automatici sono incoraggiati ad aggiornare urgentemente i propri cluster Linux all’ultima versione di Service Fabric.
“Anche se non siamo a conoscenza di alcun attacco che utilizzi questa vulnerabilità, vorremmo esortare le organizzazioni a intraprendere azioni correttive immediate“
ha affermato Palo Alto Networks.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]