


Gli analisti di Patchstack hanno pubblicato un rapporto sulla sicurezza di WordPress nel 2021.
Sfortunatamente, il quadro si è rivelato deprimente, ad esempio si è scoperto che il 29% degli errori critici nei plugin di WordPress non ha ricevuto alcuna patch. Inoltre, il numero di vulnerabilità segnalate è aumentato del 150% nell’ultimo anno.

I ricercatori scrivono che tutto questo è allarmante, dal momento che WordPress è il CMS più popolare al mondo, utilizzato dal 43,2% di tutti i siti nel mondo.
Di tutti i bug segnalati dagli esperti nel 2021, solo lo 0,58% era correlato al core di WordPress e il resto era correlato a diversi temi e plug-in per la piattaforma di diversi sviluppatori.
Allo stesso tempo, il 91,38% delle vulnerabilità è stato riscontrato nei plugin gratuiti, mentre le soluzioni a pagamento per WordPress rappresentavano solo l’8,62% del numero totale di problemi, e questo la dice lunga sulle procedure di verifica e test del codice.
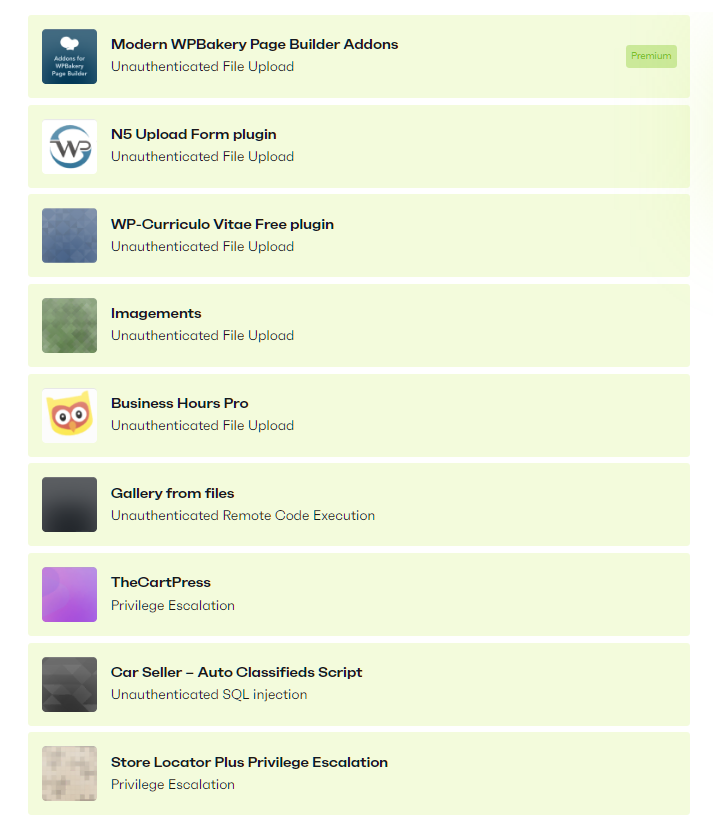
Gli esperti di Patchstack hanno identificato cinque vulnerabilità critiche che interessano 55 temi WordPress, con la più grave di queste vulnerabilità correlata all’abuso di caricamento di file.

Per quanto riguarda i plugin, sono state rilevate 35 vulnerabilità critiche, due delle quali hanno interessato 4.000.000 di siti.
Sebbene gli sviluppatori di plug-in abbiano per lo più risolto queste vulnerabilità, nove plug-in non hanno mai ricevuto patch e alla fine sono stati rimossi del tutto dai mercati.
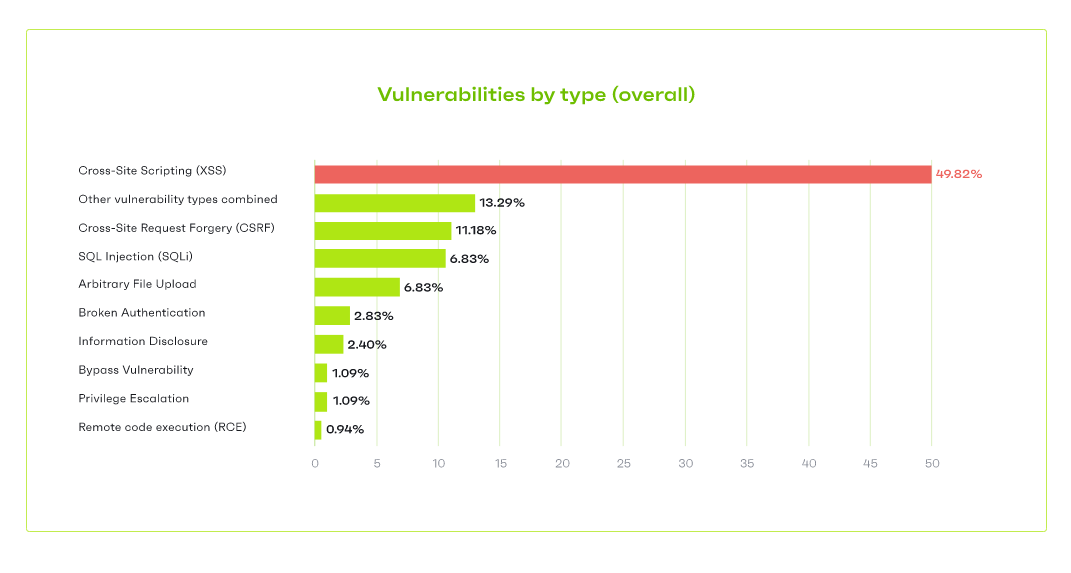
PatchStack rileva inoltre che le vulnerabilità XSS sono in cima all’elenco dei difetti più comuni in WordPress nel 2021, seguite da vulnerabilità “miste”, CSRF, SQL injection e caricamenti di file arbitrari.
Complessivamente, nel 2021, circa il 42% dei siti WordPress conteneva in media almeno un componente vulnerabile su 18 installati.
Sebbene questo numero sia inferiore ai 23 plugin installati in media sui siti nel 2020, il problema è ora aggravato dal fatto che 6 su 18 sono già obsoleti.
Tra i plugin obsoleti più vulnerabili nel 2021, sono stati nominati OptinMonster, PublishPress Capabilities, Booster for WooCommerce e Image Hover Effects Ultimate.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]