


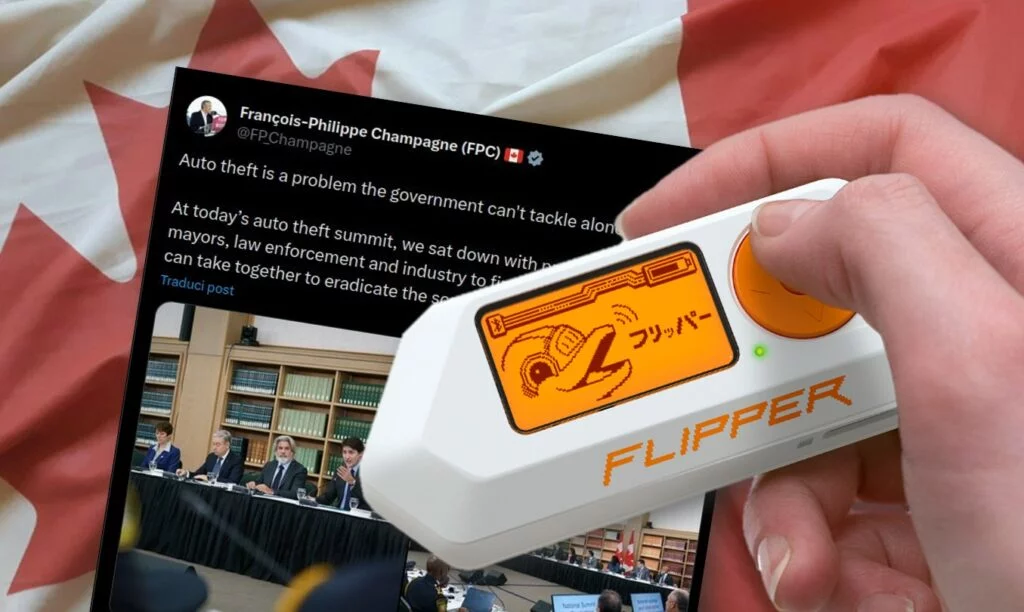
Il tweet dell’8 febbraio 2024 dall’account del Ministro dell’Innovazione, Scienza e Industria canadese, François-Philippe Champagne, lascia pochi dubbi in proposito: a causa dell’aumento del furto di auto, in Canada sarà vietata l’importazione, l’uso e la detenzione degli strumenti di hacking, come il FlipperZero.

Le reazioni della comunità “X”, che ha sin da subito rilanciato il tweet, non sono state delle migliori.


Oltre alla risposta dall’account ufficiale del FlipperZero, che con evidente fastidio precisa come non vi siano evidenze sull’uso di questo strumento per compiere furti di auto, anche il resto dei commenti non dimostra particolare supporto per la bislacca iniziativa.
Non si comprende, infatti, come attivare un ban nei confronti di questi strumenti tecnologici possa ridurre i furti d’auto. Parliamo di dispositivi con caratteristiche simili a quelli di molti PC portatili. O comunque, di facile ed economica auto-costruzione, usati anche da ricercatori di sicurezza nell’ambito delle loro attività di ricerca e professionali.
Del resto, anche le auto – così come molti altri dispositivi tecnologici – sono diventate essenzialmente “computer su 4 ruote”. Inoltre portano a presso tutte le criticità di sicurezza informatica di questi dispositivi. Ormai attacchi attraverso il CAN Bus, sistemi di infotainment e replay sul segnale delle chiavi elettroniche in prossimità sono realtà. E le case automobilistiche ci devono fare i conti.
La questione è talmente seria che, tanto per dare qualche dato, alla conferenza Pwn2Own 2024 a Tokyo sono state individuate 24 vulnerabilità 0-day sui veicoli elettrici. È evidente, quindi, che impedire “per legge” l’uso di dispositivi di analisi cyber non può essere la soluzione giusta.
La storia insegna che proibire spesso è inutile se non, in certi casi, addirittura peggiorativo. Sarebbe stato maggiormente apprezzato, ad esempio, che le case automobilistiche fossero stimolate ad aprire le specifiche dei sistemi informatici che controllano le nostre auto. Promuovendo inoltre serie campagne di bug bounty con le quali identificare potenziali vulnerabilità.
Ritengo che sia questa la strada che le case automobilistiche debbano perseguire, così come tutti gli altri produttori di software e dispositivi tecnologici dovrebbero intraprendere, nell’ottica di favorire l’evoluzione dei loro prodotti attraverso percorsi di trasparenza e cooperazione.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]