


In un recente post su un forum dell’underground è stata rivendicata una grave violazione dei dati che coinvolge Nike Inc. Un utente noto come Sorb, ha pubblicizzato un database CRM compromesso appartenente al gigante dell’abbigliamento sportivo.
Questo database, compilato utilizzando un bot chiamato esnkrs.com, contiene oltre 42 milioni di record di log.

Attualmente, non possiamo confermare l’autenticità della notizia, poiché l’organizzazione non ha ancora pubblicato un comunicato ufficiale sul proprio sito web in merito all’incidente. Le informazioni riportate provengono da fonti pubbliche accessibili su siti underground, pertanto vanno interpretate come una fonte di intelligence e non come una conferma definitiva.
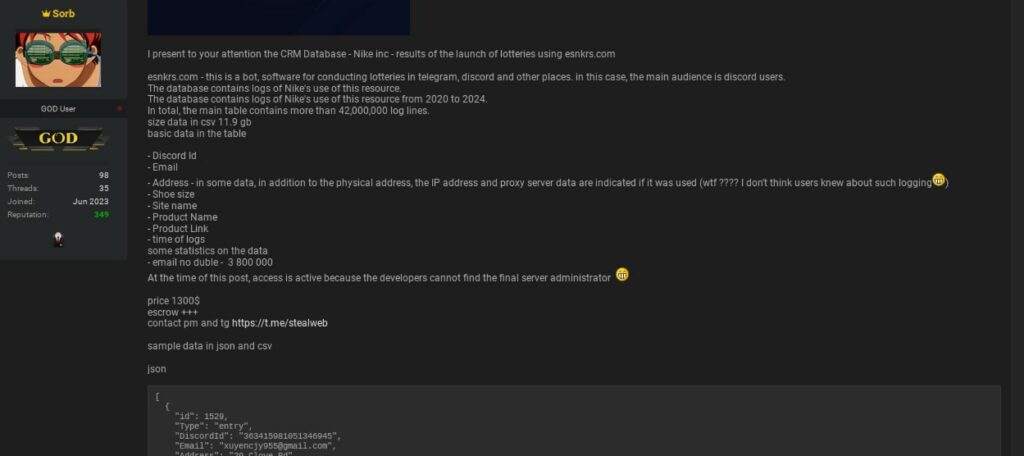
Il database compromesso copre un periodo che va dal 2020 al 2024 e include informazioni sensibili come ID Discord, email, indirizzi fisici e IP, taglie di scarpe, nomi dei prodotti, link e timestamp. Sorb ha messo in vendita questi dati per 1300 dollari, fornendo campioni in formati JSON e CSV. Il post evidenzia che il database è ancora accessibile a causa dell’incapacità degli sviluppatori di individuare l’amministratore finale del server.
La violazione colpisce in particolare il settore retail, con un focus specifico sul settore dell’abbigliamento sportivo. Le informazioni sensibili esposte potrebbero portare a gravi conseguenze per gli utenti coinvolti, inclusi rischi di furto d’identità e altre forme di abuso dei dati. Da una prima analisi dei dati effettuata da Darklab la struttura dei dati e la consistenza sembrerebbe essere autentica.
La violazione dei dati di Nike evidenzia l’importanza di implementare misure di sicurezza robuste e di monitorare costantemente i sistemi per prevenire accessi non autorizzati. Le aziende devono essere pronte a rispondere rapidamente in caso di violazione per proteggere i dati dei loro utenti e mantenere la fiducia dei clienti
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]