


Avete capito bene. La guerra si fa sempre più serrata contro i criminali informatici e il patch management deve essere fatto sempre più velocemente.
Gli esperti della società Palo Alto Network hanno avvertito che gli hacker iniziano a cercare endpoint vulnerabili già 15 minuti dopo la divulgazione dei dati di un CVE.

Si è scoperto che gli hacker monitorano costantemente i messaggi di fornitori e produttori di software alla ricerca di annunci di nuove vulnerabilità che potrebbero essere utilizzate per l’accesso iniziale alla rete aziendale o per l’esecuzione di codice in modalità remota.
Sfortunatamente, la velocità con cui gli aggressori iniziano a scansionare la rete alla ricerca di nuovi problemi mette gli amministratori di sistema in una posizione difficile, perché non è facile avere il tempo di installare le patch nei 15 minuti trascorsi dalla pubblicazione del bug.
I ricercatori spiegano che le scansioni sono semplici e anche gli aggressori poco qualificati sono in grado di scansionare Internet alla ricerca di endpoint vulnerabili e vendere i risultati della ricerca sul dark web, dopodiché gli hacker più esperti decidono come usarli.
Il report dell’azienda afferma inoltre che entro poche ore dalla prima segnalazione di un bug possono essere rilevati i primi tentativi di sfruttare la vulnerabilità nei sistemi senza patch.
Ad esempio, gli esperti citano CVE-2022-1388, una vulnerabilità critica nell’esecuzione di comandi remoti che interessa i prodotti F5 BIG-IP. Questa vulnerabilità è stata rivelata il 4 maggio 2022 e, appena 10 ore dopo la segnalazione del CVE, gli analisti hanno già registrato 2.552 tentativi di scansionare e sfruttare questo problema.
Allo stesso tempo, secondo Palo Alto Networks, la parte del leone dei tentativi di sfruttamento ricade ancora sui bug più vecchi e non su quelli più recenti.
Quindi la vulnerabilità più sfruttata nella prima metà del 2022 è stata la catena di exploit ProxyShell, che rappresentava il 55% del numero totale di tentativi di exploit registrati. ProxyShell combina tre vulnerabilità contemporaneamente, tracciate come CVE-2021-34473, CVE-2021-34523 e CVE-2021-31207.
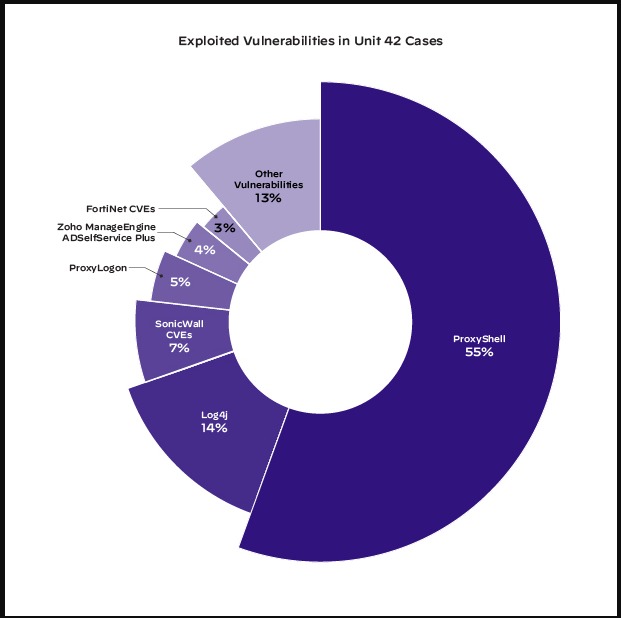
Al secondo posto c’è il problema Log4Shell con il 14% del numero totale di tentativi di sfruttamento e l’elenco continua con vari CVE nei prodotti SonicWall – 7%, ProxyLogon – 5%, nonché RCE in Zoho ManageEngine ADSelfService Plus, che è stato utilizzato nel 3% dei casi.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.