


Nel libro “l’arte della Guerra” Sun Tzu scrisse “Se conosci il nemico e te stesso, la tua vittoria è sicura“.
Conoscere il nemico è un aspetto fondamentale di qualunque campo di battaglia, compreso quello della sicurezza informatica. Per questo motivo il lavoro di DarkLab, appena pubblicato per Red Hot Cyber, ha una rilevanza senza pari.

Cosa è accaduto: qualche tempo si è realizzato un data leak che ha visto la pubblicazione di moltissime chat e comunicazioni intercorse tra gli affiliati ad una temutissima gang di criminali informatici, specializzata in ransomware. DarkLab ha analizzato questi documenti e ne ha ricavato un dossier (di facile e veloce lettura, che consiglio vivamente).
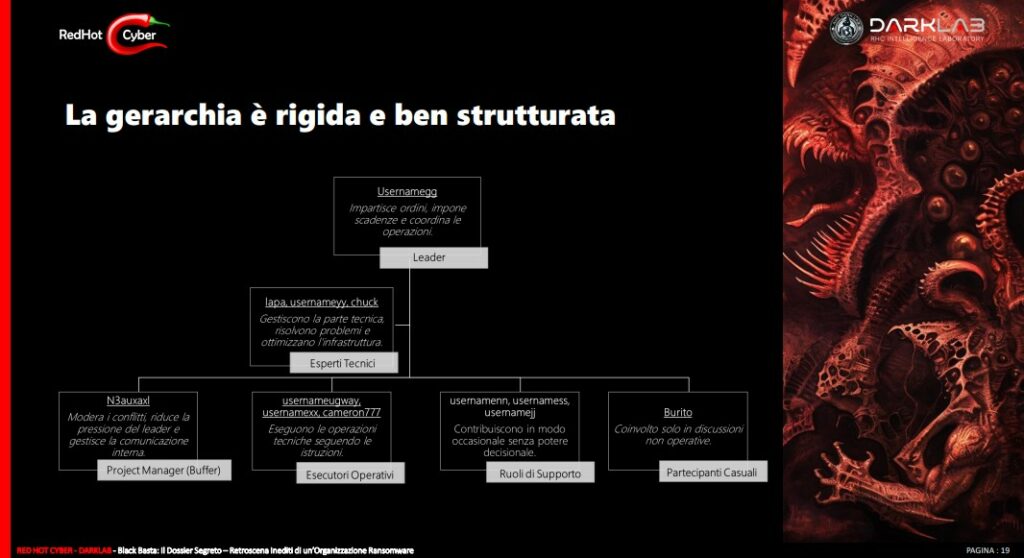
Questo report è importantissimo poiché ci consente di vedere cosa e come funziona “dall’altra parte”, traendone informazioni utili che qualunque ente e azienda potrebbero convertire in misure di sicurezza. Qui mi interessa evidenziarne alcune, per il resto (struttura, tattiche di negoziazione dei riscatti, ecc…) vi consiglio vivamente di leggere il rapporto che trovate qui
Le VPN sono bersagli particolarmente attenzionati dai criminali informatici, i quali destinano investimenti mirati per lo sfruttamento delle loro vulnerabilità.
Insegnamento: prestare particolare attenzione e investire particolarmente sulla protezione delle VPN
Tecniche di social Engineering avanzate: la gang ha un operatore dedicato, specializzato nel contatto di personale chiave nelle aziende vittime. Una delle tecniche sviluppate è quella di impersonificare un operatore del dipartimento IT per ottenere accesso ai sistemi delle vittime, anche attraverso call center per rendere tutto più credibile.
Insegnamento: redigere delle politiche ad hoc per i contatti dell’ufficio IT con il personale aziendale, e fare in modo che ne siano tutti informati, in modo tale da non dare seguito a richieste effettuate in maniera non proceduralizzata.
per evitare la detection agiscono con molta calma, fino ad arrivare a lanciare solo un comando al giorno. Inoltre, hanno fatto ricorso ad una mail fingendosi il supporto tecnico interno al fine di mascherare talune operazioni.
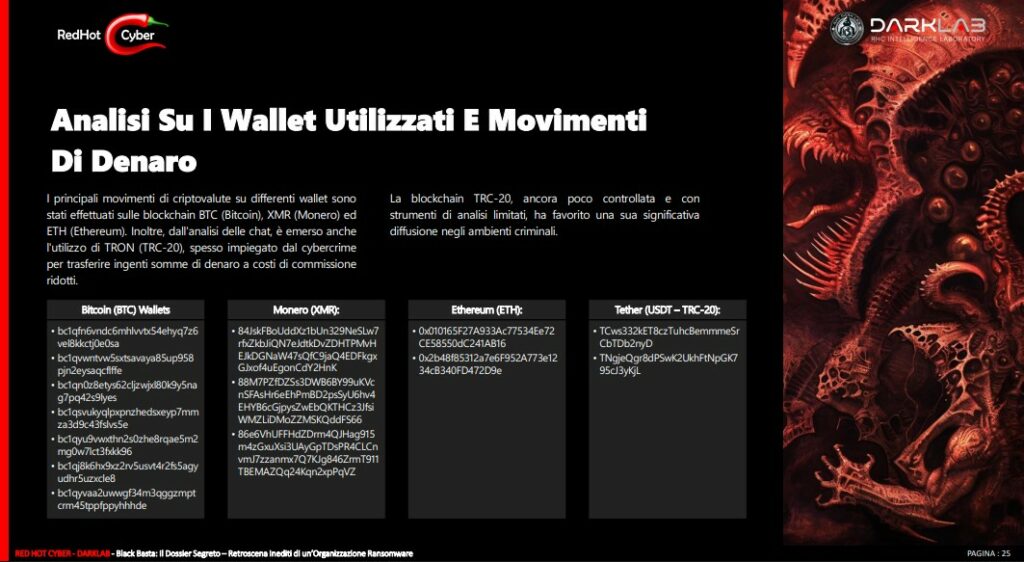
Insegnamento: ancora una volta emerge come l’impersonificazione del reparto IT sia un vettore chiave per molti attacchi. Proceduralizzare delle modalità di contatto dei servizi IT, da mantenere riservate, costituisce una importante contromisura.
I criminali informatici cercano di evitare attacchi a realtà che implementano la MFA.
Insegnamento: MFA è uno strumento che può essere un forte disincentivo all’attacco criminale.
Una tecnica molto utilizzata era il phishing mediante Microsoft Teams con un “pretext” standard.
Insegnamento: sviluppare politiche interne per qualunque tipo di comunicazione. Queste politiche sono da mantenere riservate e conosciute solo al personale a cui è fatto divieto di diffonderle. Insegnare a riconoscere i messaggi di phishing all’interno dell’azienda elimina uno strumento di attacco ai criminali.
Tutte queste informazioni sono preziosissime per chi si deve difendere, poiché consente di conoscere le metodologie di attacco e di adottare le contromisure più opportune e adeguate.
Conoscere il proprio nemico è fondamentale, ma altrettanto importante è conoscere se stessi, e forse è da questo punto che molte realtà dovrebbero iniziare poiché troppo spesso c’è poca consapevolezza.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].