


Gli analisti di Check Point hanno scoperto che il malware SharkBot per Android si è fatto nuovamente strada nel Google Play Store, mascherandosi da app antivirus.
Questa volta, il malware è stato distribuito attraverso tre account sviluppatore (Zbynek Adamcik, Adelmio Pagnotto e Bingo Like Inc), due dei quali erano attivi nell’autunno del 2021.
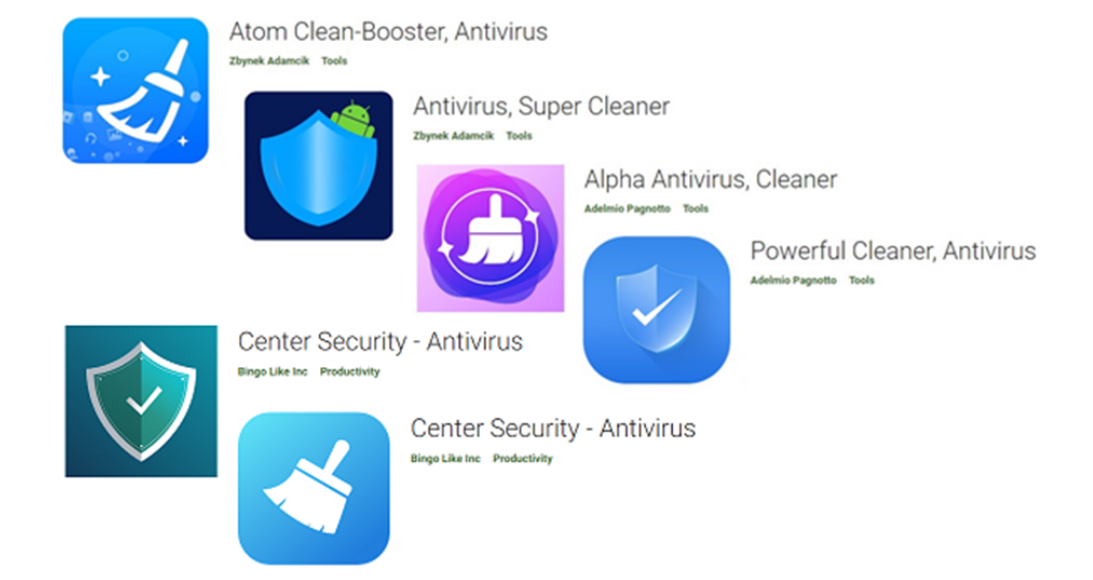

SharkBot è stato precedentemente segnalato dagli esperti di NCC Group in precedenza i quali hanno affermato che il malware di solito si maschera da antivirus, in realtà rubando denaro agli utenti che hanno installato l’applicazione.
SharkBot, come le sue controparti TeaBot, FluBot e Oscorp (UBEL), appartiene alla categoria dei trojan bancari. Tali Trojan sono in grado di sottrarre credenziali da dispositivi hackerati e aggirare i meccanismi di autenticazione a più fattori. Il malware è apparso per la prima volta sulla scena nell’autunno del 2021.
Il rapporto del gruppo NCC ha sottolineato che il segno distintivo di SharkBot è la sua capacità di eseguire transazioni non autorizzate tramite sistemi Automatic Transfer System (ATS). Questo lo distingue da TeaBot, che richiede ai dispositivi infetti di eseguire azioni dannose interagendo però con l’operatore.
Ora, gli specialisti di Check Point hanno integrato l’analisi di NCC Group con dei nuovi dati. Scrivono che il malware, visto di nuovo nel Google Play Store, non infetta utenti provenienti da Cina, India, Romania, Russia, Ucraina e Bielorussia.
Allo stesso tempo, sei applicazioni dannose trovate dai ricercatori sono state installate più di 15.000 volte prima di essere rimosse e la maggior parte delle vittime si trovava in Italia e nel Regno Unito.
Hanno anche notato che SharkBot ha un meccanismo di auto-propagazione molto insolito: è in grado di rispondere automaticamente alle notifiche di Facebook Messenger e WhatsApp, distribuendo tra i contatti della vittima link dannosi alle false applicazioni antivirus.
Separatamente, si nota che il malware utilizza un DGA (Domain generation algorithm) per comunicare con i suoi server di comando e controllo, cosa piuttosto rara per i malware per Android.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]