


Un nuovo operatore ransomware, noto con lo pseudonimo Mora_001, sta sfruttando due vulnerabilità critiche nei dispositivi Fortinet per ottenere accesso non autorizzato ai firewall aziendali e distribuire una nuova variante di ransomware chiamata SuperBlack.
Le due falle di sicurezza coinvolte, entrambe di tipo authentication bypass sono identificate come CVE-2024-55591 e CVE-2025-24472.

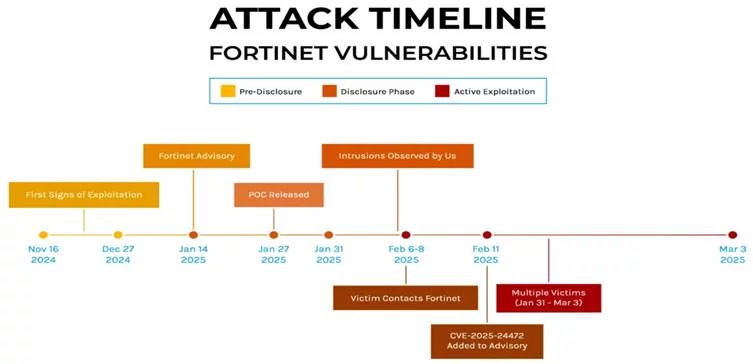
Fortinet ha divulgato la prima il 14 gennaio 2025, confermando che era stata attivamente sfruttata come zero-day sin da novembre 2024. La seconda vulnerabilità, inizialmente non segnalata come attivamente sfruttata, è stata poi collegata agli attacchi di SuperBlack scoperti dai ricercatori di Forescout a partire dal 2 febbraio 2025.
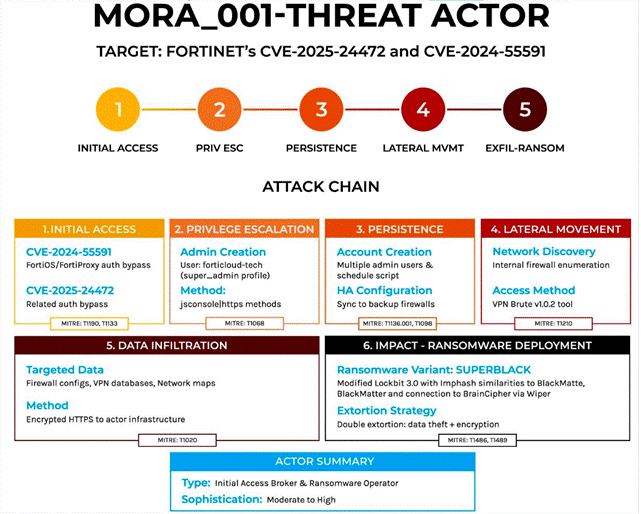
L’attacco condotto da Mora_001 segue una catena d’azione altamente strutturata, che si ripete sistematicamente per ogni vittima:
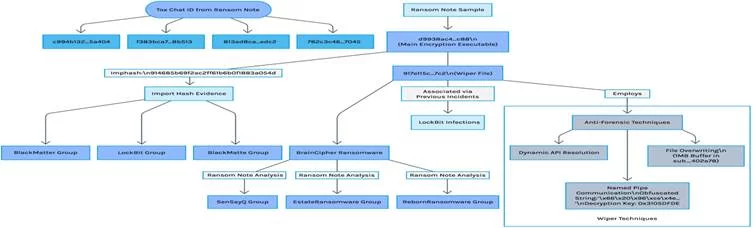
Le analisi di Forescout suggeriscono che l’operazione ransomware SuperBlack potrebbe avere collegamenti con il gruppo LockBit, già noto per precedenti attacchi su larga scala.
Diversi elementi indicano questa connessione:
Le aziende che utilizzano dispositivi Fortinet devono agire tempestivamente per proteggersi da questa minaccia.
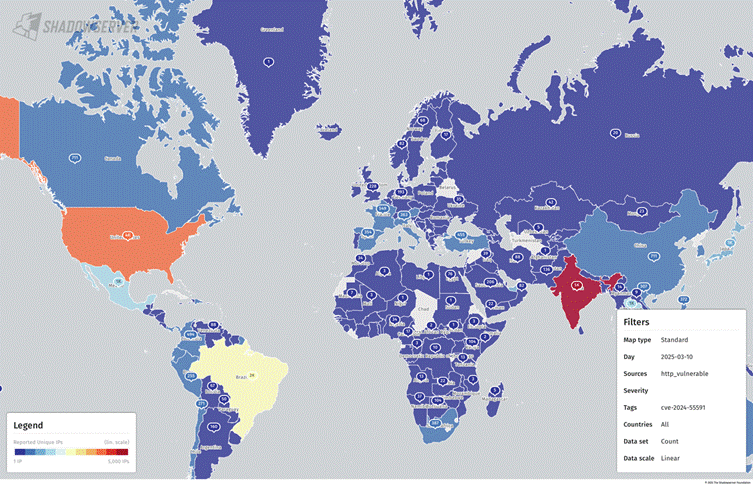
Da un’analisi su ShadowServer risultano migliaia di dispostivi esposti vulnerabili. In Italia 363 dispostivi.
Si raccomanda di:
La rapidità nell’adozione delle contromisure è cruciale per evitare di cadere vittima di attacchi ransomware come *SuperBlack*, che combinano strategie avanzate di attacco con una struttura altamente organizzata. Fortinet continua a monitorare la situazione e a fornire aggiornamenti per mitigare il rischio di nuove compromissioni.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].