


Se pensavate che la cybersecurity riguardasse solo i dati digitali, ecco una realtà ben più inquietante: 49.000 sistemi di controllo accessi (AMS) sono stati trovati esposti online, senza protezioni adeguate, mettendo a rischio la sicurezza fisica di edifici governativi, infrastrutture critiche e aziende in tutto il mondo.
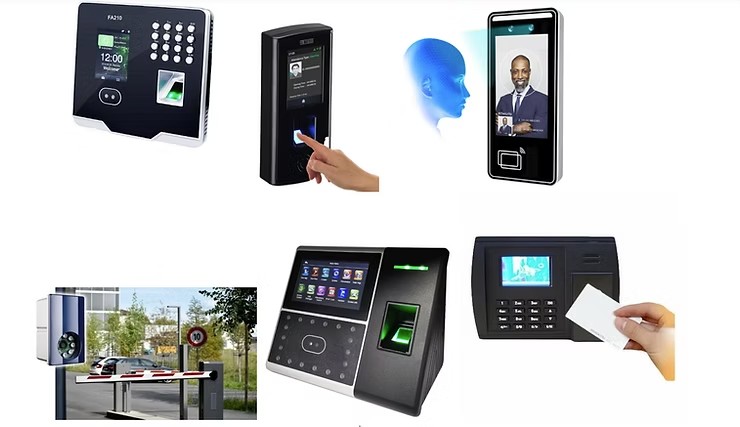
Secondo i ricercatori di Modat, questi AMS gestiscono l’accesso a strutture sensibili attraverso badge, sistemi biometrici e riconoscimento targhe. Tuttavia, le configurazioni errate di migliaia di dispositivi hanno lasciato le porte digitali spalancate, consentendo a chiunque di visualizzare e persino manipolare dati sensibili come:

E non è tutto: in alcuni casi, i ricercatori sono riusciti a modificare i record degli impiegati, creare utenti fittizi e alterare le credenziali di accesso, rendendo possibili scenari da film di spionaggio, in cui un attaccante potrebbe impedire l’ingresso a personale autorizzato o, peggio, concederlo a intrusi.
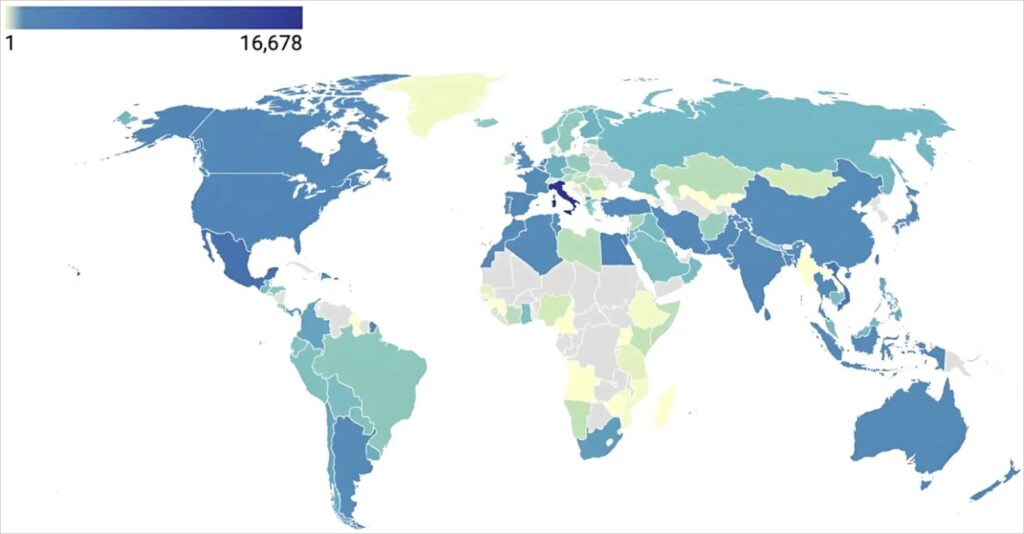
A livello globale, i numeri sono allarmanti, ma c’è un dato che fa riflettere ancora di più: il paese con il maggior numero di AMS esposti è l’Italia, con ben 16.678 dispositivi vulnerabili. Seguono il Messico (5.940) e il Vietnam (5.035), mentre negli Stati Uniti il numero si attesta a 1.966.
Oltre al rischio di intrusioni fisiche, l’accesso a questi dati apre la porta a minacce informatiche di alto livello, come attacchi di spear-phishing e social engineering. Conoscere il nome di un dipendente, la sua email e il suo orario di lavoro consente ai cybercriminali di orchestrare attacchi mirati con un’efficacia devastante.
Alcuni vendor hanno dichiarato di essere al lavoro con i clienti per mitigare il problema, ma la lentezza nelle risposte è preoccupante, considerando la gravità della falla.
Le misure per arginare il problema esistono e dovrebbero essere adottate immediatamente:
Questa scoperta dei ricercatori di Modat evidenzia come la sicurezza fisica e informatica siano ormai inscindibili. Una vulnerabilità nel mondo digitale può avere conseguenze devastanti nel mondo reale. Se le aziende e le istituzioni non prenderanno provvedimenti immediati, le conseguenze potrebbero essere disastrose. La domanda è: quanti altri sistemi critici sono esposti senza che nessuno se ne accorga?

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.