


Gli analisti di HP Wolf Security hanno esaminato i recenti attacchi contro gli utenti francesi e hanno scoperto che il malware AsyncRAT è stato distribuito utilizzando un codice dannoso chiaramente creato con l’aiuto dell’intelligenza artificiale.
In precedenza, gli specialisti della sicurezza informatica avevano già avvertito che i criminali informatici possono utilizzare l’intelligenza artificiale generativa per creare e-mail di phishing convincenti, deepfake vocali e altre attività poco legali.

Inoltre, si è già arrivati all’utilizzo dell’intelligenza artificiale per sviluppare malware. Così, nella primavera di quest’anno, i ricercatori della società Proofpoint hanno avvertito che per distribuire l’infostealer Rhadamanthys è stato utilizzato uno script PowerShell, probabilmente creato utilizzando LLM.
Un nuovo caso simile è stato registrato dagli specialisti di HP Wolf Security all’inizio di giugno.
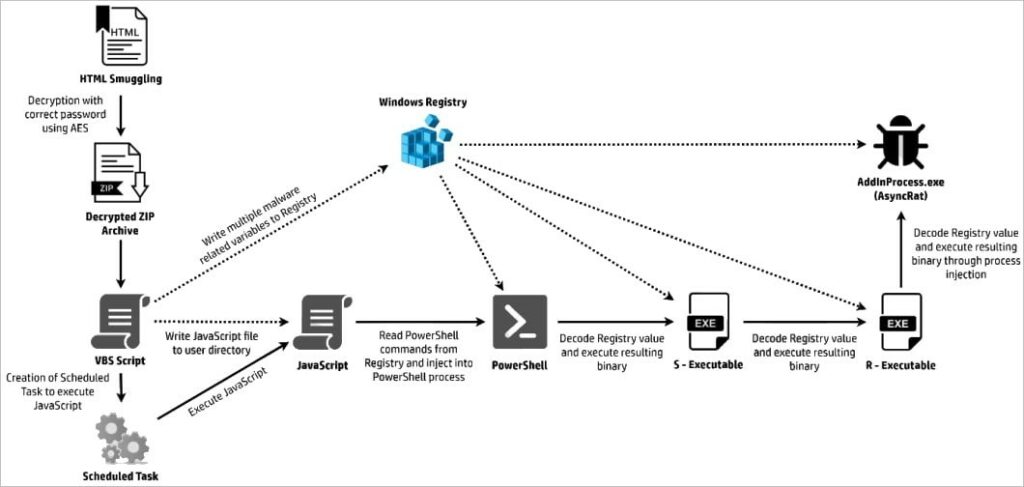
Gli attacchi sono iniziati con normali e-mail di phishing contenenti l’esca sotto forma di fattura sotto forma di allegato HTML crittografato.
“In questo caso, gli aggressori hanno inserito una chiave AES in JavaScript all’interno di un allegato. Ciò non accade molto spesso e questo è stato il motivo principale per cui abbiamo prestato attenzione a questa minaccia”, spiegano gli esperti e aggiungono che sono riusciti a bypassare la crittografia utilizzando la forza bruta regolare, poiché si sapeva che il file decrittografato doveva essere un archivio ZIP.
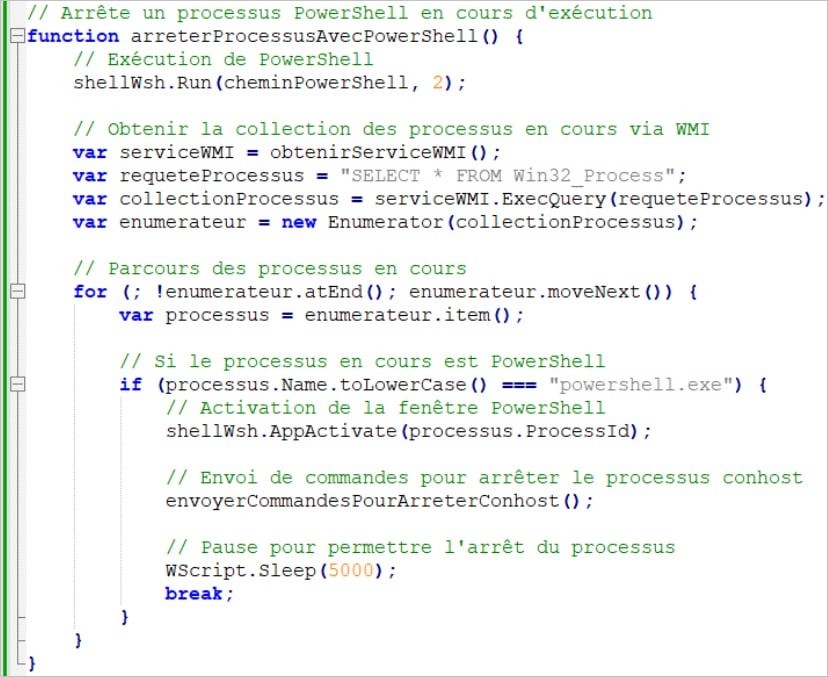
L’allegato decriptato conteneva VBScript, dall’esame del quale è emerso che “l’aggressore ha commentato e strutturato attentamente tutto il codice”, cosa che accade raramente se il codice è stato elaborato da una persona (gli aggressori di solito cercano di nascondere il funzionamento del loro malware). Lo scopo di VBScript era di rimanere attaccato alla macchina infetta, creando attività pianificate e nuove chiavi nel registro di Windows.
“Questi commenti descrivevano in dettaglio esattamente lo scopo del codice. Questo è ciò che di solito fanno i servizi di intelligenza artificiale generativa quando forniscono esempi di codice con spiegazioni”, scrivono gli esperti.
Inoltre, il lavoro dell’IA, secondo gli esperti, è stato indicato dalla struttura degli script, dai commenti su ogni riga, nonché dalla scelta del francese per i nomi delle funzioni e delle variabili.
Di conseguenza, AsyncRAT è stato scaricato ed eseguito sul sistema della vittima. Si tratta di un malware gratuito e open source che consente di intercettare le sequenze di tasti, fornisce una connessione crittografata al computer della vittima e può anche scaricare payload aggiuntivi.
I ricercatori concludono che l’intelligenza artificiale generativa può aiutare i criminali poco qualificati a scrivere malware in pochi minuti e ad adattarlo per attaccare diverse piattaforme (Linux, macOS, Windows, ecc.). E anche se gli aggressori sofisticati non utilizzano l’intelligenza artificiale per lo sviluppo vero e proprio, possono utilizzarla per accelerare le cose.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.