


Come spesso abbiamo riportato, le cybergang russe evitano che i loro malware colpiscano postazioni di lavoro o server che siano in Russia o nei paesi vicini.
Come molti ransomware, anche LockBit controlla le lingue del sistema prima di inziare il processo di crittografia, e questo è stato analizzato dal ricercatore Will Thomas, attraverso una analisi statica utilizzando IDA pro.

La banda LockBit (aka Bitwise Spider ), che operano in Ransomware-as-a-Service (#RaaS), sono apparsi per la prima volta nel settembre 2019 e nel giugno 2021 il gruppo è stato rinominato in LockBit 2.0, come hanno fatto molte altre bande nel 2021.
LockBit 2.0 è stato responsabile di vari attacchi di alto profilo nel 2021 in Italia e all’estero, dove spicca l’incidente informatico che ha colpito la ULSS6 Euganea di Padova e altre vittime di rilievo come ad esempio Accenture.
La versione rinominata di LockBit include diverse nuove funzionalità, tra cui l’auto-propagazione, la rimozione di copie shadow, il bypass del controllo dell’account utente (UAC), il supporto ESXi e la stampa di richieste di riscatto tramite stampanti rilevate sulla rete della vittima.
Il gruppo è anche orgoglioso di avere la crittografia più veloce sul mercato dei ransomware. Questo perché utilizza un approccio multithread nella crittografia, crittografando parzialmente i file, poiché vengono crittografati solo 4 KB di dati per file.
LockBit 2.0 esegue le funzioni GetSystemDefaultUILanguage() e GetUserDefaultUILanguage() richiamandole per verificare se la lingua dell’interfaccia utente predefinita del sistema o dell’utente risulti all’interno di un elenco predefinito riportato di seguito:
Come riportato nel blocco successivo di codice sorgente
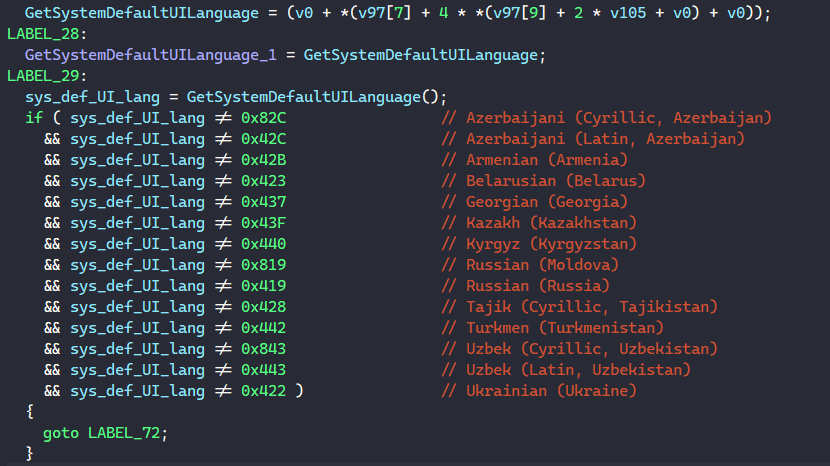
Se l’utente o la lingua dell’interfaccia utente di sistema è nella lista nera, il malware esegue il metodo ExitProcess() e lo chiama per terminare automaticamente.
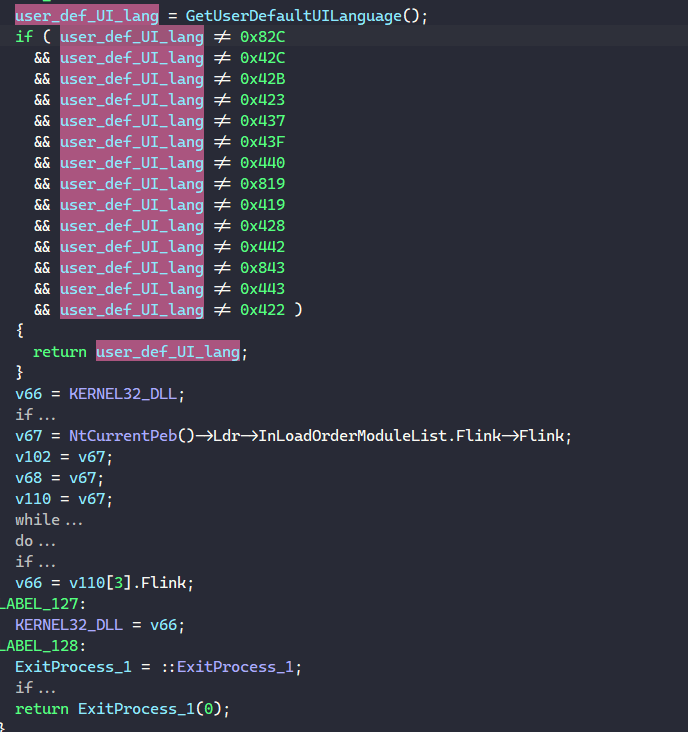
Questa è la prova che dimostra come le cybergang ransomware, evitino di aggredire organizzazioni residenti nella Federazione Russa o nei paesi vicini.
Questo è stato anche visto di recente all’interno della fuoriuscita dei dati relativi alle chat di Conti ransomware, e dei legami del consiglio direttivo della gang con il Cremlino.
Infatti, nel colloquio tra Stern e Professor, due membri direttivi della banda criminale Conti, si faceva riferimento a collegamenti con il noto gruppo di hacker national state Cozy Bear.
Nello specifico, il gruppo rappresentava i legami con Cozy Bear relativamente ad attività che avevano come obiettivo il furto della proprietà intellettuale relativa ai vaccini del COVID-19.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.