


Negli ultimi giorni, un utente del forum underground “BreachForums” ha pubblicato un annuncio riguardante la presunta vendita di accessi a caselle di posta elettronica appartenenti al Ministero dell’Interno italiano (dominio “@interno.it”).
La notizia, al momento non confermata da fonti istituzionali, desta particolare preoccupazione poiché, qualora fosse fondata, potrebbe comportare serie implicazioni a livello di sicurezza nazionale.
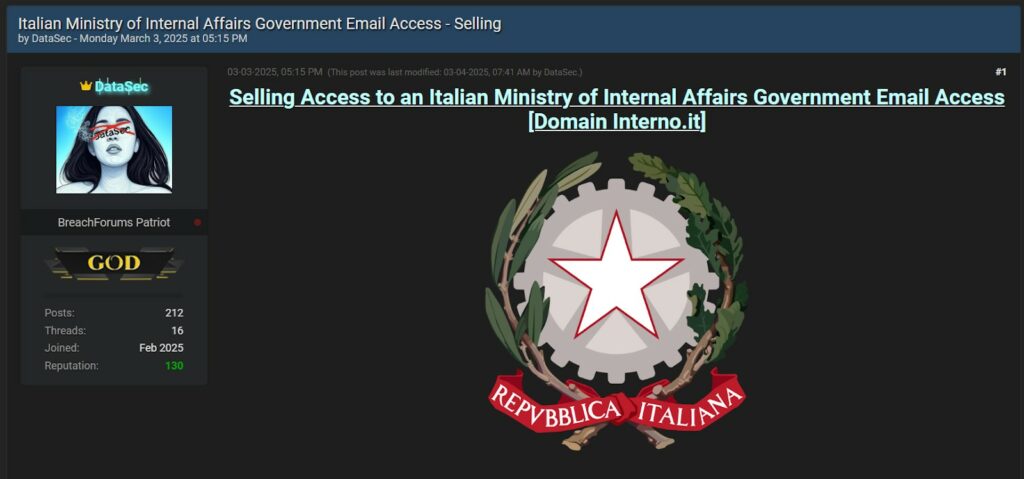

BreachForums è noto per ospitare annunci di compravendita di dati sottratti, spesso veritieri, ma non mancano casi di “fake listing” finalizzati a truffare possibili acquirenti. Attualmente, non risultano prove tangibili (come dump di dati o screenshot comprovanti la compromissione) che confermino la reale esistenza di tali credenziali.
Red Hot Cyber (RHC) continuerà a monitorare la situazione, prestando particolare attenzione a eventuali evoluzioni della discussione su BreachForums o alla comparsa di ulteriori elementi di prova in altri ambienti sotterranei e canali Telegram di settore.
La presunta vendita di accessi email legati al Ministero dell’Interno italiano costituisce un potenziale campanello d’allarme per la sicurezza istituzionale. Sebbene al momento le informazioni disponibili non permettano di confermare l’effettiva compromissione, è fondamentale mantenere un alto grado di vigilanza e procedere, se necessario, con verifiche tecniche e legali approfondite.
La prudenza e la trasparenza sono elementi essenziali in circostanze in cui anche solo il dubbio di una violazione può minare la fiducia dei cittadini e la credibilità delle istituzioni coinvolte. RHC resta a disposizione per ospitare eventuali comunicazioni ufficiali e fornire aggiornamenti, qualora emergano sviluppi significativi.
Questo articolo è stato redatto attraverso l’utilizzo della piattaforma Recorded Future, partner strategico di Red Hot Cyber e leader nell’intelligence sulle minacce informatiche, che fornisce analisi avanzate per identificare e contrastare le attività malevole nel cyberspazio.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.