


Nel 2022, Joe Grand, noto come “Kingpin“, ha ricevuto una richiesta di assistenza per recuperare il PIN dimenticato di un portafoglio USB Trezor. Grand, un esperto di hacking hardware con una lunga carriera iniziata a soli 10 anni, ha accettato la sfida. Utilizzando avanzate tecniche di analisi hardware, è riuscito a sbloccare il dispositivo e a recuperare l’accesso, restituendo al cliente criptovalute per un valore di 2 milioni di dollari.
Nel frattempo, un utente anonimo chiamato “Michael” stava cercando di recuperare l’accesso a un vecchio portafoglio software, in cui aveva immagazzinato 43,6 BTC (circa $5.600 all’epoca, ma di valore molto maggiore in seguito). Michael, all’epoca molto attento alla sicurezza, aveva generato una password tramite RoboForm e crittografato il file con TrueCrypt. Tuttavia, un anno dopo, scoprì che il file era corrotto e che la password non era più accessibile. Considerando tollerabile la perdita, Michael decise di lasciar perdere.

Con il vertiginoso aumento del valore del Bitcoin dieci anni dopo, Michael tentò nuovamente di recuperare il portafoglio, ma dopo diversi rifiuti da parte di esperti di crittoanalisi, si rivolse a Joe Grand. Sebbene inizialmente Grand avesse rifiutato la richiesta, accettò di analizzare il caso dopo ulteriori contatti. Collaborando con un collega tedesco, Bruno, i due iniziarono il reverse engineering di una vecchia versione di RoboForm del 2013. Scoprirono che il generatore di numeri pseudo-casuali del programma era vulnerabile, generando password basate sulla data e sull’ora.
Purtroppo, Michael non ricordava la data precisa di creazione della password. Dopo aver consultato i registri del portafoglio, Grand e Bruno ipotizzarono che la password fosse stata generata intorno ad aprile 2013, ma i tentativi iniziali non diedero risultati. Durante una seconda analisi, Michael si ricordò di un’ulteriore password creata nello stesso periodo, il che offrì una nuova pista. Nel novembre successivo, i tre si incontrarono in Europa, e Grand e Bruno riuscirono finalmente a sbloccare il portafoglio.
Secondo Grand, la vulnerabilità era dovuta alle vecchie versioni di RoboForm; dal 2015 in poi, il software potrebbe aver modificato il suo generatore di numeri pseudo-casuali, rendendo impossibile sfruttare la stessa tecnica. La società sviluppatrice, Siber, non ha risposto alle richieste di chiarimenti sul cambio di specifiche e sulla possibilità di ricreare le password.
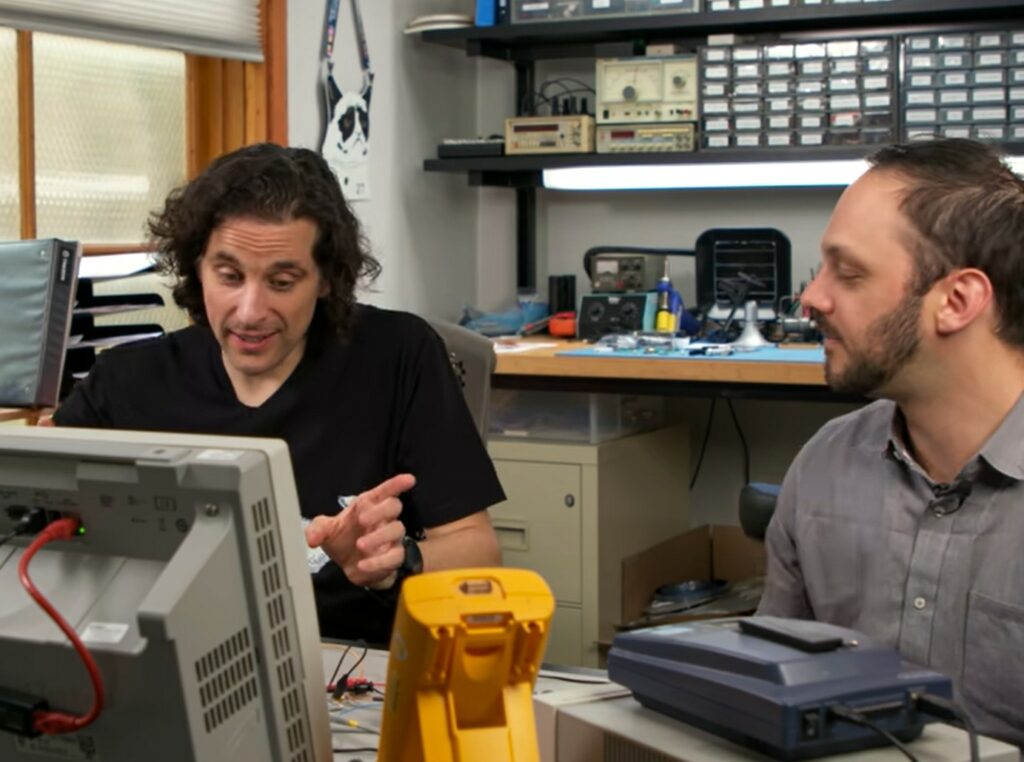
Dopo il successo, Grand e Bruno restituirono la password a Michael, che, una volta raggiunti i 62.000 $/BTC, vendette parte dei suoi bitcoin, mantenendone 30.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]