


Samsung Electronics ha confermato che la sua rete è stata violata e gli hacker, i quali hanno rubato informazioni riservate, incluso il codice sorgente degli smartphone Galaxy.
Come avevamo riportato sabato scorso, la cybergang LAPSUS$ ha fatto trapelare la notizia che ben 190 GB di archivi erano stati rubati da Samsung Electronics, anche se non era chiaro cosa era contenuto all’interno dei dati esfiltrati.

Da notare che una settimana prima, lo stesso gruppo aveva rilasciato 20 GB di documenti archiviati da Nvidia che gli aggressori sostenevano facessero parte di una cache da 1 TB di dati rubati dopo aver avuto accesso alla rete dell’azienda.
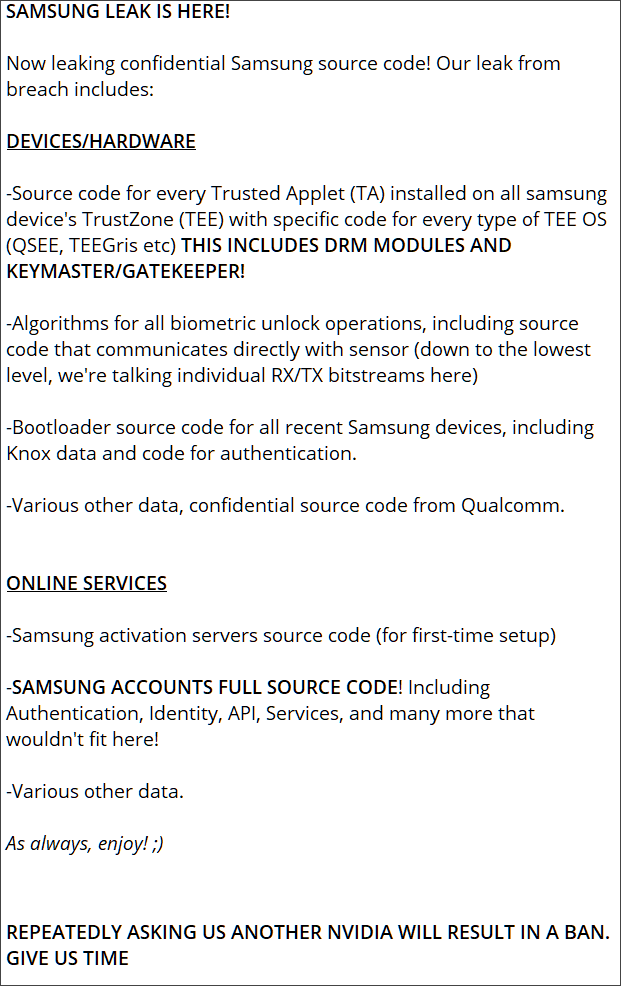
Lapsus$ ha condiviso i dati che affermano di aver violato la Samsung insieme a una descrizione dei contenuti rubati. Se il riepilogo è accurato, Samsung ha subito una grave violazione dei dati che contengono molte delle sue tecnologie e algoritmi divenuti oramai di dominio pubblico.
Un giornalista ha anche contattato Samsung in Nord America e Corea del Sud numerose volte durante il fine settimana per un commento sulla fuga di notizie e sui dati, ma non ha ricevuto risposta.
In una dichiarazione odierna, la società ha confermato a Bloomberg che “alcuni dati interni dell’azienda” sono diventati disponibili a una parte non autorizzata a seguito di una violazione della sicurezza, senza riportare se la gang avesse richiesto qualche forma di riscatto prima della pubblicazione.
Lapsus$ ha affermato che stanno ritardando la divulgazione del resto delle informazioni Nvidia perché stanno negoziando con un acquirente.
La cache trapelata da Samsung è molto più grande e presumibilmente include dettagli sull’applet affidabile dell’azienda nell’ambiente TrustZone di Samsung responsabile di attività sensibili come crittografia hardware, crittografia binaria e controllo degli accessi.
Gli hacker affermano inoltre che il dump include il codice sorgente di Knox, il framework di sicurezza e gestione proprietario di Samsung presente sulla maggior parte dei suoi dispositivi


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]