


LastPass ha avvertito di una campagna fraudolenta rivolta agli utenti dei gestori di password. Gli aggressori lasciano online false recensioni positive, in cui indicano un numero falso del servizio di supporto con cui avrebbero parlato. Le persone che chiamano questo numero vengono convinte a fornire l’accesso remoto ai propri computer.
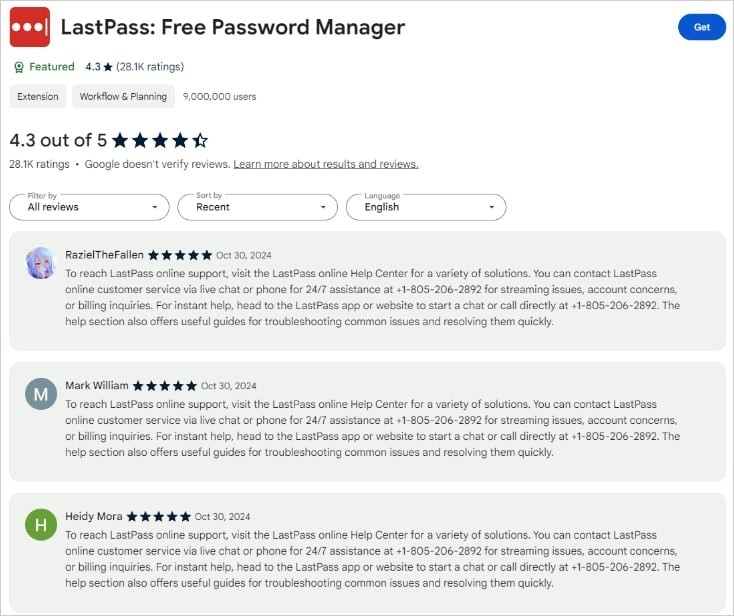
Gli sviluppatori riferiscono che tra le recensioni dell’estensione LastPass per Chrome, hanno iniziato a imbattersi in messaggi degli aggressori. In tali recensioni, i truffatori attribuiscono all’estensione cinque stelle e lodano il supporto tecnico, indicando un numero di telefono falso (805-206-2892) a cui avrebbero chiamato.

In realtà, questo numero non ha nulla a che fare con il produttore.
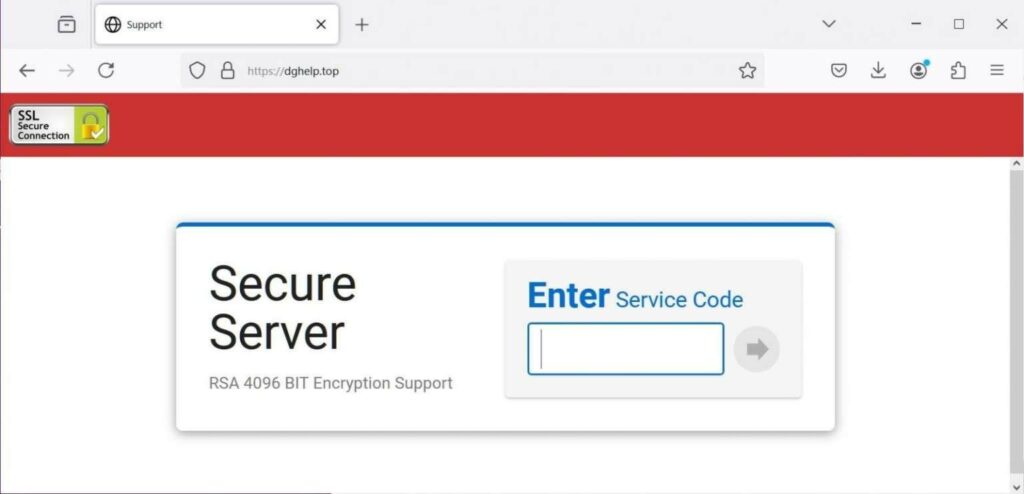
Se chiami questo numero, il truffatore che risponde al telefono si presenterà come un dipendente dell’assistenza LastPass e chiederà all’utente di visitare il sito web dghelp[.]top, dove dovrà inserire un codice per scaricare un software speciale. Il sito scarica ConnectWise ScreenConnect, che fornisce agli aggressori l’accesso remoto completo al sistema della vittima.
“Le persone che chiamano il numero di supporto falso vengono accolte da una persona che chiede con quale prodotto hanno problemi e pone anche una serie di domande di follow-up sul fatto che l’utente stia tentando di accedere a LastPass tramite un computer o dispositivo mobile, quale sistema operativo stanno utilizzando, ecc. ulteriormente”, spiegano i rappresentanti di LastPass. “La persona viene quindi reindirizzata al sito web dghelp[.]top mentre l’aggressore rimane in linea e convince la potenziale vittima a connettersi al sito e rivelare i propri dettagli.”
Mentre uno dei truffatori continua a bombardare il chiamante di domande, tenendolo in linea e distraendolo, un altro utente malintenzionato utilizza ScreenConnect in background e installa altri software sul sistema della vittima per accedere da remoto e rubare dati.
Come notato da Bleeping Computer, il client ScreenConnect stabilisce una connessione con i server degli attaccanti agli indirizzi molatorimax[.]icu e n9back366[.]stream. Entrambi questi siti erano precedentemente associati a un indirizzo IP ucraino, ma poi erano nascosti dietro Cloudflare.
La pubblicazione avverte che il numero 805-206-2892 è associato ad una campagna dannosa su larga scala. Questo telefono è anche mascherato da numero del servizio clienti per una varietà di altre società, tra cui Amazon, Adobe, Hulu, YouTube TV, Peakcock TV, Verizon, Netflix, Roku, PayPal, Squarespace, Grammarly, iCloud, Ticketmaster e Capital One.
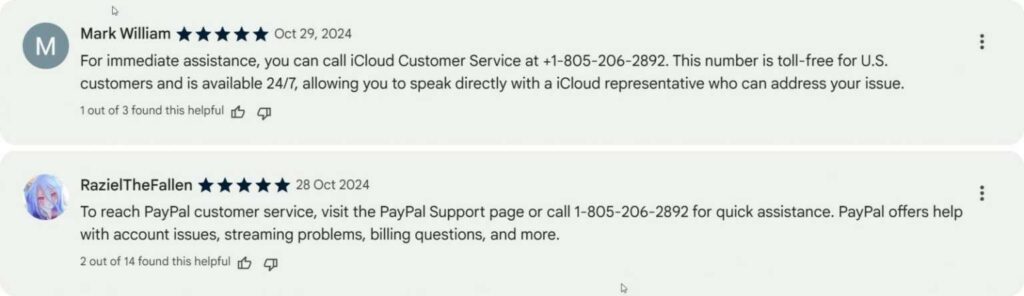
Inoltre, questi numeri di telefono falsi possono essere pubblicati non solo nelle recensioni delle estensioni del browser, ma anche sui siti dove chiunque può creare i propri contenuti: ad esempio sui forum aziendali o su Reddit.
Alcuni di questi messaggi vengono cancellati quasi immediatamente, ma altri sono ancora disponibili e quasi ogni giorno ne compaiono di nuovi.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]