


In questi giorni, una vulnerabilità critica nel plugin YITH WooCommerce Gift Cards Premium è sfruttata attivamente dai criminali informatici. Tale plugin è presente in più di 50.000 siti WordPress. Il bug consente agli aggressori di stabilire il pieno controllo su una risorsa vulnerabile.
Il plugin YITH WooCommerce Gift Cards Premium consente agli amministratori del sito di vendere buoni regalo nei loro negozi online. A novembre è stato trovato un bug critico monitorato come CVE-2022-45359 (9,8 punti sulla scala di valutazione della vulnerabilità CVSS). Tale bug consente agli aggressori non autenticati di caricare file su siti vulnerabili (comprese le web shell che forniscono il pieno controllo sulla risorsa).

La vulnerabilità interessa tutte le versioni del plugin fino alla 3.19.0.
La patch è apparsa come parte della versione 3.20.0. Da allora il produttore ha già rilasciato la versione 3.21.0 e ora consiglia vivamente di aggiornarla.
Gli analisti di Wordfence riferiscono che molti siti, purtroppo, stanno ancora utilizzando una versione vulnerabile del plugin. Questo non è sfuggito all’attenzione degli hacker criminali.
Lo sfruttamento del bug è in pieno svolgimento. Gli aggressori sfruttano la vulnerabilità per scaricare backdoor, eseguire codice in modalità remota e impossessarsi di siti Web altrui.
Gli specialisti hanno ricostruito l’exploit utilizzato dagli hacker e scrivono che la radice del problema risiede nella funzione import_actions_from_settings_panel, che è associata all’hook admin_init. Inoltre, questa funzione non esegue CSRF e controlli di depurazione dell’input, il che alla fine consente alle richieste POST a /wp-admin/admin-post.php di caricare eseguibili PHP dannosi sul sito.
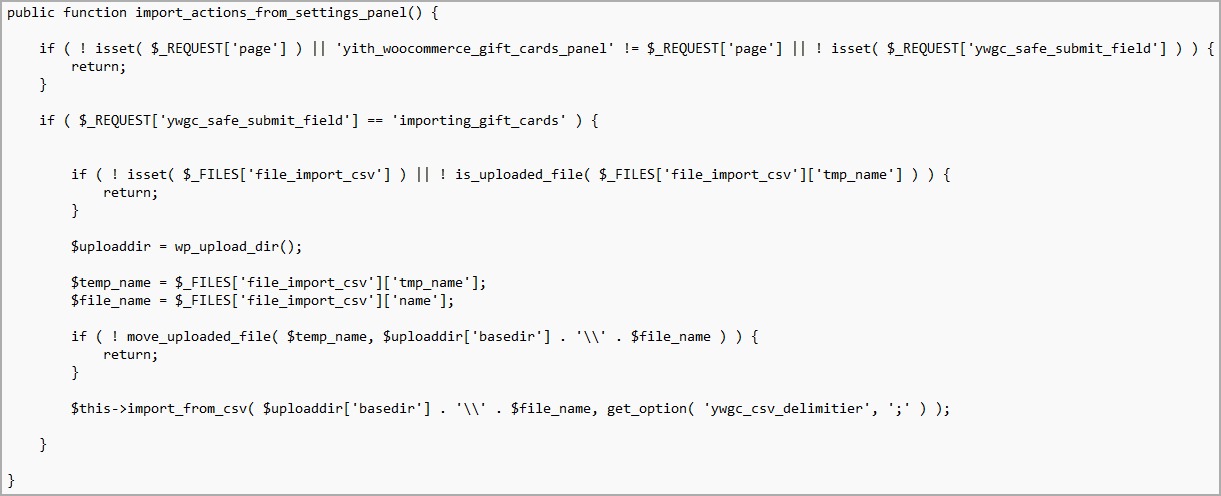
Questo viene visualizzato nei registri come richieste POST impreviste da indirizzi IP sconosciuti.
Wordfence ha rilevato che gli aggressori hanno caricato i seguenti file su siti vulnerabili:
Gli analisti scrivono che la maggior parte degli attacchi si è verificata a novembre, prima che gli amministratori avessero il tempo di correggere la vulnerabilità, ma il secondo picco di hack si è verificato il 14 dicembre 2022.
Una delle principali fonti di attacco è stato l’indirizzo IP 103.138.108.15, dal quale sono stati effettuati 19.604 tentativi di hacking su 10.936 siti. È seguito dall’indirizzo IP 188.66.0.135, da cui sono stati effettuati 1220 attacchi contro 928 siti.
Poiché gli attacchi sono ancora in corso, gli esperti raccomandano agli amministratori di aggiornare YITH WooCommerce Gift Cards Premium alla versione 3.21 il prima possibile.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].