


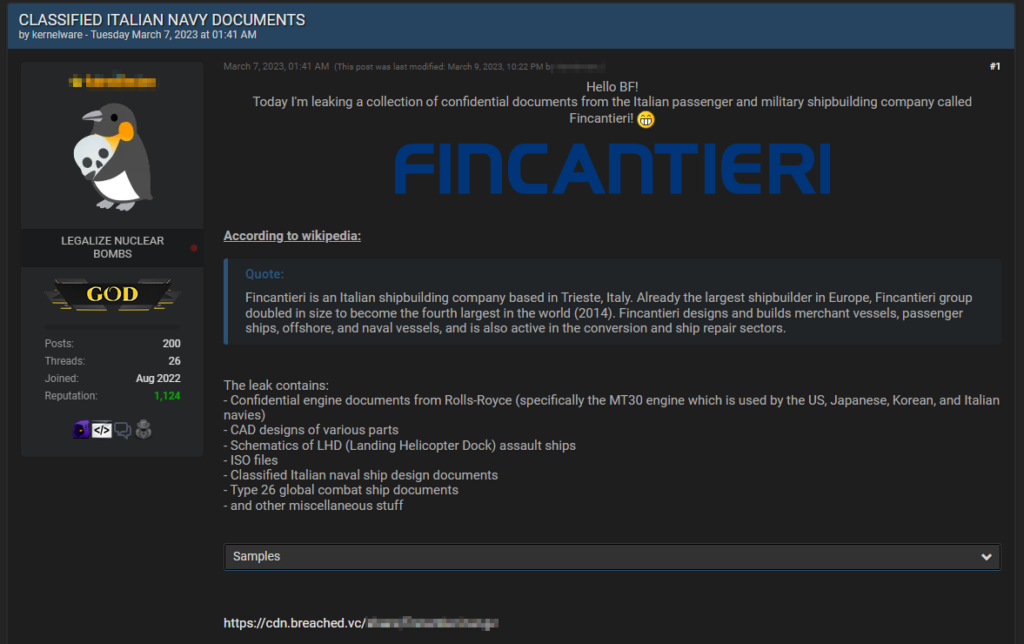
Sul famigerato forum underground Breach Forums, un criminal hacker ha pubblicato recentemente un post dove riporta una fuga di dati dell’italiana Fincantieri.
All’interno del post, il criminale informatico descrive il contenuto dei dati come “confidenziali”, riportando che tali dati contengono informazioni su motori (l’MT30 della Rolls Royce), disegni CAD, Schemi delle navi d’assalto, File ISO, documenti classificati di progettazione di navi da guerra italiane e altro ancora.

Il post completo pubblicato sul forum riporta quanto segue:
Oggi faccio trapelare una raccolta di documenti confidenziali della società italiana di costruzioni navali passeggeri e militari chiamata Fincantieri!

Citazione:
Fincantieri è una società cantieristica italiana con sede a Trieste, in Italia. E' il più grande costruttore navale in Europa, il gruppo Fincantieri ha raddoppiato le sue dimensioni fino a diventare il quarto più grande al mondo (2014). Fincantieri progetta e costruisce navi mercantili, navi passeggeri, offshore e navi militari, ed è attiva anche nei settori delle trasformazioni e delle riparazioni navali.


La fuga di dati contiene:
- Documenti confidenziali del motore Rolls-Royce (in particolare il motore MT30 utilizzato dalle marine statunitensi, giapponesi, coreane e italiane)
- Disegni CAD di varie parti
- Schemi di navi d'assalto LHD (Landing Helicopter Dock)
- File ISO
- Documenti classificati di progettazione di navi da guerra italiane
- Documenti di navi da combattimento globali di tipo 26
- e altre cose varie
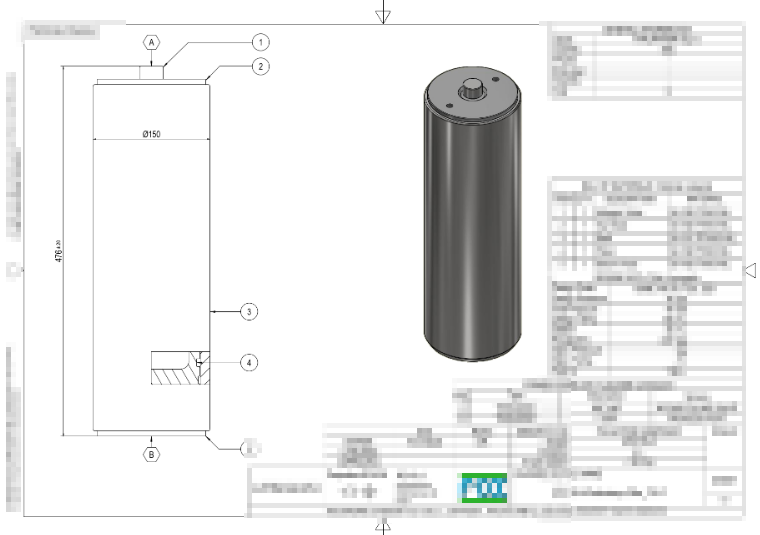
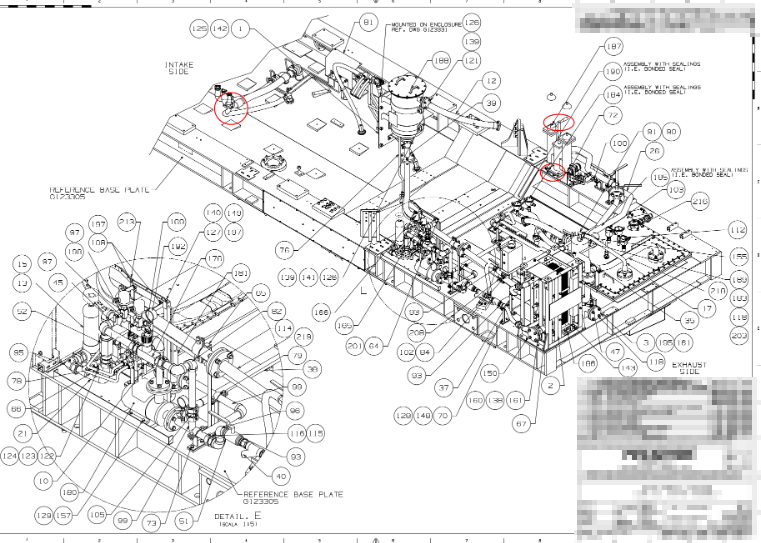
All’interno del post il criminale informatico mette a disposizione anche una serie di “samples” dove vengono riportate delle immagini che raffigurano disegni CAD di varie componenti e dei rendering 3D.
A quanto pare, tali disegni sono tutti marchiati con il logo Fincantieri, pertanto sembrerebbero essere autentici. Andando a scaricare l’archivio, viene riportato che si tratta di 16,7GB di dati, quindi ci troviamo di fronte ad una perdita importante di informazioni provenienti dall’aziende di Trieste.
A questo punto rimaniamo in attesa di una comunicazione ufficiale da parte di Fincantieri per comprendere la versione dei fatti, anche per capire da dove questi dati sono stati sottratti o se si tratta dello stesso data leak che ha coinvolto l’azienda nel 2018.
Nell’ultimo anno, molte perdite di dati sono avvenute non direttamente all’azienda colpita ma attraverso le infrastrutture di aziende terze (attacchi in supply-chain), pertanto non possiamo escludere anche tale modalità di attacco.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].