


I ricercatori di sicurezza informatica hanno scoperto un difetto nella progettazione dello standard del protocollo Wi-Fi IEEE 802.11, introdotto nel 1997. La vulnerabilità CVE-2022-47522 consente agli aggressori di indurre i punti di accesso a trasmettere i cosiddetti “frame di rete” in forma non crittografata, disponibili per l’intercettazione.
I frame Wi-Fi sono contenitori di dati costituiti da un’intestazione, un payload di dati e altre informazioni tra cui l’indirizzo MAC di origine e destinazione e dati di controllo. Questi frame vengono messi in coda e trasmessi in modo controllato per evitare collisioni e massimizzare le prestazioni di comunicazione.

I ricercatori hanno scoperto che i frame bufferizzati non sono sufficientemente sicuri contro gli aggressori. Di conseguenza, quest’ultimo può manipolare il trasferimento dei dati, falsificare i client, reindirizzare e acquisire frame di dati.
La radice della vulnerabilità risiede nel fatto che lo standard IEEE 802.11 include meccanismi di risparmio energetico che consentono ai dispositivi Wi-Fi di risparmiare energia mediante il buffering o l’accodamento dei frame destinati ai dispositivi inattivi.
Quando un dispositivo ricevente su una rete Wi-Fi entra in modalità standby, invia un frame al punto di accesso (router) con un’intestazione contenente un bit di risparmio energetico. Poiché il dispositivo è temporaneamente non disponibile, tutti i frame a esso destinati vengono messi in coda. Ma non appena il dispositivo si attiva e trasmette un wake-up bit, il punto di accesso rimuove i frame bufferizzati dalla coda, applica la crittografia e li trasmette alla destinazione.
I malfattori possono interferire con questo processo per mezzo di speciali strumenti software. I ricercatori hanno chiamato il loro strumento che svolge questa funzione “MacStealer” (da non confondere con il malware con lo stesso nome per macOS).
Pertanto, i potenziali hacker possono “mettere a dormire” manualmente un dispositivo connesso alla rete, creando così una coda di frame che il router gli trasmetterà successivamente. E quindi modificare il contesto di sicurezza dei frame e forzare il punto di accesso a trasmettere i frame accumulati in testo normale (senza crittografia) o crittografarli con la propria chiave.
I ricercatori riferiscono che i modelli di dispositivi di rete Lancom, Aruba, Cisco , Asus e D-Link sono suscettibili a questo tipo di attacco. L’elenco completo è di seguito.
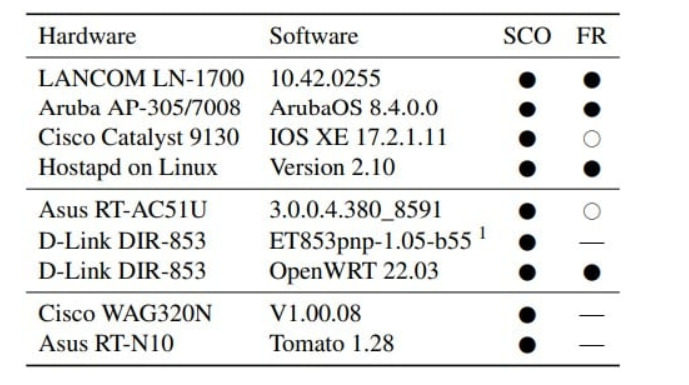
Dispositivi vulnerabili testati
Questi attacchi possono anche essere utilizzati per iniettare contenuto dannoso nei pacchetti TCP. “Questo potrebbe, ad esempio, essere sfruttato per inviare codice JavaScript dannoso alla vittima su connessioni HTTP non crittografate al fine di sfruttare le vulnerabilità nel browser del client”, affermano i ricercatori.
Il primo fornitore di apparecchiature di rete a riconoscere l’impatto di questa vulnerabilità è stato Cisco. Ha confermato che gli attacchi descritti nello studio possono avere successo contro i prodotti Cisco Wireless Access Point ei prodotti Cisco Meraki con funzionalità wireless. Tuttavia, Cisco ritiene improbabile che i frame ricevuti compromettano la sicurezza complessiva di una rete adeguatamente protetta.
Cisco consiglia di implementare la sicurezza del livello di trasporto per crittografare i dati in transito. Perché renderà i dati ricevuti inutilizzabili da un utente malintenzionato.
Attualmente non sono noti casi di uso dannoso della vulnerabilità scoperta dai ricercatori. Ma data l’enorme portata della distribuzione del protocollo IEEE 802.11, i ricercatori stessi hanno mostrato ai criminali informatici un nuovo percorso per accedere ai dati riservati degli utenti.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.