


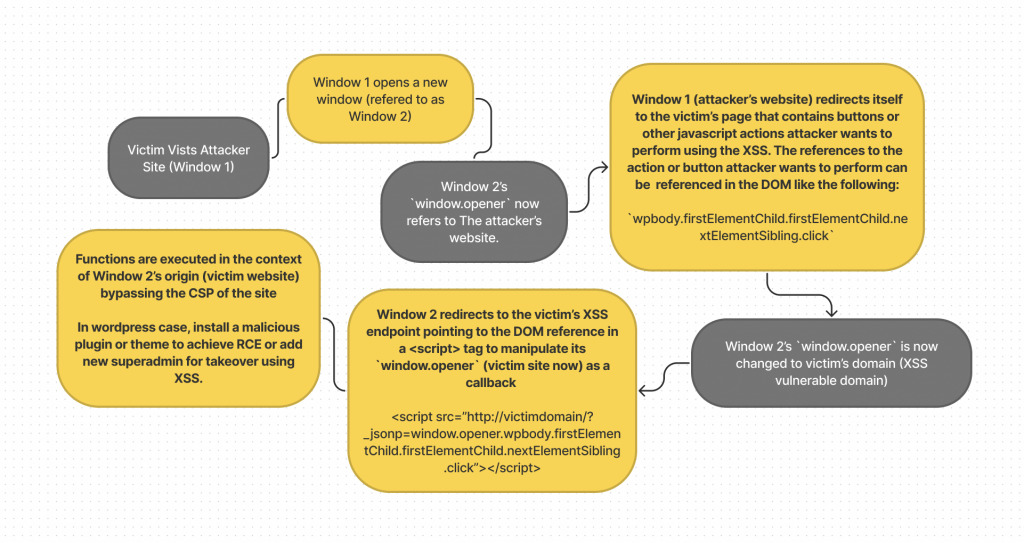
La tecnica di hacking, sviluppata dal ricercatore di sicurezza Paulos Yibelo, si basa sullo sfruttamento di una vulnerabilità che consente a un utente malintenzionato di eseguire azioni per conto di un altro utente.
La tecnica utilizza anche JSONP (JSON Basic Format Complement) per chiamare la funzione. Cose del genere potrebbero consentire la compromissione di un account WordPress, ma solo se esiste un exploit di cross-site scripting (XSS), che il ricercatore non ha ancora.

Yibelo ha affermato di non aver provato a utilizzare questo trucco su siti reali, limitando l’uso dell’exploit a un sito di test.
“Per il test, dovrei aspettare un utente di WordPress, quindi installare il plug-in ed eseguire un’iniezione di HTML”.
ha spiegato il ricercatore.
Secondo Yibelo, ha informato WordPress di questo hack tre mesi fa. Ma senza ricevere risposta, il ricercatore ha deciso di pubblicare i risultati del suo lavoro in un blog tecnico .
L’utilizzo di questo metodo di attacco è possibile in due scenari:
Le conseguenze di un simile attacco sono gravi. Se un utente malintenzionato può eseguire un’iniezione di HTML, quindi utilizzando la vulnerabilità trovata da Paulos, l’hacker sarà in grado di aggiornare l’iniezione di HTML a un vero e proprio XSS, che a sua volta può essere aggiornato a RCE (Remote COde Execution).
Il Daily Swig ha chiesto al team di sviluppo principale di WordPress di commentare lo studio, ma la società non ha ancora risposto.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]