


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Diritti
 Vulnerabilità
 Vulnerabilità
 Vulnerabilità
Ultime news
 Cyber News
La NSO utilizzava un sito fake di Facebook per distribuire Pegasus.
Secondo diversi rapporti, #Facebook è stato imitato dal "Gruppo NSO" per consentire di installare il loro #spyware #pegasus, probabilmente per...
Redazione RHC - 25 Maggio 2020
 Cyber Italia
Tridico: L’INPS? Stiamo riempiendo di soldi gli italiani, 26 Mnd di euro a 18 Mln di cittadini
#Presidente Tridico, come riassumerebbe il lavoro di questi mesi? "In modo sintetico? L’#INPS paga".Vi siete trovati in trincea per tre...
Bajram Zeqiri - 24 Maggio 2020
 Cyber News
Nuovo jailbreak per iOS by Unc0ver.
Nuovo jailbreak per iOS by Unc0ver. Un team di #hacker, #ricercatori di sicurezza e #ingegneri hanni rilasciato oggi un nuovo...
Redazione RHC - 24 Maggio 2020
 Cyber News
22 milioni di record di persone indiane nei forum delle darknet.
Secondo la società di #intelligence #Cyble, i #criminali #informatici hanno pubblicato i dati personali di 22 milioni di indiani in...
Redazione RHC - 24 Maggio 2020
 Cyber News
Come posso sapere se i miei account sono stati violati?
Spesso ci viene fatta questa domanda, come verificare se un #account sia stato violato. Esistono oggi molti siti che riportano...
Redazione RHC - 24 Maggio 2020
 Cyber News
TIM: un piccolo Project Zero tutto italiano.
Da qualche mese, sulle pagine del sito di www.telecomitalia.com, è stata pubblicata una pagina che mostra una serie di #vulnerabilità...
Bajram Zeqiri - 24 Maggio 2020
 Cyber News
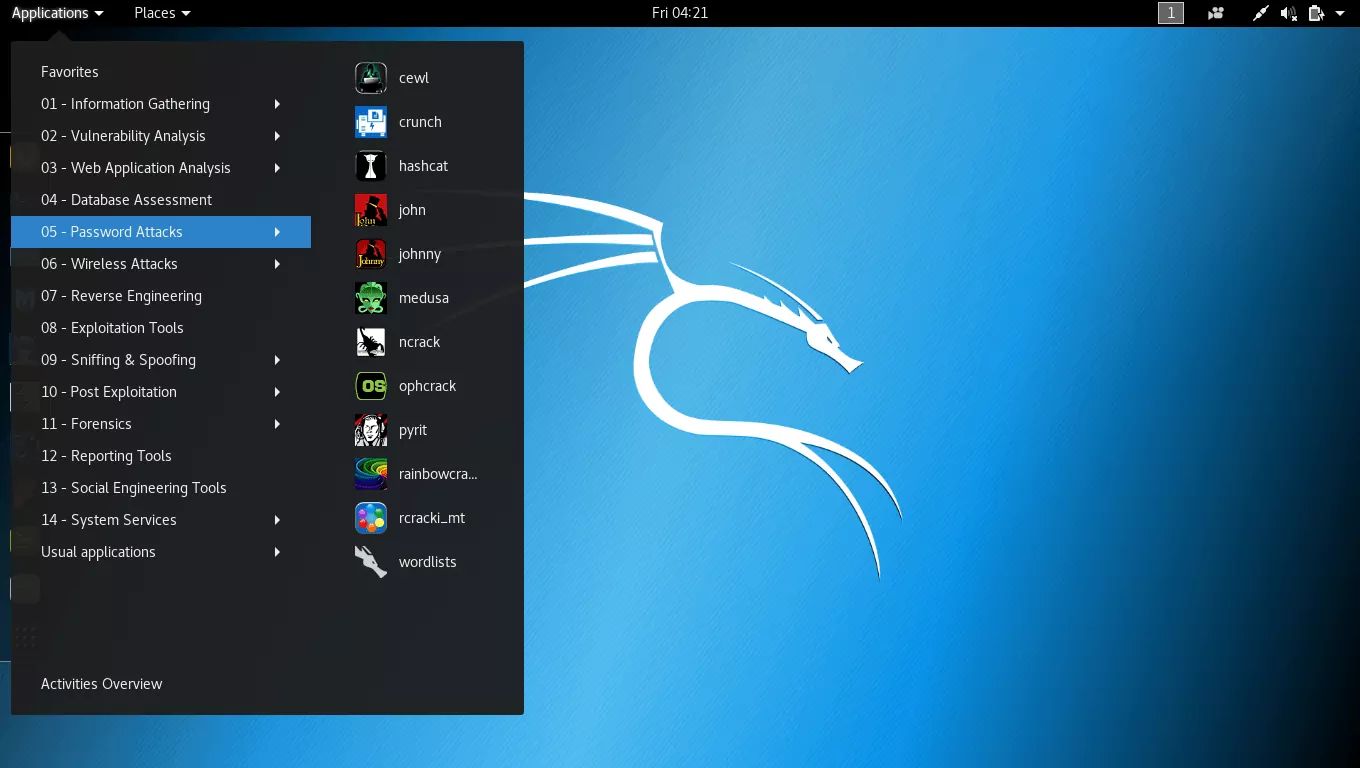
Quali sono le prime 10 cose da fare dopo l’installazione di Kali Linux?
#Kali #Linux è considerata una delle migliori distribuzioni Linux per #hacking, è sviluppata da #Offensive #Security per offrire una piattaforma...
Redazione RHC - 24 Maggio 2020
 Cyber News
Facebook: la metà dei lavoratori in Smart Working da qua ai prossimi 10 anni.
#Facebook abbraccerà permanentemente il lavoro a #distanza, anche dopo che i blocchi dei #coronavirus si saranno attenuati, ha detto Mark...
Redazione RHC - 23 Maggio 2020
 Cyber News
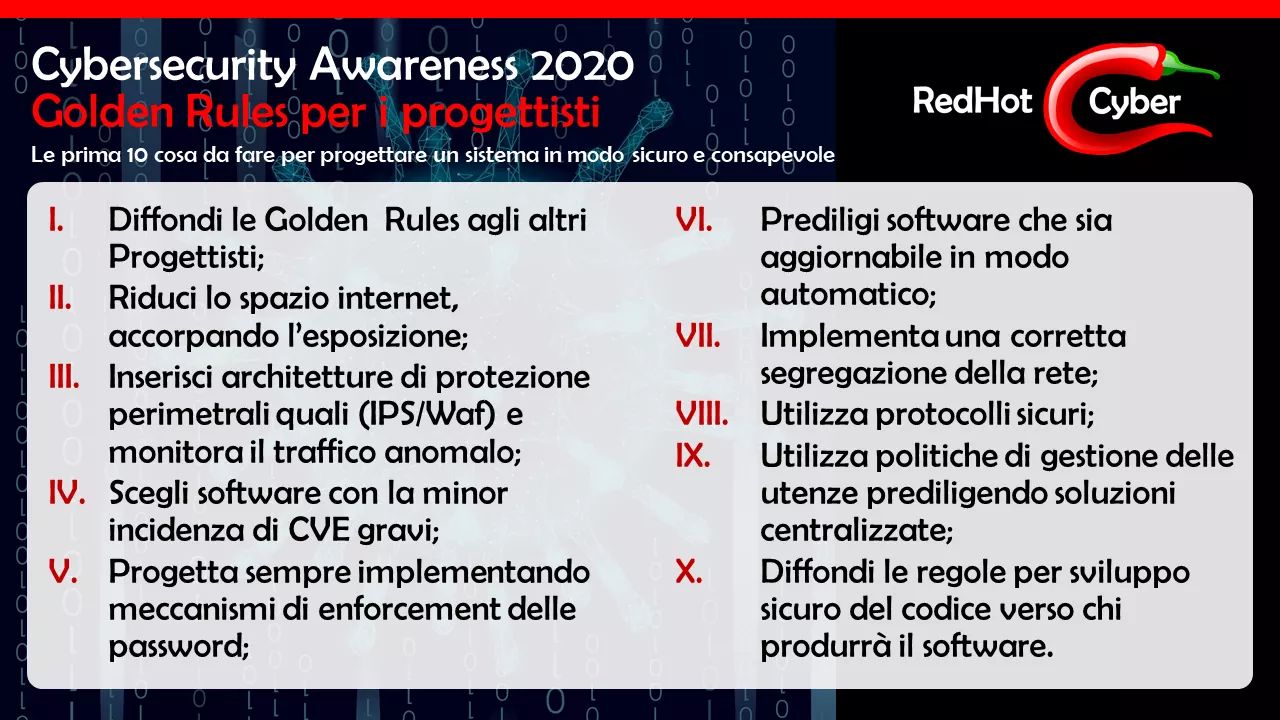
Golden Rules sulla Sicurezza Informatica.
Quante volte abbiamo parlato di “#consapevolezza al #rischio”? Ora vogliamo fare di più, vogliamo creare con voi le #goldenrules per...
Redazione RHC - 23 Maggio 2020
 Cyber News
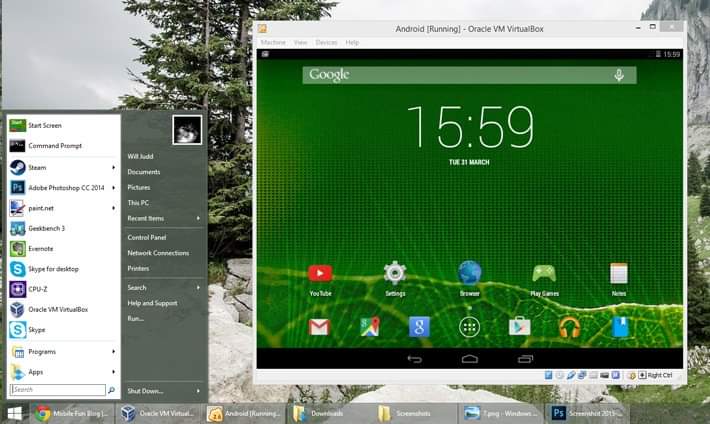
Come installare Android 9.0 su VirtualBox per attività di Hacking.
Android è il sistema operativo #opensource basato su #Linux più utilizzato, con 2,5 miliardi di #utenti attivi. A causa della...
Manuel Roccon - 23 Maggio 2020
 Vulnerabilità
Il 70% dei bug critici di Chrome sono nella gestione della memoria.
Circa il 70% di tutti i gravi #bug di #sicurezza individuati su #Chrome, sono problemi di gestione della #memoria, hanno...
Agostino Pellegrino - 23 Maggio 2020
 Cyber News
Edward Snowden potrà tornare in america solo in manette nel corso della sua vita.
Il reporter del Washington Post, vincitore del premio #Pulitzer, che ha documentato la portata della #sorveglianza del #governo degli Stati...
Redazione RHC - 23 Maggio 2020
Numero di articoli trovati: 14694
Active Directory e ransomware, è ora una priorità. Ecco come le aziende stanno rispondendo.
Per anni, Active Directory è stato un obiettivo primario per gli aggressori che cercavano di ottenere un vantaggio nelle risorse aziendali di alto valore, ma non è stato in primo...


Underground: i membri di REvil si trasformano, ma continuano nelle loro malefatte.
Juan Antonio Velasco, analista di sicurezza informatica presso il colosso spagnolo dei servizi finanziari Santander Group, ha parlato dei recenti cambiamenti di carriera di quattro presunti membri del gruppo ransomware...
Il laboratorio di Intel in Costa Rica che tratta CPU “Giurassiche” è funzionante.
Il Wall Street Journal ha appreso dell'esistenza di un laboratorio segreto Intel situato in Costa Rica. In questa struttura, l'azienda immagazzina migliaia di hardware di varie vecchie apparecchiature informatiche in...
Hacker famosi: Mafia Boy, il mago del DDoS
Oggi conosceremo un altro grande black hacker del passato. Parleremo di Michael Calce, noto ai più come Mafiaboy, uno degli hacker più famosi e ricercati al mondo. Si tratta di...
Negli ultimi mesi, 300.000 utenti hanno scaricato malware dal play-store.
Gli esperti di ThreatFabric hanno scoperto che i trojan bancari distribuiti tramite Google Play Store hanno infettato più di 300.000 dispositivi. Il malware si è travestito da scanner di codici...
226 vulnerabilità rilevate sui router comuni. Milioni di utenti a rischio.
Come spesso abbiamo riportato su RHC, siamo ancora indietro con le best-practices di sicurezza informatica sui firmware e questa è una ennesima riprova. I ricercatori di sicurezza hanno analizzato nove...
Una piccola Agenzia di Sicurezza creata a Vicenza per rispondere agli attacchi informatici.
Il Consiglio Provinciale di Vicenza ha avviato un tavolo permanente sulla sicurezza informatica, lo riporta la rivista tviweb on-line television di Vicenza. Si tratta di una task force contro gli...
Twitter vieta la pubblicazione di fotografie di persone senza il loro consenso.
L'amministrazione del social network Twitter ha rivisto la propria politica sulla privacy, vietando la pubblicazione di foto o video di persone senza il loro consenso. Fino ad ora, la gestione...
La Polizia Postale recupera 16 milioni di euro dal dark-web.
La sezione Sezione Financial Cybercrime della Polizia Postale ha riportato che l'Italia è stata il paese leader in Europa nel contrasto alla vendita di codici illegali di carte di credito...
Motivazioni degli attacchi informatici da parte di Russia e Cina.
Sia la Russia che la Cina hanno squadre di cyber-soldati, addestrati dallo stato nazionale, ed entrambi i paesi vedono gli attacchi informatici come un'estensione naturale del modo in cui raggiungono...
