


 News
 Discover
 Newsletter
Articoli in evidenza
 Hacking
 Innovazione
 Cybercrime
 Cyber Italia
 Cyberpolitica
Ultime news
 Vulnerabilità
Google avvia la caccia ai bug sul software opensource tramite il Vulnerability Reward Program (VRP)
Google ora pagherà i ricercatori di sicurezza per trovare e segnalare bug sulle ultime versioni del software open source rilasciato...
Agostino Pellegrino - 8 Settembre 2022
 Cyber News
Una nuova materia tutta sul digitale sta per arrivare nelle scuole tedesche
Dopo le vacanze estive, dodici scuole in Germania avvieranno un progetto pilota che unisce informatica, economia ed ecologia. La Camera...
Redazione RHC - 8 Settembre 2022
 Innovazione
Dreamer: da Berkeley l’algoritmo AI che fa camminare un cane robot dal nulla in un’ora
Hai mai visto una piccola gazzella imparare a camminare? Un cerbiatto con le gambe lunghe il quale si alza in...
Stefano Gazzella - 8 Settembre 2022
 Cyber News
Una quadro fatto da una AI ha vinto il concorso in Arte Digitale
L'artista dei media Jason Allen ha partecipato a un concorso artistico alla Colorado State Fair e ha annunciato la scorsa...
Redazione RHC - 7 Settembre 2022
 Cyber Italia
Attacco informatico all’italiana Canarbino. Il terzo in una settimana alle infrastrutture energetiche italiane
Sembra che dopo l'attacco informatico alla ENI e poi alla GSE, ancora non sia terminata l'ondata di attacchi cyber alle...
Bajram Zeqiri - 7 Settembre 2022
 Cyber News
Vodafone emette un comunicato in relazione ai dati in possesso di Kelvin Security
Come avevamo riportato in precedenza, 320GB di dati di Vodafone Italia erano stati messi in vendita su Telegram dalla cybergang...
Redazione RHC - 6 Settembre 2022
 Cybercrime
Il cybercrime prende di mira i migliori dirigenti su Office 365 con lo schema di bypass MFA
Uno schema di compromissione della posta elettronica aziendale rivolto a CEO e CFO che utilizzano su Microsoft Office 365 combina...
Sandro Sana - 6 Settembre 2022
 Cybercrime
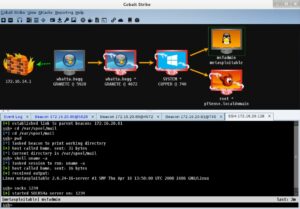
: Cobalt Strike sta per essere abbandonato per Sliver framework
Secondo un rapporto di Microsoft , gli hacker governativi, i criminali informatici e altri attori delle minacce stanno utilizzato sempre...
Sandro Sana - 6 Settembre 2022
 Cyber News
TikTok è stato violato? Facciamo il punto di una presunta perdita di un miliardo di utenti
Un presunto hack di TikTok potrebbe aver esposto i dati di oltre 1 miliardo di utenti, hanno avvertito dei ricercatori di sicurezza informatica. Le...
Redazione RHC - 6 Settembre 2022
 Cybercrime
E’ stato Lockbit 3.0 a colpire il Comune di Gorizia. 9gg alla pubblicazione dei dati
La famigerata banda ransomware Lockbit 3.0, colpisce un’altra pubblica amministrazione italiana. Come avevamo riportato qualche giorno fa, il comune italiano...
Pietro Melillo - 5 Settembre 2022
Cyber News
La Marina militare USA effettua attacchi simulati senza preavviso
Due anni fa, due leader dell'informazione della Marina hanno deciso di attaccare le proprie reti in esercitazioni programmate, senza preavviso....
Redazione RHC - 5 Settembre 2022
 Cyber News
TA423 (aka Red Ladon, APT40 e Leviathan) attacca le organizzazioni nel Cinese Meridionale
Proofpoint e PwC Threat Intelligence hanno monitorato una campagna di cyber-spionaggio in Australia, Malesia ed Europa tra aprile e giugno...
Redazione RHC - 5 Settembre 2022
Numero di articoli trovati: 14636
Ancora uno 0day su Google Chrome sfruttato attivamente. Aggiornare immediatamente
Google ha rilasciato aggiornamenti di sicurezza per correggere un difetto di gravità elevata nel suo browser Web Chrome che, a suo dire, viene attivamente sfruttato. Tracciato come CVE-2023-3079, la vulnerabilità è...


Il sextortion è arrivato. L’FBI annuncia un aumento di contenuti deepfake a scopo di estorsione
Il Federal Bureau of Investigation (FBI) sta mettendo in guardia il pubblico sui contenuti deepfake generati dall'intelligenza artificiale creati per schemi di sextortion. "I progressi tecnologici migliorano continuamente la qualità, la personalizzazione e l'accessibilità...
Quale sarà il sostituto di Breach Forums? Intanto su LeakBase 5000 utenti dell’italiana Naturalvision sono online
Dopo la chiusura di Breach Forums, molti sono i forum underground che stanno tentando di fare il "colpo" per posizionarsi come il punto di riferimento della criminalità informatica. Come avevamo...
L’Ucraina invade la Russia! Ma era solo un attacco hacker
Le stazioni radio in diverse regioni russe al confine con l'Ucraina lunedì hanno trasmesso un falso annuncio di "stato di emergenza" con una voce simile a quella del presidente Vladimir...
E’ stata la cybergang Cl0p a sfruttare gli 0day di MOVEit Transfer. Lo riporta Microsoft e forse siamo solo all’inizio
Microsoft ha collegato la banda di ransomware Clop a un recente attacco che sfrutta una vulnerabilità zero-day nella piattaforma MOVEit Transfer per sottrarre dati alle organizzazioni . "Microsoft attribuisce gli attacchi che sfruttano la vulnerabilità CVE-2023-34362 MOVEit...
Atomic Wallet: 35 milioni di dollari in criptovaluta rubati agli utenti
Gli sviluppatori del portafoglio di criptovalute Atomic Wallet stanno indagando su una serie di incidenti in cui i portafogli di alcuni clienti sono stati hackerati e svuotati. Non è ancora chiaro...
I processori AMD EPYC 7002 dopo 1044 giorni di funzionamento vanno in blocco
Gli sviluppatori AMD hanno segnalato che è stato identificato un bug insolito nei processori AMD EPYC 7002. Il bug porta al fatto che dopo 1044 giorni di funzionamento continuo (2 anni e 10...
Il 50% dei guadagni in valuta estera della Corea del Nord è frutto degli hacker nazionali
Il regime nordcoreano ricava circa la metà di tutti i suoi guadagni in valuta estera da attacchi informatici di furto di criptovalute e altre attività di hacking dannoso. Lo ha annunciato un alto...
La firma SMB diventa obbligatoria su Windows: Ecco cosa cambia
Microsoft ha annunciato che dal 2 giugno tutte le connessioni alle risorse di rete in Windows Insider Build 25381 richiederanno la firma SMB per impostazione predefinita. Questa è una precauzione contro gli attacchi di inoltro NTLM (attacchi come NTLM Relay), in cui...
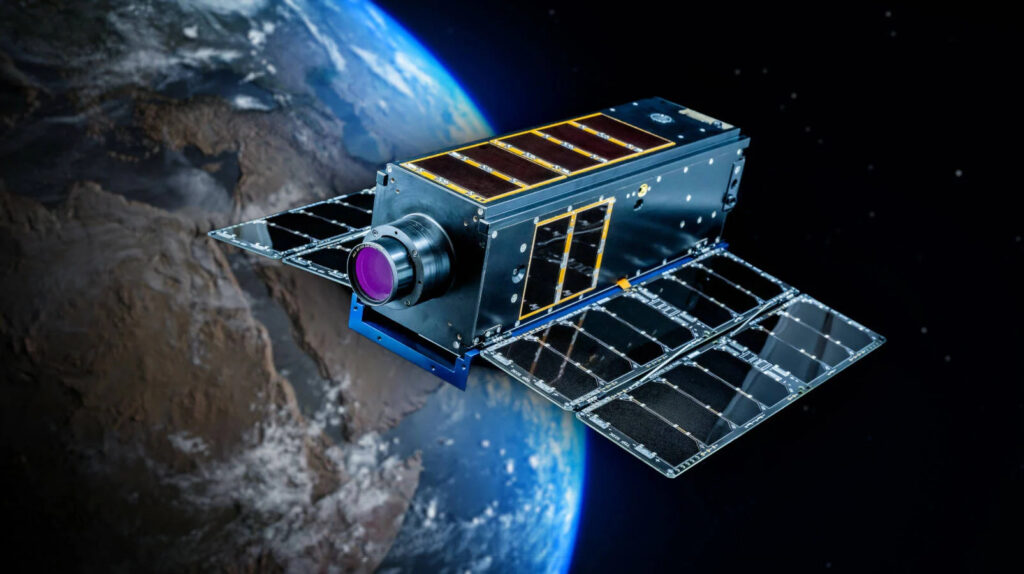
Che l’hacking satellitare abbia inizio! Al DEF CON, 5 squadre di hacker pronti a violare il satellite Moonlighter
Oggi gli Stati Uniti lanceranno il satellite Moonlighter, che sarà il primo banco di prova spaziale al mondo per gli hacker. 5 squadre di hacker della conferenza DEF CON cercheranno di...
