


 News
 Discover
 Newsletter
Articoli in evidenza
 Cybercrime
 Innovazione
 Vulnerabilità
 Cybercrime
 Vulnerabilità
Ultime news
 Cyber News
2 giorni per lasciare Instagram. Poi in Russia verrà bloccato.
Come vi potreste sentire, se da un giorno ad un altro vi venga detto che il noto social Network Instagram...
Redazione RHC - 11 Marzo 2022
 Cybercrime
La cyber-gang LAPSUS$ potrebbe aver violato Vodafone. 200GB di codice sorgente online.
La società di telecomunicazioni Vodafone ha avviato un'indagine su un possibile data breach, dopo le dichiarazioni del gruppo di cybercriminali...
Pietro Melillo - 11 Marzo 2022
 Cyber News
La Russia dopo il blocco di Facebook sta passando ad Instagram
L'agenzia Russa Roskomnadzor (il servizio federale per la supervisione delle comunicazioni, della tecnologia dell'informazione e dei mass media) ha chiesto...
Redazione RHC - 11 Marzo 2022
 Cyber News
Protonmail, continuerà a funzionare in Russia.
“Mentre il conflitto continua, stiamo assistendo ad un forte aumento di servizi, che riflettono il desiderio dei normali cittadini russi...
Redazione RHC - 11 Marzo 2022
 Cybercrime
L’evoluzione del cybercrime punta agli impiegati infedeli
Ne avevamo parlato già a suo tempo, quando la cybergang LockBit 2.0 aveva avviato una ricerca di impiegati infedeli che li aiutassero...
Pietro Melillo - 11 Marzo 2022
 Cyber News
Anonymous viola il Roskomnadzor ed esfiltra 820 GB pari a 360.000 file
Gli hacktivisti di Anonymous affermano di aver pubblicato il database di Roskomnadzor (il servizio federale per la supervisione nella sfera della connessione e...
Redazione RHC - 11 Marzo 2022
 Cyber News
NB65 pubblica i dati di Kaspersky, ma non c’è traccia del source-code
“Tutte le agenzie entro 30 giorni di calendario dall’emanazione di questa direttiva, identificheranno l’uso o la presenza di prodotti a marchio...
Redazione RHC - 11 Marzo 2022
 Cyber News
Francia e cyber-war: problemi di sicurezza informatica e un satellite hackerato
Dallo scoppio della guerra in Ucraina, i funzionari del governo e della sicurezza informatica nelle aziende sono stati in perenne...
Redazione RHC - 10 Marzo 2022
 Cyber News
Cosa significa veramente “guerra informatica”?
Dall'ingresso delle truppe russe nel territorio ucraino, anche l'Ucraina è stata oggetto di numerosi attacchi informatici. Tuttavia, qual è il...
Redazione RHC - 10 Marzo 2022
 Cyber News
squad303 invia 5 milioni di messaggi anti-propaganda ai cittadini russi
Un esercito digitale in tutto il mondo lavora per contrastare le operazioni di disinformazione della Russia e ha inviato più...
Redazione RHC - 10 Marzo 2022
 Cyber News
Il codice sorgente di Kaspersky violato dal gruppo NB65 sarà online?
La guerra continua, sia sul fronte convenzionale e incessantemente sul fronte cyber. Dopo la scesa in campo degli hacktivisti di...
Redazione RHC - 10 Marzo 2022
 Cyber News
Un vettori di amplificazione DDoS di 4,3 miliardi ad 1 è stato rilevato.
Recentemente è stata scoperta una vulnerabilità zero-day nel sistema telefonico aziendale Mitel MiCollab (CVE-2022-26143). Questa vulnerabilità, denominata TP240PhoneHome, può essere utilizzata per lanciare attacchi di...
Redazione RHC - 9 Marzo 2022
Numero di articoli trovati: 14644
Il gruppo Black Basta ha rubato i dati di un appaltatore della sicurezza nucleare del governo USA
Sargent & Lundy, una società di costruzione e ingegneria con sede a Chicago che ha progettato centinaia di centrali elettriche negli Stati Uniti. E' stata vittima di un attacco ransomware...


Altro che rimborsi dell’Agenzia delle Entrate: è phishing!
La Polizia Postale e delle Comunicazioni ha segnalato una nuova campagna di phishing sempre a tema Agenzia delle Entrate condotta in parallelo rispetto alla campagna del malware Ursnif. Stavolta con...
WALL-E di Microsoft può falsificare la voce di una persona in modo altamente credibile
Recentemente si è venuti a conoscenza che la nuova rete neurale VALL-E di Microsoft è in grado di falsificare la voce di una determinata persona, riporta scrive ArsTechnica. Secondo quanto riferito,...
Twitter sostiene che i dati trapelati sono probabilmente raccolti da varie fonti online
Secondo una dichiarazione di Twitter, il social network non ha trovato alcuna prova che i dati rubati di 235 milioni di utenti siano stati ottenuti sfruttando una vulnerabilità nei suoi sistemi. Gli esperti hanno...
Vulnerabilità 0day di FortiOS SSL-VPN utilizzata in attacchi contro governi e grandi organizzazioni
La vulnerabilità zero-day in FortiOS SSL-VPN, che Fortinet ha corretto a dicembre, è stata utilizzata dai criminali informatici in attacchi contro governi e varie grandi organizzazioni. I criminali informatici hanno...
Il governo iraniano utilizza la sorveglianza per catturare le donne che violano le leggi sull’hijab
Dopo mesi di proteste in Iran, ora il governo iraniano sta utilizzando strumenti più sottili per controllare l'uso dell'hijab da parte delle donne nel Paese. Il termine hijab (in arabo: ﺣﺠﺎب,...
Royal Mail colpita da un ransomware. Potrebbe essere LockBit
Gli aggressori informatici hanno preso di mira Royal Mail, una importante azienda postale britannica, quotata alla borsa di Londra, fondata nel 1516. I criminali informatici hanno minacciato di rendere pubbliche le informazioni esfiltrate dalle infrastrutture IT...
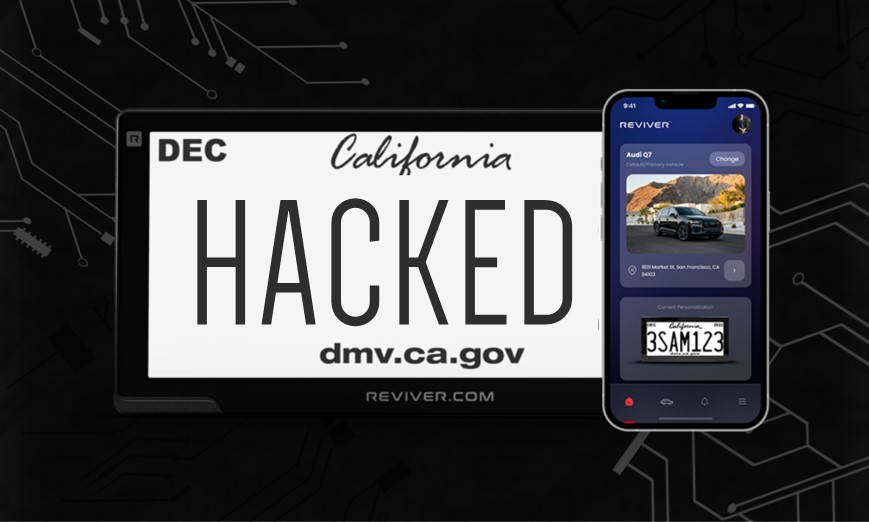
Targhe digitali: le targhe ad inchiostro elettronico adottate in California possono essere riprogrammate
Lo scorso autunno, la California ha consentito l'uso di targhe digitali che funzionano con inchiostro elettronico (e-ink). Meno di sei mesi dopo, i ricercatori hanno già scoperto delle vulnerabilità in questo...
Microsoft rilascia 98 fix nel suo primo patch Tuesday del 2023. Ma gli altri non sono da meno
Durante il primo Patch Tuesday, Microsoft ha rilasciato patch per 98 diverse vulnerabilità, incluso un problema zero-day già sfruttato dai criminali informatici. Il primo bug 0day di quest'anno ha ricevuto...
Una vulnerabilità critica sui vecchi router Cisco non verrà corretta dall’azienda
Cisco ha avvisato i suoi clienti di una vulnerabilità di bypass dell'autenticazione critica per la quale è già disponibile un exploit sulla rete. Il problema è aggravato dal fatto che il bug...
