News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Cina: 469 arrestati per crimini informatici che si spacciavano da ragazze online.
Il 15 settembre, in Cina si è svolta un'operazione di polizia su larga scala per catturare e arrestare 469 criminali che si spacciavano per ragazze in modo che le vittime...


I server Exchange beneficeranno di una mitigazione più veloce ai bug di sicurezza.
Microsoft ha aggiunto una nuova funzionalità a Exchange Server che interverrà automaticamente per correggere le vulnerabilità ad alto rischio, come quelle rilevate ad inizio anno. Ciò dovrebbe proteggere i server...
Lo spyware FinSpy può sostituire il bootloader UEFI di Windows.
Abbiamo parlato molto di Pegasus nei mesi scorsi, ma come abbiamo detto in precedenza, non esiste solo la NSO Group tra quelle aziende che vengono definite come PSOA (private sector...
Cloud italiano: TIM, Leonardo, Sogei e Cdp Equity si consorziano e sono al nastro di partenza.
Ci siamo.Da ieri, 4 big italiane si sono candidate per costruire le infrastrutture del cloud italiano. Si tratta di TIM, Leonardo, Sogei e Cassa depositi e prestiti (Cdp Equity) che...
L’Università Bocconi multata di 200mila euro per l’uso di software di riconoscimento facciale.
Si chiama "proctoring", il software che viene utilizzato per il monitoraggio a distanza e per bloccare tutte le altre attività sui computer di una persona (in questo caso di ragazzi...
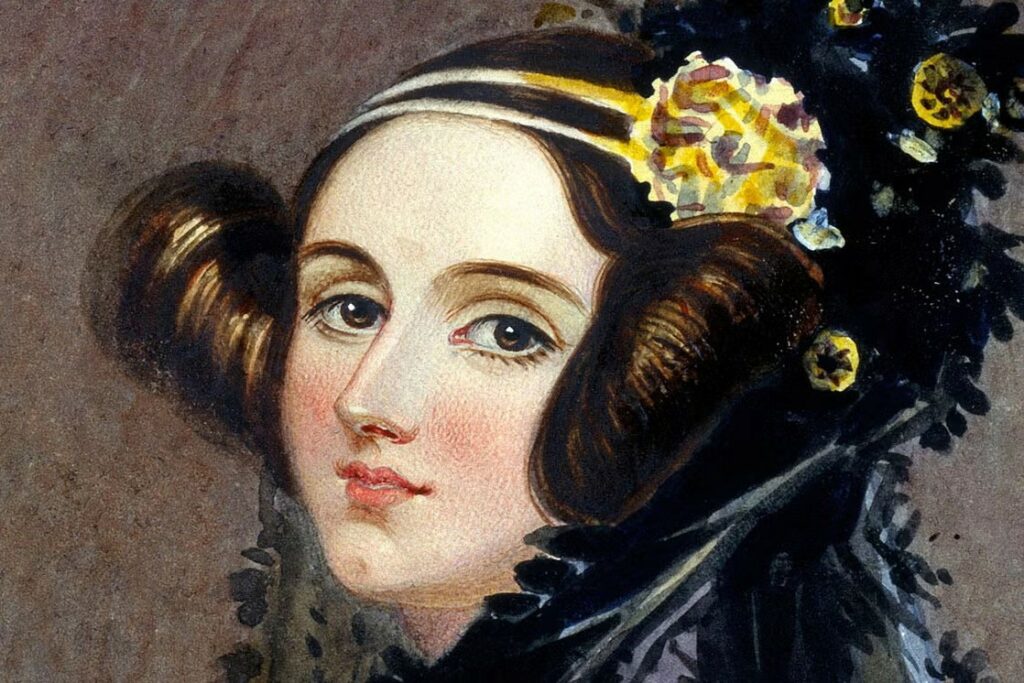
Ada Lovelace e Charles Babbage, pionieri del calcolo automatico programmabile
Author: Antonio Piovesan Gran Bretagna, decenni centrali del XIX secolo, tempi di ambizioni ingegneristiche senza precedenti. Ingegneria, trasporti, comunicazioni, architettura, scienza e manifattura sono in uno stato evolutivo febbrile. Inventori...
Anche le versioni precedenti di Android avranno il ripristino automatico delle autorizzazioni.
Gli sviluppatori di Google hanno annunciato che a dicembre 2021 la funzione di ripristino automatico delle autorizzazioni verrà trasferita da Android 11 alle versioni precedenti del sistema operativo mobile (fino...
7,4 milioni di vaccinati Covid Italiani nuovamente in vendita online.
Questo è quello che avviene nelle underground, relativamente alla rivendita dei dati. I dati trafugati vengono costantemente riproposti, fino a quando non hanno più un valore vuoi perché sono disponibili...
Apple ignora l’aiuto della community hacker e fa male solo a se stessa.
Il ricercatore, noto con il soprannome Illusion of Chaos, ha pubblicato descrizioni dettagliate ed exploit per tre vulnerabilità 0-day in iOS. Spiega di aver informato Apple di questi problemi all'inizio...
Kaspersky migliora la protezione dal ransomware in Linux.
Gli sviluppatori di Kaspersky Lab hanno aggiunto nuove funzioni alla soluzione Kaspersky Security per ambienti virtuali e cloud. In particolare, le innovazioni hanno interessato l'applicazione Kaspersky Endpoint Security for Linux,...