News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
APT29 sfrutta exploit NSO per attaccare utenti iOS e Android: Aggiornamenti e nuovi attacchi
I ricercatori del Google Threat Analysis Group (TAG) hanno parlato dell'attività del gruppo criminale informatico APT29: gli aggressori presumibilmente associati alla Russia hanno utilizzato gli exploit del gruppo NSO per...


Lookiero Sotto Attacco: Milioni di Dati in Vendita sul Dark Web
Lookiero è un servizio di moda online che offre consulenza di stile personalizzata, inviando ai suoi utenti una selezione di abbigliamento e accessori scelti da stilisti professionisti. Attraverso un abbonamento,...
L’importanza della trasparenza in caso di un incidente informatico
E’ una cosa che non vorresti mai accadesse e che non vorresti mai gestire, nessuno lo vorrebbe, ma va messo in conto (e se non lo hai fatto, mettilo in...
Fuoriuscita… di dati dal sito ufficiale di Durex India. Numeri, indirizzi ed email esposti dei clienti
Durex India, la filiale indiana di un noto marchio, ha accidentalmente divulgato i dati personali dei suoi clienti, inclusi nomi completi, numeri di telefono e dati degli ordini. Il ricercatore...
Un ingegnere Blocca 254 Server per Estorcere la Sua Azienda, ma una Ricerca tramite Proxy lo Tradisce
Un ex ingegnere delle infrastrutture IT di un'anonima società del New Jersey è stato arrestato dopo aver bloccato l'accesso agli amministratori a 254 server e aver tentato di estorcere un...
Non solo Pavel Durov. Dietro Telegram e VKontakte c’è un vero Genio. Il fratello Nikolai
Come Steve Jobs sta a Steve Wozniak, Pavel Durov sta a suo fratello Nikolai Durov. Nikolai Durov, nato il 21 novembre 1980 a Leningrado, è una delle figure più misteriose...
Una Pizza Margherita Molto Cara! Phishing e frodi telematiche che mirano allo Stomaco
I ricercatori di BforeAI hanno identificato una massiccia campagna di phishing contro le catene internazionali di pizzerie, con conseguenti perdite finanziarie significative. L'indagine è iniziata dopo aver ricevuto informazioni dalle forze di...
Zero-day in WPS Office. Il gruppo APT-C-60 utilizza exploit per installare la backdoor SpyGlace
I ricercatori hanno scoperto che il gruppo sudcoreano APT-C-60 sta utilizzando una vulnerabilità critica legata all'esecuzione di codice in modalità remota in Kingsoft WPS Office per Windows per implementare una...
Nuovo Bug Bounty per Google Chrome: fino a 250.000 dollari per un exploit RCE
Google raddoppia i pagamenti per le vulnerabilità riscontrate nel browser Chrome. Ora la ricompensa massima per un bug raggiunge i 250.000 dollari. È stato riferito che la società ora valuterà le vulnerabilità...
Backdoor HZ Rat per Apple macOS: Attacchi Mirati a WeChat e DingTalk
Gli specialisti di Kaspersky Lab hanno scoperto la versione macOS della backdoor HZ Rat, che attacca gli utenti dei servizi di messaggistica aziendale DingTalk e WeChat. Alcune versioni della backdoor...
Ultime news
 Cybercrime
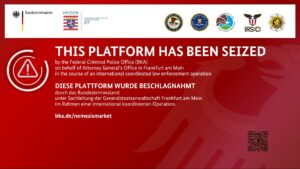
Darknet Shock: La Polizia Tedesca Chiude Nemesis, il Gigante del Mercato Illegale!
Le autorità tedesche, in collaborazione con quelle lituane e statunitensi, hanno condotto un’operazione congiunta che ha portato alla chiusura di...
Sandro Sana - 24 Marzo 2024
 Cyber News
Scopri le strategie di mitigazione DDoS raccomandate da CISA e FBI per gli enti pubblici
Il governo degli Stati Uniti ha rilasciato nuove linee guida per affrontare gli attacchi DDoS (Distributed Denial of Service). Tale...
Sandro Sana - 24 Marzo 2024
 Cybercrime
Il gruppo APT Cloud Werewolf attacca organizzazioni russe e bielorusse
Il gruppo hacker APT noto come "Cloud Werewolf" ed attivo dal 2014 ha avviato una campagna di spearphishing rivolta ad...
Davide Santoro - 24 Marzo 2024
 Cyber News
Apple è nei guai. Con GoFetch è possibile ottenere dati crittografati su processori M1, M2 e M3
Un gruppo di scienziati ha pubblicato informazioni su un attacco side channel denominato GoFetch. Il problema riguarda una grave vulnerabilità nei...
Redazione RHC - 24 Marzo 2024
 Vulnerabilità
UnSaflok: il bug di sicurezza che apre le porte di 13.000 hotel senza preavviso
I ricercatori hanno scoperto vulnerabilità che colpiscono 3 milioni di serrature elettroniche RFID Saflok installate in 13.000 hotel e case...
Agostino Pellegrino - 23 Marzo 2024
 Innovazione
l’intelligenza artificiale sarà entro il 2029 più intelligente di tutti gli esseri umani messi assieme. Parola di Elon Musk
Il famoso inventore e futurista Ray Kurzweil ha spiegato di aver fatto questa previsione all’inizio del 21° secolo. "In realtà...
Luca Vinciguerra - 23 Marzo 2024
 Innovazione
Tra Innovazione Tecnologica e Guerra il passo è sempre stato breve
Nell’ultimo mese, l’esercito americano ha condotto esercitazioni in varie località della California, volte a prepararsi per la guerra futura. Foto...
Silvia Felici - 23 Marzo 2024
 Cybercrime
StrelaStealer: il malware che prende di mira assicurazioni, edilizia e entità governative
Un nuovo rapporto dei ricercatori dell'Unità 42 di Palo Alto Networks rivela una nuova serie di attacchi di phishing volti a distribuire malware chiamato StrelaStealer. Questa...
Marcello Filacchioni - 23 Marzo 2024
 Vulnerabilità
Gli hacker Cinesi di UNC5174 patchano le vulnerabilità di F5 BIG-IP e Atlassian Confluence
Mandiant riferisce che gli hacker cinesi di UNC5174 stanno sfruttando le vulnerabilità su prodotti diffusi. Questo gli permette di distribuire malware in grado...
Bajram Zeqiri - 23 Marzo 2024
 Cybercrime
La Minaccia Nucleare è l’esca per il malware del gruppo nordcoreano Kimsuky
Secondo un rapporto di Rapid7, in una nuova campagna il gruppo nordcoreano Kimsuky sta utilizzando file esca a tema di minaccia nucleare...
Marcello Filacchioni - 22 Marzo 2024
 Cybercrime
WordPress: il malware Sign1 trasforma il tuo sito in un cartellone pubblicitario
Negli ultimi sei mesi decine di migliaia di risorse web sono state vittime di una campagna su larga scala che...
Marcello Filacchioni - 22 Marzo 2024
 Cyber News
Windows Server: Riavvii Anomali e Perdite di Memoria su Controller di Dominio
Gli amministratori di Windows Server si lamentano degli arresti anomali e dei riavvii dei controller di dominio che si verificano...
Redazione RHC - 22 Marzo 2024