News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
Arrestato un adolescente di 17 anni, membro di Scattered Spider! Il Crimine Informatico non paga
La polizia britannica ha annunciato l'arresto di un adolescente di 17 anni. Il sospettato è considerato un membro del gruppo di hacker Scattered Spider, coinvolto in un attacco alla MGM Resorts,...


Vuoi parlare con il capo di LockBit? Basta che tu sia chiaro e coinciso!
Il gruppo di ransomware LockBit, è noto per le sue operazioni di cyberattacco su larga scala. Ha recentemente pubblicato un nuovo messaggio sul proprio sito di data leak che risulta...
Mozilla: Internet è una enorme rete globale di sorveglianza
Il CTO di Firefox Bobby Holley ha respinto le preoccupazioni secondo cui il browser incentrato sulla privacy verrà utilizzato dagli inserzionisti per raccogliere dati degli utenti. L'obiettivo dell'azienda è creare un meccanismo...
Una Hot-fix malevola per CrowdStrike diffonde HijackLoader e RemCos
Rimanere vigili ed aumentare l'attenzione è imprescindibile in situazioni come queste. Come tutti sappiamo, il 19 luglio 2024, un aggiornamento di CrowdStrike Falcon® per i sistemi operativi Windows ha causato...
Il tempo nella cybersecurity: Perché Ogni Secondo Conta negli Attacchi Informatici
Con l'aumentare della nostra dipendenza dalle tecnologie digitali, cresce anche il rischio di attacchi informatici che possono avere conseguenze devastanti. In questo contesto, il tempo assume un ruolo cruciale nella...
Red Hot Cyber Completa con Successo il Secondo Corso di Darkweb & Cyber Threat Intelligence
Siamo lieti di annunciare che Red Hot Cyber ha concluso con successo il secondo corso di formazione in Darkweb & Cyber Threat Intelligence, consolidando ulteriormente la nostra missione di fornire...
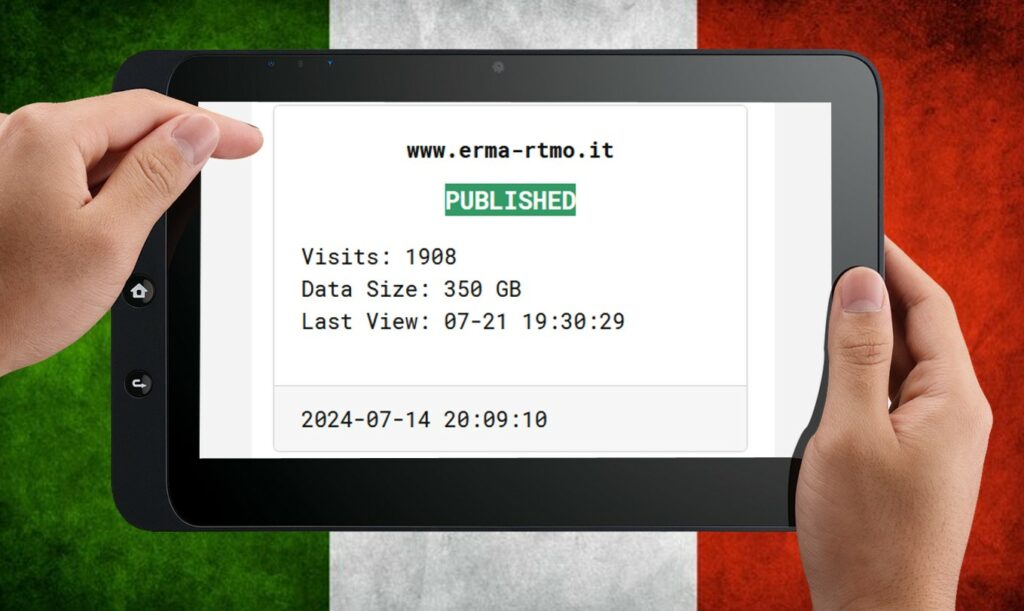
RansomHub rivendica un attacco informatico all’italiana Erma-group
Il gruppo ransomware RansomHub ha recentemente rivendicato un attacco informatico contro il gruppo ERMA Srl (ex ERMA-RTMO Spa). ERMA RTMO. Si tratta di una azienda italiana specializzata nella lavorazione meccanica...
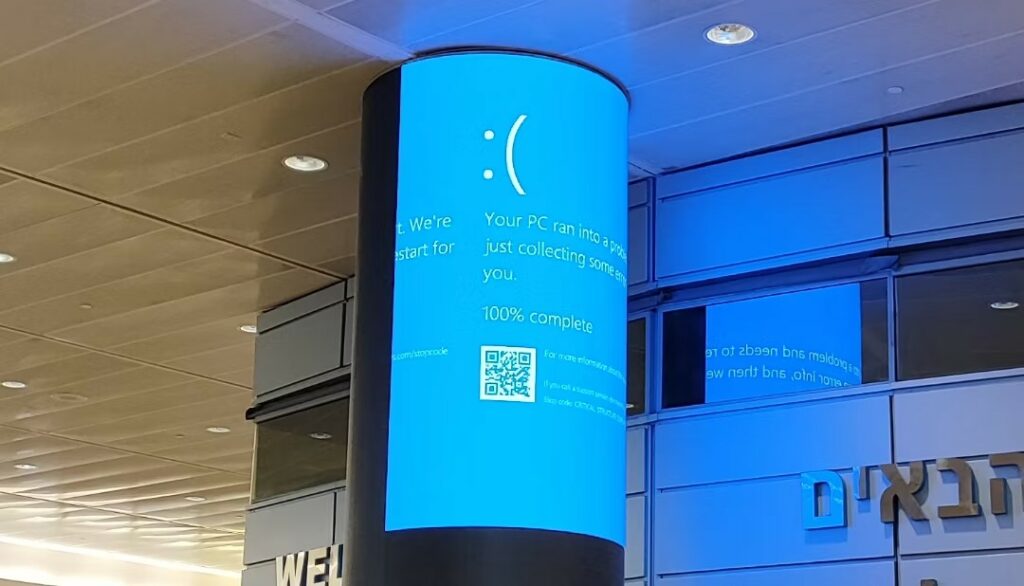
L’interruzione di CrowdStrike ha colpito meno dell’1% dei dispositivi Windows. Attenzione Alle Frodi!
I problemi di aggiornamento del software CrowdStrike hanno colpito 8,5 milioni di dispositivi in tutto il mondo con il sistema operativo Microsoft Windows. Lo hanno riferito i rappresentanti di Microsoft Corp. , chiarendo che i dispositivi...
Digital Crime: Detenzione, diffusione e installazione abusiva di apparecchiature e di altri mezzi atti a intercettare, impedire o interrompere comunicazioni informatiche o telematiche
Art. 617-quinquies c.p.: Chiunque, fuori dai casi consentiti dalla legge, installa apparecchiature atte ad intercettare, impedire o interrompere comunicazioni relative ad un sistema informatico o telematico ovvero intercorrenti tra più...
Incidente CrowdStrike: Riflessioni sulla Security di oggi e di Domani. “Non importa se si viene spiati, importa da chi”
La giornata del 19 Luglio 2024 ha sicuramente segnato una data importante per quanto riguarda il mondo IT e, ovviamente, il mondo della security. RHC ha già coperto la notizia...
Ultime news
 Cyber News
Olografia: La Magia della Tridimensionalità Visiva
Spesso la incontriamo all'interno dei film di fantascienza e rimaniamo sorpresi. L'olografia è in effetti una tecnologia affascinante che ci...
Redazione RHC - 9 Febbraio 2024
 Vulnerabilità
Una RCE da score 9.8 è la causa degli aggiornamenti massivi di Fortinet FortiOS. Attacchi attivi in corso
Come abbiamo riportato ieri, Fortinet ha rilasciato degli aggiornamenti di sicurezza massivi per i dispositivi FortiOS e FortiProxy SSL-VPN. Dietro...
Agostino Pellegrino - 9 Febbraio 2024
 Cyber Italia
Il Giallo Galbusera è risolto! LockBit sbaglia target. Si tratta di un’altra azienda italiana
Come abbiamo ripotato questa mattina, la cybergang d'élite LockBit, ha rivendicato all'interno del suo Data Leak Site (DLS) un attacco...
Pietro Melillo - 9 Febbraio 2024
 Cyber Italia
Gli hacker criminali di LockBit e il Giallo della Galbusera. Quel è l’azienda violata?
I criminali informatici della famigerata banda ransomware Lockbit, rivendicano oggi un nuovo attacco informatico ad un’altra organizzazione italiana. Sul Data...
Pietro Melillo - 9 Febbraio 2024
 Cyber News
Tra LastPass e LassPass il passo è breve. L’APP Malevola sull’App Store è stata rimossa, ma fate sempre attenzione
LastPass ha avvertito che una copia contraffatta del suo gestore di password è stata distribuita nell'Apple App Store. Apparentemente, l'applicazione è un'applicazione...
Redazione RHC - 9 Febbraio 2024
 Cyber News
Aggiornamenti massivi su FortiOS, anche su sistemi in EOL. Aggiornare immediatamente
Fortinet ha rilasciato il 7 febbraio 2023 nuove patch per FortiOS. Per essere più precisi: tutte le versioni minori e...
Redazione RHC - 9 Febbraio 2024
 Cyber News
Tutto falso a 15 euro su OnlyFake. Passaporti, identità, metadati … con un pizzico di IA
OnlyFake è una piattaforma online che ha recentemente catturato l'attenzione dei media e degli esperti di sicurezza informatica. Questo servizio,...
Redazione RHC - 9 Febbraio 2024
 Innovazione
In Esclusiva: Le aziende italiane impreparate all’era dell’intelligenza artificiale. Cosa fare ora? Il dossier CISCO
Nel panorama imprenditoriale internazionale, contesto dinamico e mutevole, sono di estrema attualità argomenti come: innovazione e intelligenza artificiale. Ma al...
Carlo Denza - 9 Febbraio 2024
 Cyber News
Pyongyang sotto Accusa: Hacker Nordcoreani Rubano Miliardi di dollari in criptovaluta per finanziare il programma nucleare!
La Commissione speciale delle Nazioni Unite per il monitoraggio del rispetto delle sanzioni è preoccupata per i numerosi attacchi informatici...
Redazione RHC - 8 Febbraio 2024
 Cyber News
5 anni. E’ il tempo che gli hacker cinesi di Volt Typhoon sono rimasti all’interno delle infrastrutture critiche statunitensi
Secondo un allarme congiunto emesso il 7 febbraio dalla Cybersecurity and Infrastructure Agency (CISA), dalla National Security Agency (NSA) e dal Federal...
Redazione RHC - 8 Febbraio 2024
 Cyber News
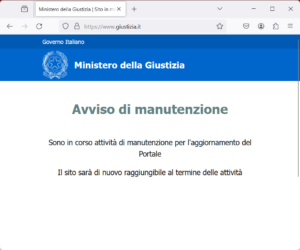
Il sito del Ministero della Giustizia Offline: Attività di Manutenzione straordinaria
Nelle ultime ore, il sito ufficiale del Ministero della Giustizia risulta attualmente offline. Chi tenta di accedere al portale si...
Redazione RHC - 8 Febbraio 2024
 Vulnerabilità
Due bug di sicurezza con score 10 rilevati su FortiSIEM di Fortinet. Exploit non ancora pubblici : Aggiornare immediatamente
Sono stati rilevati due bug di sicurezza critici sul prodotto FortiSIEM di Fortinet. Si tratta di due vulnerabilità di massima...
Agostino Pellegrino - 8 Febbraio 2024