


Rimanere vigili ed aumentare l’attenzione è imprescindibile in situazioni come queste.
Come tutti sappiamo, il 19 luglio 2024, un aggiornamento di CrowdStrike Falcon® per i sistemi operativi Windows ha causato la più grande interruzione globale. Nonostante sia stato il risultato di un problema tecnico, questo incidente ha aperto le porte ai malintenzionati per sfruttare la situazione, dando il via a un’ondata di attività dannose, in particolare rivolte ai clienti latinoamericani di CrowdStrike.

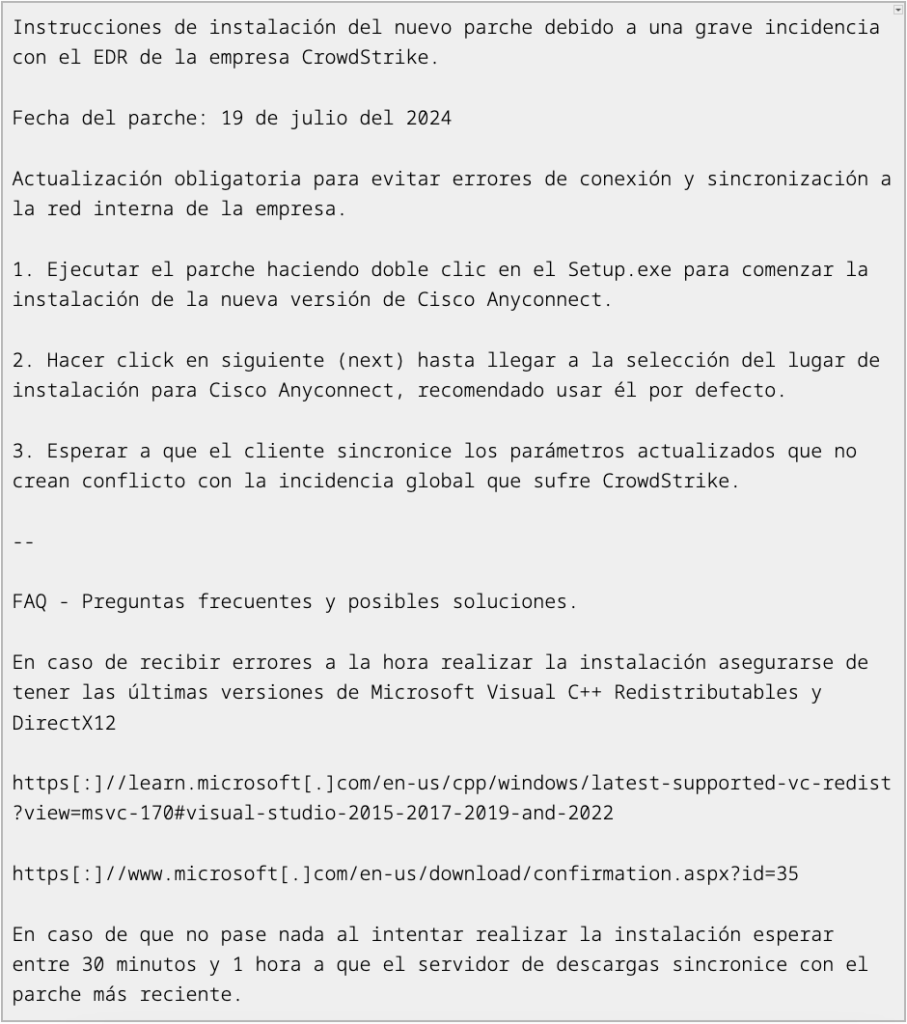
CrowdStrike Intelligence ha segnalato la distribuzione di un archivio ZIP ingannevole, denominato crowdstrike-hotfix.zip, contenente un payload HijackLoader progettato per distribuire il RAT (strumento di accesso remoto) RemCos.
Il file ZIP, con nomi file e istruzioni in spagnolo, suggerisce un attacco mirato agli utenti LATAM. Il file è stato caricato per la prima volta da un submitter con sede in Messico che lo ha caricato su un servizio di scansione malware online.
Queste truffe spesso coinvolgono e-mail di phishing, false chiamate di supporto e offerte fraudolente di servizi di ripristino. La prassi migliore è contattare le aziende direttamente tramite i loro canali ufficiali anziché rispondere a comunicazioni indesiderate.
La sequenza di attacco inizia con l’esecuzione di Setup.exe, che utilizza il dirottamento DLL per caricare HijackLoader. Pubblicizzato come un servizio di crittografia privato noto come ASMCrypt, HijackLoader è abile nell’elusione del rilevamento.
Esegue il payload finale di RemCos, che si connette a un server di comando e controllo a 213.5.130.58:433, consentendo all’attaccante di ottenere il controllo sui sistemi infetti.
La Cyber Defense Agency degli Stati Uniti, il National Cyber Security Centre del Regno Unito e il National Anti-Scam Centre dell’Australia hanno emesso avvertimenti di fare attenzione alle truffe che potete trovare qui e qui .
CrowdStrike ha creato un “Remediation and Guidance Hub” per assistere le persone colpite, mentre Microsoft ha fornito guide di supporto aggiornate. Entrambe le organizzazioni sottolineano l’importanza di verificare le comunicazioni e di non precipitarsi ad agire in seguito a messaggi indesiderati.
Per contrastare queste minacce è fondamentale seguire alcune pratiche fondamentali: restare vigili sui potenziali tentativi di phishing, verificare l’autenticità delle comunicazioni, evitare di scaricare file da fonti non attendibili e segnalare alle autorità competenti eventuali sospette truffe.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].