News
 Discover
 Newsletter
Articoli più letti dei nostri esperti
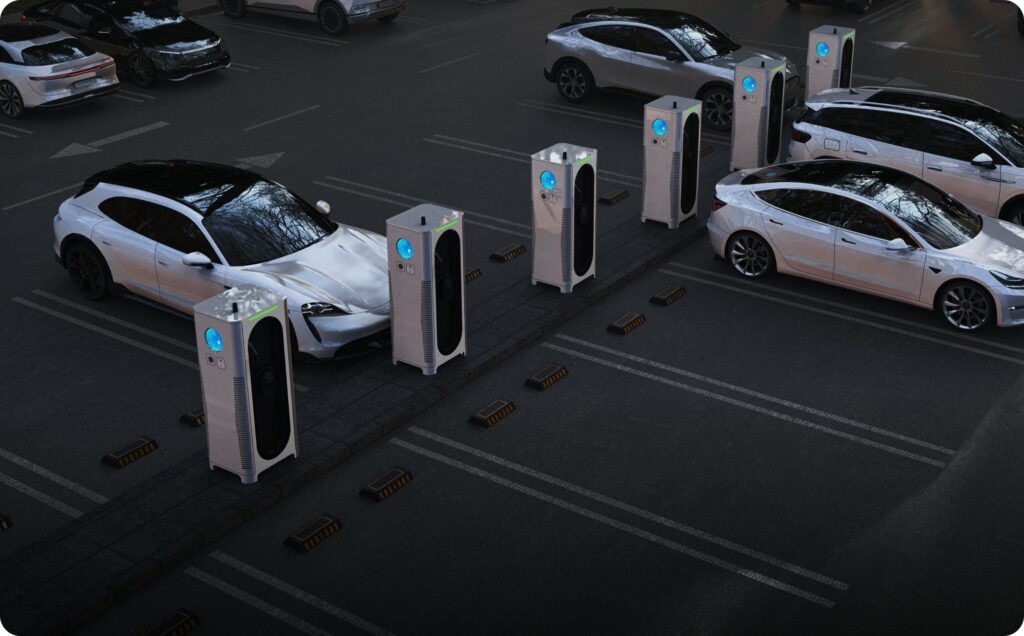
Caricabatterie elettrici a rischio: Nuovi bug scoperti dai ricercatori sugli XCharge C6
I ricercatori di sicurezza hanno recentemente scoperto gravi difetti di sicurezza nei caricabatterie nell'infrastruttura dei veicoli elettrici. Nello specifico, queste vulnerabilità XCharge C6 appena scoperte minacciano le reti globali di...


Trump considera il direttore di Palantir Shyam Sankar per guidare il CISA
Secondo due fonti non divulgate, l'amministrazione Trump sta valutando la possibilità di affidare la direzione dell'agenzia federale per la sicurezza informatica civile a un dirigente del settore tecnologico di Palantir.Lo...
62 milioni di utenti di Stripchat a rischio! Cosa potrebbe avvenire dopo la vendita?
La notte del 2 giugno 2026, alle 03:49, l'utente "Euphoric_Reply_5727" ha pubblicato un post nel forum underground BreachForums dove metteva in vendita i dati di Stripchat. Viene dichiarato nel post...
La chiusura del forum underground XSS ha cambiato il mondo del cybercrime
Per due decenni, il forum clandestino XSS è rimasto un punto di riferimento fondamentale per i criminali informatici. Qui si cercavano complici, si vendevano gli accessi e si discuteva su malware, phishing,...
FBI, NSA e CISA avvertono degli attacchi ai serbatoi ATG. Lo spettro di Colonial Pipeline allarma gli USA
Le agenzie federali statunitensi, tra cui l'FBI e la NSA, stanno mettendo in guardia contro un'impennata di attacchi informatici mirati ai sistemi automatici di misurazione del livello del carburante nei...
Terrorismo 4.0: come l’Intelligenza Artificiale sta cambiando la propaganda estremista
L’intelligenza artificiale non sta “rimpiazzando” il terrorismo di vecchia scuola, ma ne sta alterando il metabolismo. Gli elementi a supporto, al momento, non si riferiscono agli scenari fantascientifici, ma alla capacità di...
Un solo notebook può portare al collasso dei server. Trovato un bug che colpisce mezzo internet
Una nuova vulnerabilità, denominata HTTP/2 Bomb, è stata scoperta da ricercatori di Calif che permette di sovraccaricare la memoria dei popolari web server come Apache, Nginx e Microsoft IIS in...
Huawei ringrazia gli Stati Uniti per le sanzioni! Ma gli analisti USA a cosa pensavano nel 2019?
Noi di RHC lo abbiamo sempre sostenuto che il percorso delle sanzioni verso la Cina e la Russia non avrebbero fatto altro che potenziare questi stati piuttosto che gli Stati...
Rapid7 Labs scopre buffer overflow pericoloso nel telefono HP Poly VVX 450
Rapid7, ha recentemente condotto una ricerca su un bug zero-day che riguarda il telefono VoIP HP Poly VVX 450, scoprendo una grave falla di buffer overflow su stack non autenticato,...
NVIDIA vuole reinventare il PC ma non ha tempo per le console dei videogiochi
Nvidia, che tempo fa otteneva la maggior parte dei suoi ricavi dal mercato dei videogiochi, ha cercato di trovare applicazioni per i suoi processori centrali Tegra creando dispositivi portatili. Oggi,...
Ultime news
 Cyberpolitica
Instagram disabilita crittografia end-to-end: cosa significa per la tua privacy
L'8 maggio, Instagram ha disattivato la crittografia end-to-end per i messaggi privati. Il social network ha spiegato che la funzionalità...
Bajram Zeqiri - 10 Maggio 2026
 Innovazione
E se i tuoi prompt AI finissero sui server degli hacker? I Proxy AI stanno arrivando
Secondo uno studio condotto da Zilan Qian, ricercatore dell'Oxford China Policy Lab, un servizio di intermediazione del mercato grigio in...
Silvia Felici - 10 Maggio 2026
 Cybercrime
I bot controllano Internet! E tra qul 53%, Agenti creati per estorcere denaro
Internet è sempre meno uno spazio in cui le persone si limitano a leggere, acquistare e chattare. Sempre più spesso,...
Carolina Vivianti - 10 Maggio 2026
 Innovazione
La Cina presenta Hanyuan-2: il primo computer quantistico a doppio core al mondo
La CAS Cold Atom Technology, con sede a Wuhan, ha presentato il computer quantistico Hanyuan-2, che secondo i suoi sviluppatori...
Carolina Vivianti - 9 Maggio 2026
 Cybercrime
Password deboli: come proteggersi dalle minacce online con soluzioni di sicurezza
Oggi, quasi una password su due online può essere decifrata in meno di un minuto. Gli specialisti di Kaspersky Lab...
Carolina Vivianti - 9 Maggio 2026
 Cybercrime
Hai un hacker nella tua smart TV e non lo sai! La gigantesca rete dei proxy residenziali
I proxy residenziali, sono dei servizi che instradano il traffico Internet attraverso indirizzi IP di normali abitazioni compromessi. I criminali...
Carolina Vivianti - 9 Maggio 2026
 Vulnerabilità
Passkeys: la fine delle password o l’inizio di nuovi attacchi?
C’è una storia che gira da un po’ nei convegni di cybersecurity: le passkeys risolveranno il problema delle password. Le...
Ambra Santoro - 8 Maggio 2026
 Vulnerabilità
Arriva Dirty Frag: il nuovo bug Linux che dà accesso root con un solo comando
È stata scoperta una nuova e pericolosa vulnerabilità in Linux che consente agli utenti di ottenere privilegi di amministratore con...
Bajram Zeqiri - 8 Maggio 2026
 Cyber News
CORDIAL SPIDER e SNARKY SPIDER: il nuovo phishing SaaS che aggira MFA e difese endpoint
Dall'ottobre 2025, CrowdStrike Counter Adversary Operations ha osservato un cambiamento nelle tattiche di intrusione: i threat actor stanno eseguendo attacchi...
Redazione RHC - 8 Maggio 2026
 Innovazione
Gli scienziati bypassano gli occhi: così il cervello “vede” senza la retina
La medicina moderna cerca da tempo un modo per restituire la vista a chi l'ha persa completamente, e ora gli...
Carolina Vivianti - 8 Maggio 2026
 Cultura
AI e contenuti: perché produrre di più ti rende più invisibile online
Ma produciamo veramente di più? Se l'AI scrive al posto tuo, ti rende invisibile. C'è sempre più AI intorno a...
Roberto Villani - 7 Maggio 2026
 Cyber News
AI e i pregiudizi razziali: Nuovi Metodi per Ridurre gli Errori e i Bias
L'intelligenza artificiale in medicina può commettere errori non solo a causa di dati di scarsa qualità. A volte i pregiudizi...
Redazione RHC - 7 Maggio 2026